Guida
A cosa possono accedere i coding agent AI sul tuo computer?
Claude Code, Codex e Cursor girano con il tuo utente. Cosa possono raggiungere sul portatile di uno sviluppatore, come ogni tool lo limita di default e dove sono i buchi.
· 8 min di lettura · A cura del team vetkit
La risposta breve
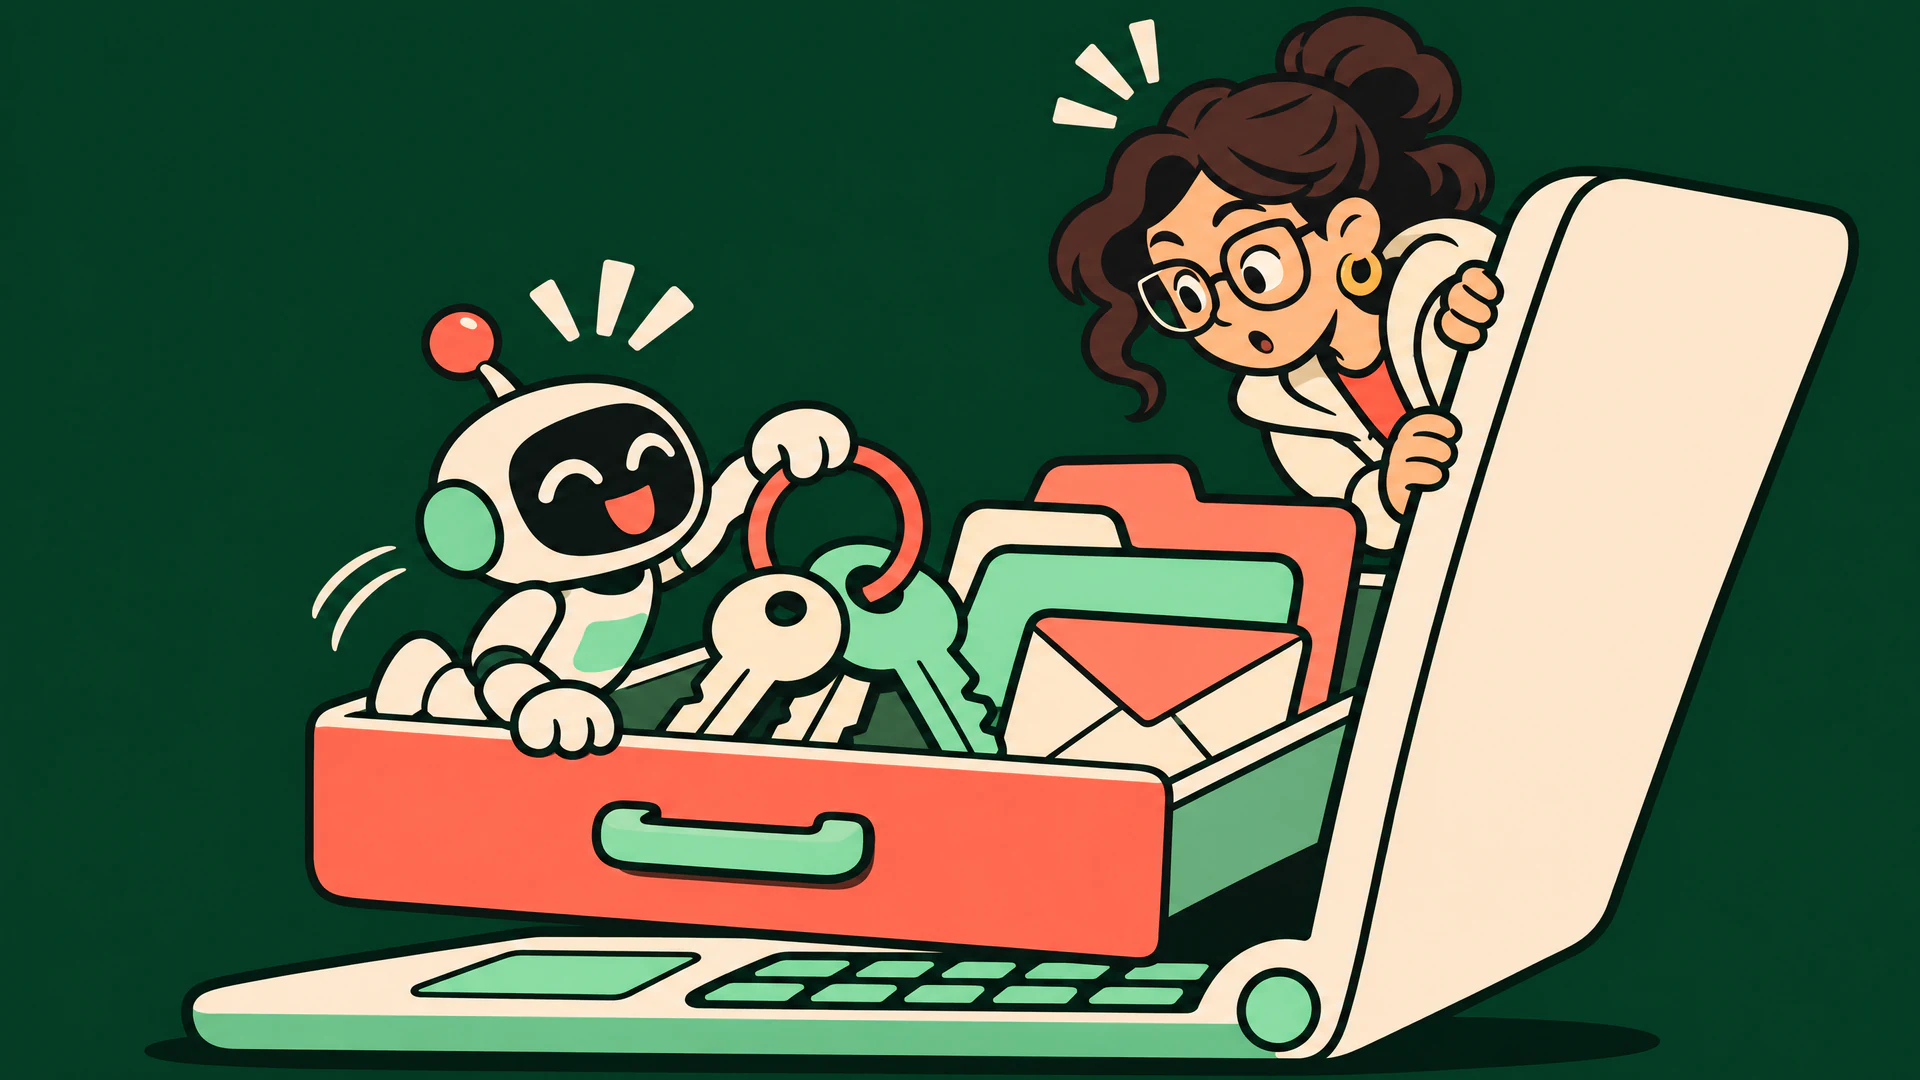
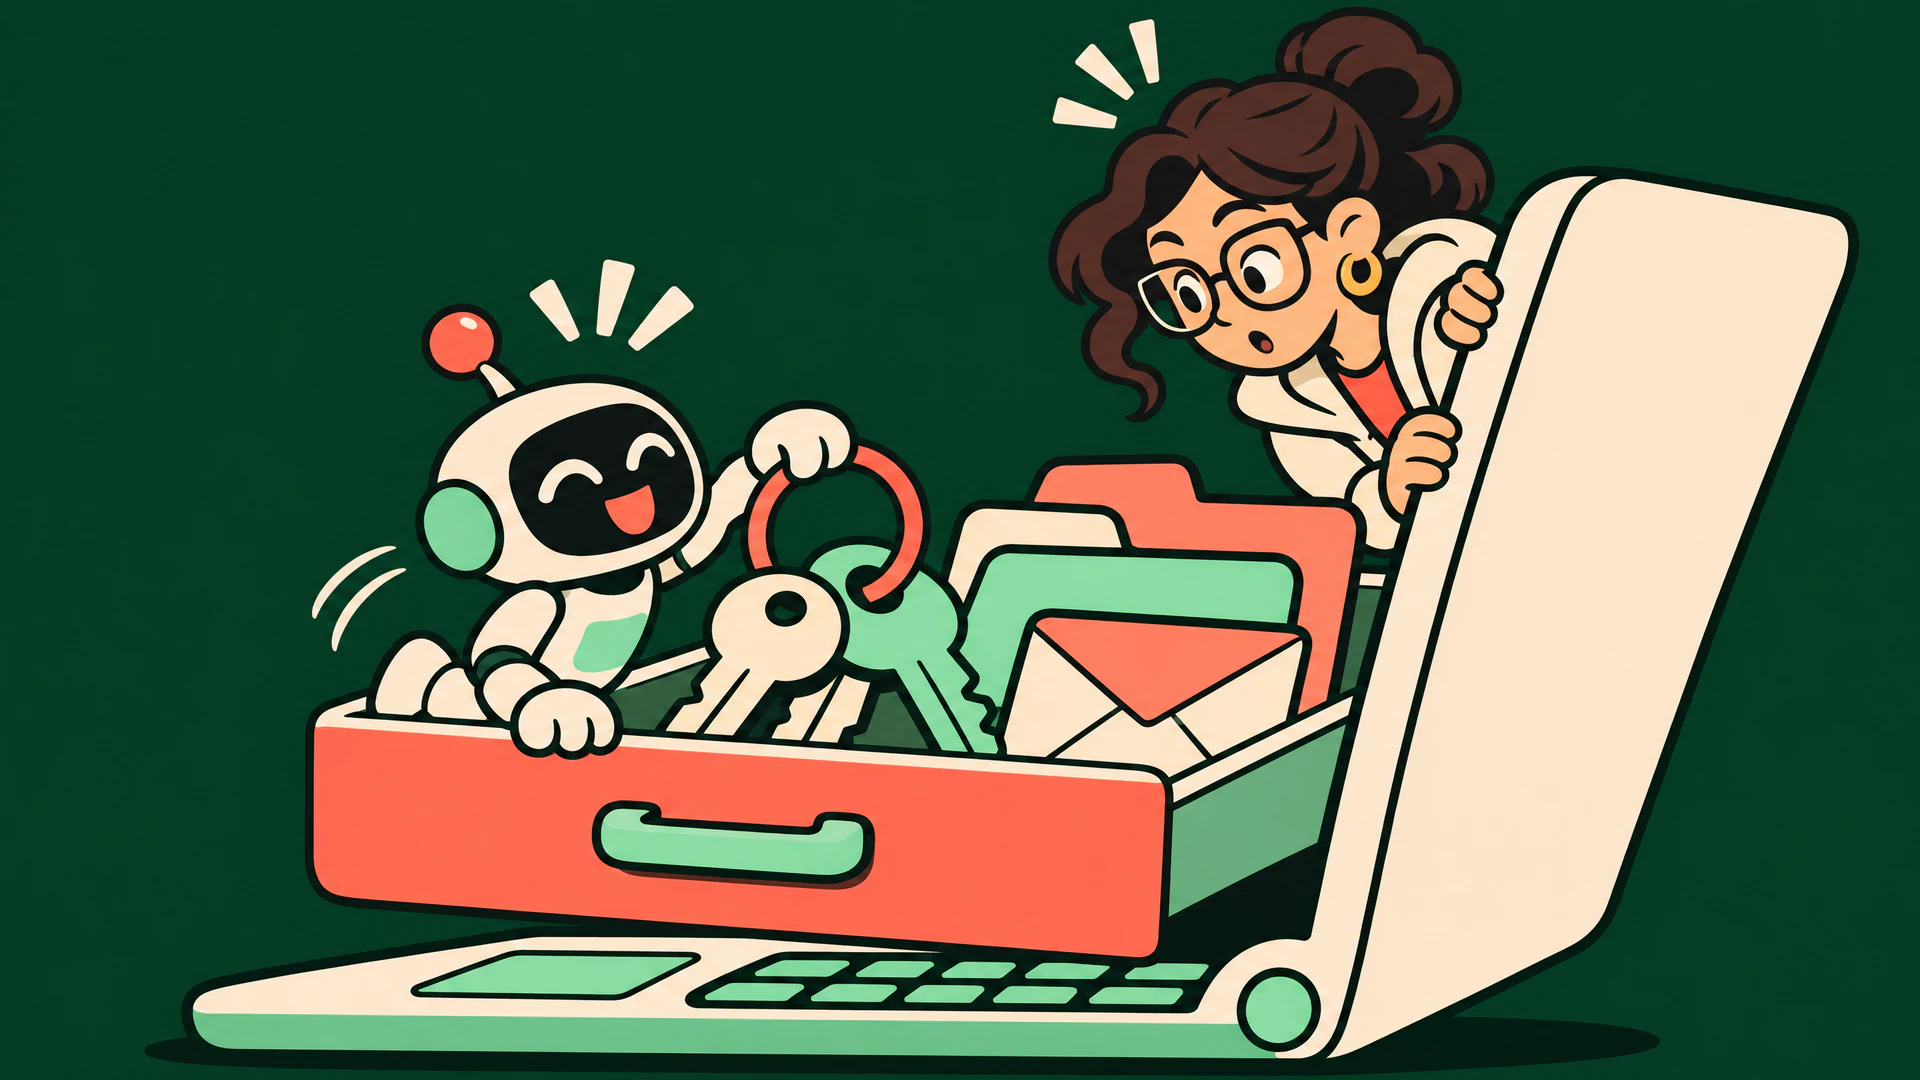
Un coding agent AI come Claude Code, OpenAI Codex o Cursor gira sul tuo computer con il tuo account utente. Tutto ciò che quell’account può leggere, eseguire o raggiungere in rete è, in linea di principio, alla portata dell’agent. Ciò che lo ferma davvero è una combinazione di richieste di approvazione, una sandbox opzionale o predefinita e le impostazioni scelte da te o dal tuo repository.
Questi controlli sono reali e migliorano in fretta, ma variano da un tool all’altro, diversi sono disattivati o allentati di default e ogni vendor li descrive come guardrail, non come un confine invalicabile. Vale la pena sapere cosa c’è dall’altra parte.
Cosa è a portata di mano
Sul tipico portatile di uno sviluppatore, un processo che gira con il tuo utente di solito può arrivare a:
- Credenziali su disco. Chiavi SSH in
~/.ssh, credenziali cloud come~/.aws/credentials, token dei registry in~/.npmrc, lo stato di login delle CLI per GitHub, provider cloud e database, e i file.envdi ogni progetto che hai in locale. - Altri progetti. Codice sorgente, note e configurazioni al di fuori del repository in cui è stato avviato l’agent.
- La rete. Qualsiasi dominio raggiungibile dal tuo computer, compresi siti di paste, servizi di condivisione file e webhook arbitrari.
- Strumenti con effetti collaterali.
git push, package manager, CLI cloud, client di database ekubectl, spesso già autenticati. - Posti che persistono. Profili della shell, elementi di login, git hook e i file di configurazione e di istruzioni dell’agent stesso, che determinano cosa potrà fare la sessione successiva.
Niente di tutto ciò richiede un agent malevolo. Le strade tipiche sono banali: un comando che fa più del previsto, l’installazione di una dipendenza che esegue uno script, oppure istruzioni nascoste in una pagina web, in una issue o in un README che l’agent legge e segue (prompt injection). Tutti e tre i vendor mettono in guardia dalla prompt injection nella propria documentazione di sicurezza.
Come lo limitano Claude Code, Codex e Cursor
Questa tabella riassume ciò che diceva la documentazione di ciascun tool il . Le impostazioni predefinite cambiano da una release all’altra, quindi controlla la tua versione e le tue impostazioni.
| Tool | Approvazioni di default | Sandbox dei comandi | Opzione “salta tutto” |
|---|---|---|---|
| Claude Code | Le sessioni interattive partono in auto mode, in cui un classificatore valuta le azioni invece di chiedertelo ogni volta; una modalità manuale chiede conferma prima di modifiche e comandi | Disattivata di default. Se abilitata (Seatbelt su macOS, bubblewrap su Linux), le scritture sono limitate al progetto e la rete passa da una allowlist, ma le letture coprono comunque gran parte del sistema, a meno che tu non le neghi | Modalità bypassPermissions; la documentazione dice di usarla solo in container o VM |
| OpenAI Codex | Nelle cartelle sotto controllo di versione, workspace-write con approvazione su richiesta; altrove sola lettura | Attiva di default (Seatbelt su macOS, bubblewrap e seccomp su Linux); rete disattivata di default | --dangerously-bypass-approvals-and-sandbox (alias --yolo), indicata come sconsigliata |
| Cursor | Le azioni sensibili richiedono approvazione; la modalità di esecuzione consigliata usa un revisore automatico, e le modifiche ai file del workspace diversi dai file di configurazione non chiedono conferma | Usata quando possibile nella modalità predefinita (Seatbelt su macOS, Landlock su Linux); con l’impostazione predefinita di accesso in lettura sono consentite letture fuori dal workspace | Modalità “Run Everything”, senza sandbox e senza revisore |
Due dettagli sorprendono molti. Primo, le sandbox limitano soprattutto le scritture e la rete, non le letture: nella sandbox di Claude Code e con l’impostazione predefinita di Cursor, un comando può ancora leggere file come ~/.ssh, a meno che tu non lo neghi esplicitamente. Secondo, l’impostazione predefinita che sembra più sicura non è sempre quella con cui stai lavorando, perché un collega, un alias della shell o uno script di CI potrebbero avviare l’agent con le approvazioni disattivate.
Dove finiscono i limiti
- I comandi approvati girano con tutti i tuoi permessi. La pagina sulla sicurezza di Claude Code fa notare che un comando Bash che approvi può comunque scrivere ovunque possa scrivere il tuo account utente. Approvare
npm installsignifica approvare ogni script di installazione che si porta dietro. - Anche i revisori automatici sono modelli. Le modalità automatiche riducono la fatica da conferme, ma un classificatore può sbagliare, e i vendor definiscono queste modalità best-effort.
- Gli hook non sono un confine di sicurezza. Claude Code e Cursor documentano che di default gli hook sono fail-open in caso di timeout o errori, e Claude Code consiglia il sistema dei permessi, non gli hook, per regole rigide di consenso o divieto.
- I repository si portano dietro la configurazione. Impostazioni di progetto, definizioni di server MCP, hook e file di istruzioni arrivano con un
git clone. I tool aspettano sempre più spesso che tu dichiari attendibile una cartella prima di applicarli, ma non tutte le impostazioni sono protette allo stesso modo. La guida ai permessi illustra cosa può cambiare un repository. - Dopo, nessuno controlla. Le richieste di conferma proteggono il momento dell’approvazione. Senza una traccia di ciò che la sessione ha fatto davvero, la lettura di una credenziale seguita da un upload sembra un pomeriggio di lavoro come un altro.
Come ridurre ciò che un agent può raggiungere
- Attiva la sandbox dove è opzionale e nega la lettura dei percorsi delle credenziali (Claude Code supporta
filesystem.denyReade il blocco delle letture fuori dalla directory di lavoro; Cursor ha un’impostazione di lettura limitata al workspace). - Tieni l’accesso alla rete chiuso di default e consenti solo i domini di cui un task ha bisogno.
- Usa le modalità “salta tutto” solo in un container o in una VM usa e getta, senza credenziali personali montate, come raccomandano gli stessi vendor.
- Usa credenziali a breve scadenza e con scope ristretto sulle macchine di sviluppo, così un token trapelato vale meno.
- Rivedi la configurazione dell’agent come se fosse codice. File di impostazioni, server MCP e file di istruzioni in una pull request meritano la stessa attenzione di una nuova dipendenza.
- Conserva una traccia delle sessioni, così da poter rispondere a posteriori alla domanda “cosa ha toccato l’agent?”. La guida al monitoraggio confronta le opzioni.
Il ruolo di vetkit
vetkit affronta la questione da due lati. I controlli sui rischi del codice AI dell’audit del repository segnalano la configurazione degli agent committata che allarga l’accesso: approvazioni disattivate, impostazioni che pre-approvano comandi di shell o di rete arbitrari, hook che scaricano ed eseguono script, server MCP non fissati a una versione o scaricati da remoto, credenziali nella configurazione MCP e testo nascosto nei file di istruzioni degli agent.
Agent Watch, un’app desktop per le macchine del team, registra ciò che i coding agent AI fanno davvero durante una sessione: letture di credenziali, nuove destinazioni di rete, comandi distruttivi, scritture fuori dal progetto e modifiche alle proprie impostazioni. Osserva e riporta; non blocca le azioni, e carica avvisi e riepiloghi delle sessioni, non contenuti dei file né prompt. Consulta la documentazione di Agent Watch per disponibilità e modello di privacy.
Fonti
Abbiamo ricavato le affermazioni su ciascun tool dalla sua documentazione ufficiale il . Considera le pagine di ciascun vendor come il riferimento definitivo:
- Claude Code: sicurezza, permessi e sandboxing
- OpenAI Codex: approvazioni e sicurezza dell’agent
- Cursor: sicurezza dell’agent e modalità di esecuzione
I nomi dei prodotti sono marchi dei rispettivi proprietari. vetkit non è affiliato, approvato né sponsorizzato da loro. Hai notato qualcosa di non aggiornato? Scrivi a contact@vetkit.dev e lo correggeremo.