Vai al contenuto
Security Quick Scan gratuito

Il codice cambia in fretta. I rischi restano visibili.

Trova rischi nel codice dei linguaggi più diffusi, trasforma i risultati in attività del team e ripeti la scansione per verificare le correzioni.

  • Audit in sola lettura
  • Il tuo codice non viene mai eseguito
  • I valori dei segreti non vengono mai memorizzati
Vedi linguaggi e analisi supportati
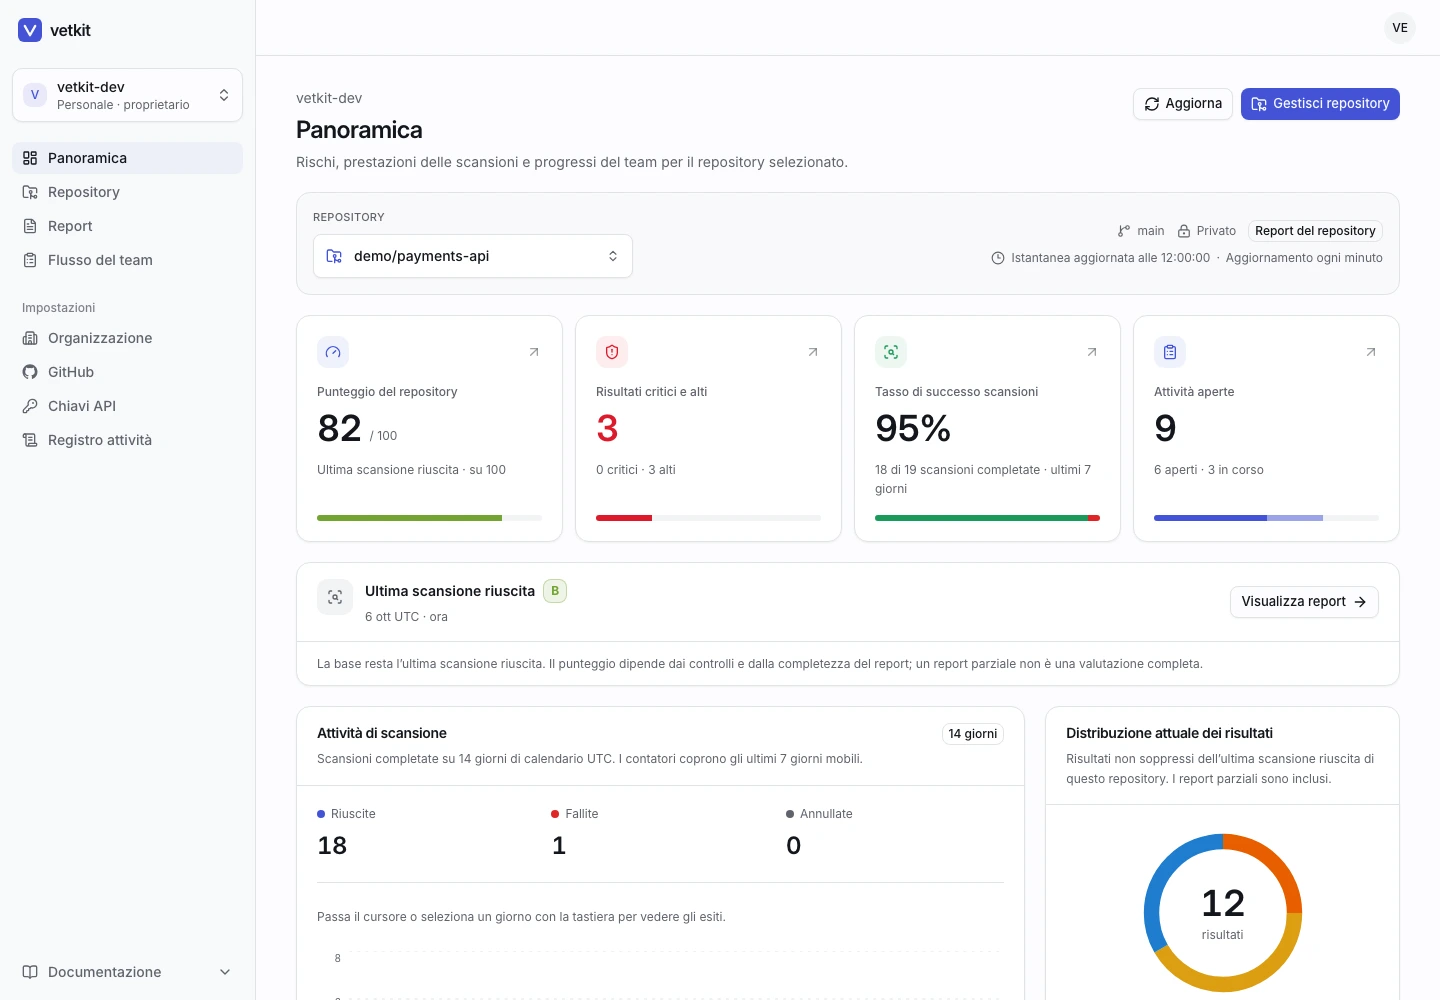
app.vetkit.dev/dashboard
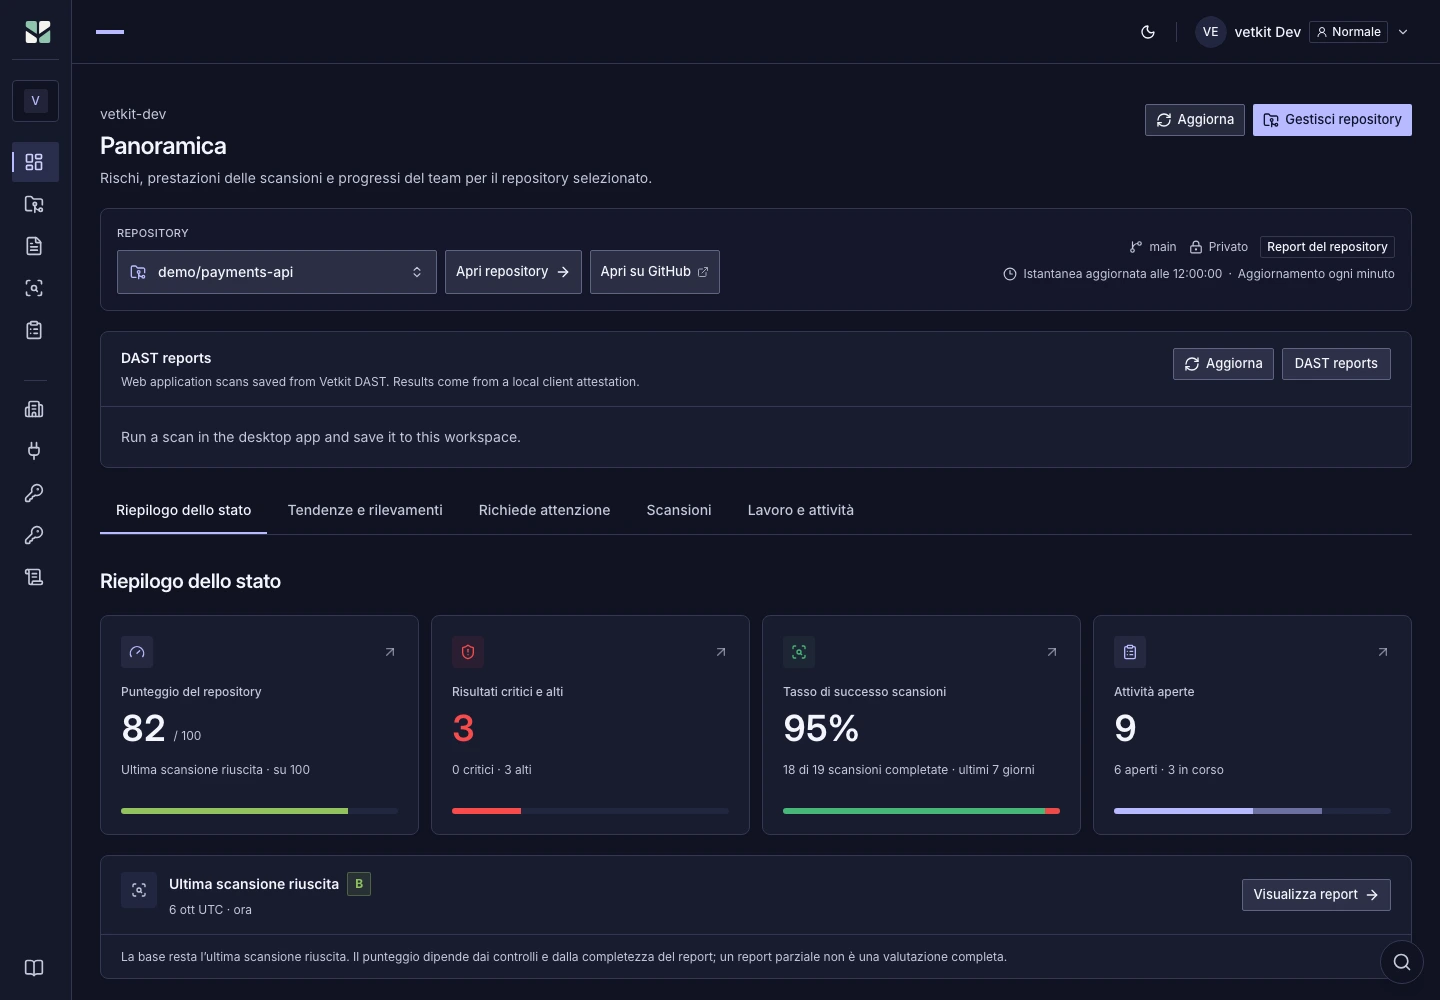
La panoramica vetkit con lo stato di un repository dimostrativo, rilevamenti di gravità elevata, attività di scansione e correzioni in corso.La panoramica vetkit con lo stato di un repository dimostrativo, rilevamenti di gravità elevata, attività di scansione e correzioni in corso.
Interfaccia reale di vetkit con dati dimostrativi. Non è uno spazio cliente. Sono mostrate funzioni avanzate; Quick Scan gratuito ha una copertura limitata.
Rischi, scansioni e attività in un’unica vista
Voti per cinque gruppi di controlli
Responsabili, priorità e scadenze
Scegli i controlli per ogni audit

Basato su motori open source collaudati

  • gitleaks
  • OSV-Scanner
  • Opengrep
  • Trivy
  • zizmor
  • tree-sitter
  • Retire.js
  • Bandit
  • gosec
  • cargo-audit
  • OWASP ZAP

Funziona conGitHubClaude CodeCodexCursorMCPSARIF

Come funziona

Dall’URL del repository al report in tre passaggi

Nessun agente da installare, nessuna pipeline da configurare. Inizia dal browser; automatizza in seguito con l’API o con MCP.

  1. Collega un repository

    Crea un account con Google, GitHub, Apple o email, poi collega un repository GitHub, GitLab.com o Bitbucket Cloud. Per il codice privato su GitHub, installa la GitHub App di vetkit solo sui repository che scegli; per i progetti privati GitLab o Bitbucket, aggiungi un token di accesso o collega il provider. L’accesso all’account non concede accesso ai repository.

    GitHub · GitLab.com · Bitbucket Cloud

  2. Esegui un audit

    Avvia un Security Quick Scan sull’ultimo commit del branch predefinito. Cerchiamo segreti, vulnerabilità note delle dipendenze e rischi nella configurazione di sicurezza di base, senza installare, compilare o eseguire il codice.

    github.com/acme/payments-api @ main

  3. Ottieni un report con voto

    Un voto da A a F complessivo e per suite, un punteggio per categoria e ogni rilevamento con file, riga, gravità e una correzione suggerita. Ripeti l’audit in seguito per vedere quali rilevamenti sono nuovi e quanti ne hai corretti. Scarica un report PDF, Markdown o SARIF, oppure ottieni il JSON tramite l’API.

    B · 86/100 · 10 rilevamenti

Rischi del codice IA

Individua gli errori che gli assistenti IA continuano a ripetere

Gli agenti di coding sono veloci, ma ripetono sempre gli stessi errori: pacchetti che non esistono, implementazioni lasciate a metà, database senza protezioni e percorsi per la prompt injection. La suite Rischi del codice IA cerca proprio questi problemi.

  • Pacchetti allucinati

    Dipendenze e import che non esistono su npm, PyPI e altri registry pubblici — i nomi che gli attaccanti registrano per lo slopsquatting — oltre a versioni mai pubblicate e pacchetti rilasciati per la prima volta negli ultimi 30 giorni.

  • Codice incompleto

    Implementazioni stub, segnaposto del tipo “resto del codice”, dati fittizi e credenziali segnaposto lasciati nei percorsi di produzione, file duplicati con suffisso di copia e soppressioni generalizzate di tipi o lint.

  • Insidie delle piattaforme per app

    Tabelle Supabase senza row level security, segreti esposti tramite variabili d’ambiente pubbliche, route API senza autenticazione e controlli di accesso eseguiti solo nel browser.

  • Sicurezza di LLM e agenti

    Percorsi di prompt injection, output del modello che arriva a esecuzione di codice, SQL o HTML, chiavi API di LLM nel codice client, chiamate al modello senza limiti e configurazioni rischiose degli agenti, come istruzioni nascoste o server MCP senza versione fissata.

Vedi tutti i controlli sui rischi IA
Claude Code · vetkit MCP

Esegui un audit di acme/payments-api per i rischi del codice IA ed elenca tutto ciò che è alto o critico.

1284 file letti su main · nulla eseguito

  • CRITICASicurezza di LLM e agentisrc/agent/tools.ts:88
  • ALTAPacchetti allucinatipackage.json:14
  • MEDIAInsidie delle piattaforme per appsupabase/migrations/0001_init.sql:7
  • MEDIACodice incompletosrc/billing/refund.ts:41

4 rilevamenti con file e riga · report pronto

Sessione di un agente a scopo illustrativo con dati di esempio. Non è un repository reale.

Cosa controlliamo

Cinque suite, un unico report con voto

Esegui i controlli di sicurezza, qualità del codice, sostenibilità, rischi del codice IA e prontezza per la produzione insieme o separatamente, e scegli i singoli controlli per ogni audit o come impostazione predefinita del repository. vetkit combina scanner open source con i propri controlli, deduplica i rilevamenti e indica la versione di ogni strumento eseguito.

01 / 05

Sicurezza

Ciò che un attaccante cercherebbe per primo: credenziali, pacchetti con vulnerabilità note e codice che si fida di input di cui non dovrebbe fidarsi.

43% del punteggio complessivo

Controlli di questo gruppo

  • Scansione dei segreti
  • Dipendenze vulnerabili
  • Vulnerabilità del codice
Esplora controlli e strumenti
Scansione dei segreti
gitleaks

Chiavi di provider cloud, SaaS e di pagamento, token, password e chiavi private committati nel repository.

Dipendenze vulnerabili
OSV-Scanner

I pacchetti fissati dai tuoi lockfile, confrontati con osv.dev — npm, PyPI, Go, crates.io, Maven, RubyGems e altri. I pacchetti malevoli sono critici; le CVE sfruttate attivamente (CISA KEV) salgono di gravità.

Vulnerabilità del codice
Opengrep · regole vetkit

Regole specifiche per linguaggio per injection, deserializzazione non sicura, crittografia debole, controlli TLS disabilitati, SSRF e XSS, oltre a configurazioni non sicure di server, dispositivi mobili e shell, con riferimenti CWE.

Postura di sicurezza
nativo

File .env, keystore, credenziali cloud e Terraform, dump di database committati, manifest senza lockfile, assenza di una policy di divulgazione SECURITY.md.

Infrastruttura e CI/CD
Trivy · zizmor

Errori di configurazione in Terraform, CloudFormation, Kubernetes, Helm e Dockerfile; iniezione di script in GitHub Actions, token con permessi troppo ampi e pwn request.

Supply chain e software obsoleto
nativo · Retire.js · endoflife.date

Iniezioni nei lockfile, script di installazione rischiosi, Trojan Source, librerie vulnerabili incorporate nel repository e runtime o immagini base a fine vita.

  • I valori dei segreti vengono oscurati — solo un hash unidirezionale traccia un rilevamento da un audit all’altro
  • Un repository non può nascondere i rilevamenti con i propri file di configurazione degli scanner o con commenti di esclusione inline
Segnale di autorialità IA
Beta · escluso dal punteggio

Segnale di autorialità IA

Un controllo facoltativo del gruppo Rischi del codice IA: una stima euristica di quanta parte del codice sia stata scritta con l’assistenza dell’IA. Si basa sui metadati alla fine dei messaggi di commit (commit trailers) e sulla frequenza dei commit, sui file di configurazione degli agenti come CLAUDE.md o AGENTS.md e sull’esame di un piccolo campione di file da parte di un modello.

Avvertenza onesta: l’autorialità IA non può essere rilevata in modo affidabile dal codice. Questo è un segnale, non una prova — uno spunto di conversazione. Ha valore puramente informativo e non influisce mai sul tuo voto.

Come funziona il voto

Ogni categoria parte da 100 e perde punti per ogni rilevamento, in base alla gravità e con un tetto massimo per ciascun livello di gravità, così che un cumulo di rilevamenti minori non possa affossare un repository. Le categorie confluiscono in un voto per suite, e le suite eseguite in un punteggio complessivo. I controlli e le suite che salti vengono esclusi, non conteggiati come perfetti: il loro peso viene ripartito tra quelli eseguiti.

A
≥ 90
B
≥ 80
C
≥ 70
D
≥ 60
F
< 60

Un rilevamento critico non risolto limita il voto a D, e il report ti spiega perché. Sopprimi i falsi positivi indicando un motivo e, facoltativamente, una scadenza; le soppressioni restano valide negli audit successivi e rimangono visibili nello storico dell’audit.

In numeri

Una profondità che puoi verificare

Ogni numero viene dal prodotto stesso: le suite, i controlli e i motori che compaiono nel tuo report.

suite di auditSicurezza, qualità, sostenibilità, rischi IA e prontezza per la produzione
5
famiglie di controlliDalla ricerca dei segreti alle query N+1
24
linguaggi con regole sul codiceOltre agli ecosistemi di dipendenze e ai controlli sull’intero repository
11
motori open sourceIl report indica la versione di ogni strumento
11
formati di reportPDF, Markdown, SARIF e JSON
4

Soluzioni

Per chi risponde di ciò che va in produzione

Fondatori, team di sviluppo, revisori della sicurezza e sviluppatori che usano l’IA leggono le stesse prove, ognuno dal proprio punto di vista.

Fondatori e sviluppatori

Rilascia prodotti creati con l’IA senza rilasciarne anche i punti ciechi

Ottieni un secondo parere indipendente prima di un lancio, di una due diligence o del tuo primo cliente enterprise, senza dover prima creare un team di sicurezza.

  • Inizia con un Security Quick Scan gratuito del branch predefinito
  • Trova in pochi minuti chiavi esposte e dipendenze con vulnerabilità note
  • Individua errori tipici dell’IA, come pacchetti allucinati o tabelle senza sicurezza a livello di riga
  • Condividi un report PDF con voto con partner e clienti

Team di sviluppo

Trasforma i rilevamenti in attività con responsabile e scadenza

Mantieni il rischio visibile su tutti i repository e assicurati che ogni rilevamento importante abbia qualcuno che se ne occupa.

  • Assegna i rilevamenti con priorità e data obiettivo
  • Confronta gli audit per vedere cosa è nuovo e cosa hai corretto
  • Segui il lavoro aperto, in corso e risolto per ogni repository
  • Organizzazioni di team con i ruoli owner, admin, membro e visualizzatore

Team di sicurezza

Valuta prove, non l’ennesimo verdetto opaco di un’IA

Ogni rilevamento indica file, riga, gravità e la versione dello strumento che l’ha prodotto: le decisioni restano verificabili e ripetibili.

  • Accettare un rischio o un falso positivo richiede una motivazione e una revisione indipendente
  • I rischi accettati scadono invece di sparire per sempre
  • Esportazione SARIF per GitHub code scanning e registro di audit
  • Token di audit in sola lettura, checkout temporanei e segreti oscurati

Sviluppo assistito dall’IA

Chiudi il ciclo tra generare il codice e verificarlo

Collega Claude Code, Codex, Cursor o qualsiasi client MCP e lascia che l’agente avvii audit, legga i rilevamenti e confermi le proprie correzioni.

  • Server MCP per qualsiasi client compatibile con stdio
  • Chiavi API con permessi limitati per CI e automazione
  • Rilevamenti con file, riga e una correzione suggerita
  • Ripeti gli audit per confermare cosa ha corretto l’agente

MCP e API

Lascia che il tuo agente di coding controlli il proprio lavoro

Il server MCP di vetkit fornisce a qualsiasi client MCP compatibile con stdio gli strumenti per collegare repository, eseguire audit e leggere i rilevamenti. Tutto ciò che offre l’app è disponibile anche tramite un’API REST documentata.

  1. 01Sviluppa con il tuo agente
  2. 02Verifica il repository
  3. 03Assegna priorità e responsabili, poi verifica di nuovo
  • Esegui l’audit di acme/payments-api su main e riassumi tutto ciò che ha gravità alta o critica.
  • Quali dipendenze dell’ultimo audit hanno una versione corretta disponibile?
  • Confronta questo audit con quello precedente — cosa abbiamo corretto?
  • GitHub
  • Claude Code
  • Codex
  • Cursor
  • REST API
  • MCP
MCP · stdio
{  "command": "npx",  "args": [    "-y",    "@vetkit/mcp"  ],  "env": {    "VETKIT_API_KEY": "<your-api-key>"  }}
API REST
# Avvia un audit su un repository collegatocurl -X POST https://api.vetkit.dev/v1/orgs/$ORG_ID/audits \  -H "Authorization: Bearer $VETKIT_API_KEY" \  -H "Content-Type: application/json" \  -d "{\"repositoryId\":\"$REPO_ID\",\"ref\":\"main\"}" # Scarica il report in formato SARIF per il code scanning di GitHubcurl "https://api.vetkit.dev/v1/orgs/$ORG_ID/audits/$AUDIT_ID/report?format=sarif" \  -H "Authorization: Bearer $VETKIT_API_KEY" -o vetkit.sarif

Sicurezza e privacy

Un auditor del codice dovrebbe essere la cosa meno rischiosa che colleghi

Abbiamo costruito vetkit sul principio del privilegio minimo e su tempi di conservazione brevi, perché gli stai affidando il tuo codice sorgente.

  • Audit in sola lettura

    Ogni audit legge solo il repository a cui concedi l’accesso, con un token in sola lettura. La GitHub App scrive solo per le funzionalità che attivi o avvii: i check e i commenti di PR Delta Review, le pull request di correzione su un nuovo branch e le issue GitHub che crei da un rilevamento. Non può modificare impostazioni né toccare altri repository.

  • Il tuo codice non viene mai eseguito

    Nessuno script di installazione, build o test. Gli analizzatori leggono soltanto i file, i link simbolici sono disattivati al checkout e la configurazione degli scanner presente nel repository viene ignorata.

  • Checkout effimeri

    Ogni audit usa un clone superficiale in una nuova directory temporanea che viene eliminata al termine dell’audit — con esito positivo o negativo.

  • I valori dei segreti non vengono mai memorizzati

    I rilevamenti di segreti vengono oscurati prima del salvataggio. Conserviamo il file, la riga e un hash unidirezionale — mai la credenziale stessa.

  • Token di breve durata, mai salvati

    I token di accesso GitHub vengono generati per ogni audit, limitati a quel singolo repository, scadono entro un’ora e non vengono mai scritti su disco o nel database.

  • Credenziali sottoposte a hash

    I token di sessione e le chiavi API vengono memorizzati solo come hash. Una chiave API viene mostrata una sola volta, ha ambiti espliciti e può essere revocata all’istante.

Permessi della GitHub App

Esattamente ciò che l’app richiede. GitHub ti chiederà di approvare qualsiasi modifica.

Permessi richiesti dalla GitHub App di vetkit
PermessoAccesso
ContenutiRecuperare i file del commit sottoposto ad audit; scrivere solo per aprire una pull request di correzione avviata da teLettura e scrittura
MetadatiElencare i repository e i branch predefinitiLettura
Pull requestCommenti di PR Delta Review, comandi /vetkit e pull request di correzioneLettura e scrittura
CheckPubblicare il risultato di PR Delta Review come check runLettura e scrittura
IssueCreare una issue GitHub da un rilevamento quando lo scegli e verificare lo stato delle issue collegateLettura e scrittura
Indirizzi emailIdentificare il tuo account all’accessoLettura

Maggiori dettagli nella nostra pagina sulla sicurezza e nell’informativa sulla privacy.

Esigenze aziendali / on-premise

Hai bisogno di vetkit sulla tua infrastruttura?

Raccontaci del tuo ambiente di distribuzione, dei requisiti di sicurezza e delle integrazioni. Valuteremo la fattibilità e discuteremo ambito e prossimi passi.

Parliamo delle tue esigenze

Strumenti

Scopri cosa accade oltre il codice.

Un audit del repository mostra solo una parte della storia. Acquisisci il traffico del browser con l’estensione Chrome, analizza un’applicazione in esecuzione con VetKit DAST su desktop e tieni i risultati dell’audit sotto controllo in VS Code.

Ogni strumento produce un report distinto, con un ambito chiaro e risultati utilizzabili dal team.

VetKit Network MonitorAccesso su richiesta

Scopri cosa carica davvero il browser.

Monitora una scheda scelta da te e individua richieste fallite, lente, ripetute o troppo grandi senza leggere i corpi di richieste e risposte.

01Analisi in tempo reale
Filtra le richieste e dai priorità ai problemi che incidono sulla pagina.
02Prima e dopo
Salva istantanee locali e confronta i risultati dello stesso dominio.
03Report esportabili
Esporta JSON o CSV; salva nel tuo account VetKit solo con il tuo consenso.

Viene monitorata solo la scheda selezionata. I corpi di richieste e risposte non vengono letti.

Informati sull’estensione Chrome
Anteprima illustrativa · Chrome
example.com
VetKit Network MonitorMonitoraggio attivo

Report di rete

Scheda selezionata

example.com

Richieste

148

Risultati

09

Dimensione misurata

3.4 MB

Segnali prioritari

  • Richiesta lenta/api/search
  • Chiamata ripetuta/api/search
  • HTTP 5xx/api/cart
Confronto istantaneePrima 1.8sDopo 1.1s

Apri analisi di rete

VetKit DASTAccesso su richiesta

Testa l’applicazione in esecuzione.

Esegui una scansione OWASP ZAP su un’applicazione web e porta un riepilogo di sicurezza limitato all’ambito nel tuo workspace VetKit.

01Scansioni guidate
Scegli obiettivo e modalità di scansione nell’app desktop.
02Revisione per rischio
Esamina le regole ZAP per gravità, confidenza e numero di occorrenze.
03Risultati condivisibili
Apri il report nel workspace ed esporta un PDF DAST.

Il riepilogo caricato contiene le origini di destinazione e risultati aggregati delle regole, senza percorsi, intestazioni o corpi delle richieste.

Informati sull’app desktop
Anteprima illustrativa · Desktop
VetKit DASTOWASP ZAP

Nuova scansione · su questo computer

URL di destinazione

https://app.example.com

Avvia scansione

Modalità di scansione

PassivaCompletaPersonalizzata

OWASP ZAP viene eseguito in locale

Report DAST

Obiettivo nel perimetro

app.example.com

Alto

02

Medio

04

Basso

01

Regole accettate
Regola ZAPRischioOccorrenze
ZAP 10020Medio04
ZAP 10038Medio02

Report PDF disponibile nel workspace

VetKit per VS CodeAccesso su richiesta

I risultati dell’audit nel tuo editor.

Visualizza l’ultimo audit VetKit del repository aperto come diagnostica in linea e in una vista Risultati, senza uscire da VS Code.

01Diagnostica in linea
I risultati compaiono sulla riga interessata, con gravità e l’analizzatore che li ha rilevati.
02Vista Risultati
Sfoglia i risultati per suite nella barra attività di VetKit e vai direttamente al codice.
03Legato al commit
I risultati vengono segnati come non aggiornati quando l’HEAD locale differisce dal commit analizzato.

Accedi dal browser con un codice monouso. L’estensione usa una chiave in sola lettura e non carica mai il codice sorgente.

Chiedi informazioni sull’estensione VS Code
Vista illustrativa del prodotto · VS Code
acme/apisrc/db.ts
import { Pool } from 'pg';
export const db = new Pool({
host: 'db.internal',
password: 'pg_live_9f2c…',
});
export async function findUser(id) {
const sql = `SELECT * FROM users WHERE id = ${id}`;
return db.query(sql);
}

Alta · Segreto nel codice

Una password del database è nel codice sorgente. Spostala in una variabile d’ambiente e ruotala.

vetkit · gitleaks

VetKit · 5 risultati · ultimo audit

VetKit Agent WatchAccesso su richiesta

Scopri cosa fanno davvero i tuoi agenti di programmazione IA.

Agent Watch gira sul computer dello sviluppatore e segnala quando Claude Code, Codex, Cursor e altri agenti leggono credenziali, raggiungono nuovi domini, eliminano file o modificano le proprie impostazioni.

01Avvisi raggruppati
Avvisi basati su regole con gravità, strumento e dispositivo; le ripetizioni restano un solo elemento.
02Attestazioni di sessione
Ogni sessione indica cosa l’agente non ha fatto, con la copertura dei sensori che la supporta.
03Postura degli agenti
Controlla modalità di bypass, permessi ampi e server MCP sui computer del tuo team.

Vengono caricati solo metadati: avvisi, riepiloghi di sessione e postura, mai contenuti dei file o prompt. Gli eventi grezzi restano sul dispositivo salvo consenso dell’organizzazione e di ogni utente.

Chiedi di Agent Watch
Vista illustrativa del prodotto · Agent Watch
VetKit Agent WatchMonitoraggio attivo

Riepilogo sessione

Claude Code su acme/api

Avvisi

  • Lettura di credenziali cloudAlta
  • Prima connessione a un nuovo dominioMedia

Attestazioni

  • Nessuna lettura fuori dal progettoVerificato
  • Uscita solo verso i domini elencatiParziale

Linguaggi e copertura

Il tuo stack. Copertura chiara.

Esamina progetti nei linguaggi di programmazione più diffusi. Scopri quali analisi del codice sono disponibili per il tuo stack prima della scansione.

Analisi estese attualmente disponibili
LinguaggioSicurezza del codiceComplessità e duplicazione
JavaScript / TypeScriptRegole selezionateDisponibile
PythonRegole selezionateDisponibile
JavaRegole selezionateDisponibile
C#Regole selezionateDisponibile
GoRegole selezionateDisponibile
PHPRegole selezionateDisponibile
RubyRegole selezionateDisponibile
RustRegole selezionateDisponibile
C / C++Regole selezionateDisponibile
KotlinRegole selezionateDisponibile
SwiftRegole selezionateDisponibile

Controlli del repository

La ricerca di segreti, la configurazione di sicurezza di base e l’igiene del repository esaminano i file supportati senza dipendere da un solo linguaggio.

Ecosistemi di dipendenze

Le vulnerabilità note vengono verificate tramite i manifest e i file di lock supportati da OSV-Scanner, tra cui npm, PyPI, Go, Cargo, Maven, NuGet, Bundler e Composer.

Controlli aggiuntivi per linguaggio

Python: Bandit. Go: gosec. Rust: cargo-audit con Cargo.lock. Questi controlli richiedono che lo scanner corrispondente sia installato e selezionato.

La tabella descrive i controlli disponibili in una scansione completa. Quick Scan gratuito include solo segreti, vulnerabilità note delle dipendenze e configurazione di sicurezza di base. La copertura varia in base al framework, agli input e agli strumenti disponibili; i report mostrano i controlli eseguiti, saltati o non riusciti.

Prezzi

Tutte le funzioni incluse. Nessun piano da scegliere.

Ogni account ha accesso all’intera piattaforma. Quick Scan è gratuito ogni mese; una scansione completa usa un credito. Una scansione rapida non è un audit completo né una garanzia che la tua app sia sicura.

01 / Security Quick Scan gratuito

Security Quick Scan

0 USD

Google, GitHub, Apple o email · Nessuna IA nella scansione gratuita

  • Segreti, vulnerabilità note delle dipendenze e configurazione di sicurezza di base
  • 10 scansioni per proprietario e mese di calendario · 50 MB di dati indicizzati · 5.000 file · massimo 3 minuti
  • Tutti i rilevamenti individuati sono visibili, inclusi quelli critici. Si analizza solo l’ultimo commit del branch predefinito, senza cronologia Git né scansioni automatiche.
Analizza il tuo repository gratis

02 / Scansione completa

Vai più a fondo quando serve.

1 credito

Qualsiasi branch, tag o commit e qualsiasi controllo: SAST approfondito, segreti nella cronologia Git, regole per linguaggio, qualità del codice, sostenibilità, rischi del codice IA e preparazione alla produzione, oltre ai file multimediali e alla revisione IA facoltativa con la tua chiave del provider. Anche il caricamento di un report DAST usa un credito.

I nuovi account ricevono 3 crediti iniziali. Ne servono altri? Richiedili nell’app.

Ogni amico che inviti aggiunge un credito. I crediti non scadono, non hanno valore monetario e non comportano mai addebiti automatici.

  • Voti per cinque gruppi di controlli
  • Responsabili, priorità e scadenze
  • Scegli i controlli per ogni audit
Parliamo del tuo team

Ogni account include revisione, triage e correzioni con IA tramite la tua chiave LLM, integrazioni, ChatOps, estensioni, scansioni automatiche, Agent Watch e più spazi di lavoro. Le scansioni automatiche restano disattivate finché non le attivi, e ognuna usa un credito. Quick Scan non invia mai il tuo codice sorgente a un modello IA.

FAQ

Domande, risposte chiare

Manca qualcosa? Scrivi a contact@vetkit.dev.

Come ottengo l’accesso?
Crea un account per iniziare gratis. Collega un repository pubblico o privato di GitHub, GitLab.com o Bitbucket Cloud, verifica l’ambito e avvia la scansione. Non serve un invito. I nuovi account ricevono anche crediti iniziali per le scansioni complete, e puoi richiederne altri nell’app.
Eseguite il mio codice?
No. vetkit non installa mai dipendenze, non lancia script di build e non esegue test. Ogni analizzatore legge i file da un checkout superficiale; nulla del tuo repository viene mai eseguito.
Conservate il mio codice sorgente?
No. Il checkout risiede in una directory temporanea che viene eliminata non appena l’audit termina. Conserviamo i rilevamenti: regola, percorso del file, numeri di riga e un breve snippet (fino a 1 KB) attorno al problema, così che il report sia utile. Gli snippet dei rilevamenti di segreti vengono oscurati.
Cosa succede quando trovate un segreto?
Il valore viene oscurato prima di salvare qualsiasi cosa. Conserviamo un hash unidirezionale, così lo stesso segreto può essere riconosciuto negli audit successivi senza mai memorizzarlo. Dovresti comunque ruotare qualsiasi credenziale committata — la cronologia di git la conserva anche dopo che hai eliminato il file.
Quale accesso richiede la GitHub App?
Accesso in lettura a contenuti e metadati dei repository che selezioni, più il tuo indirizzo email all’accesso; ogni audit usa un token in sola lettura per un solo repository. L’accesso in scrittura a contenuti, pull request, check e issue serve solo per le funzionalità che attivi o avvii: risultati e commenti di PR Delta Review, pull request di correzione aperte da un nuovo branch e issue GitHub che crei da un rilevamento. Se un’installazione non ha ancora approvato l’accesso in scrittura alle issue, è disattivata solo l’azione «Crea issue GitHub». Consulta la tabella dei permessi.
Quali linguaggi ed ecosistemi sono supportati?
Consulta la tabella di copertura dei linguaggi per le regole di sicurezza e l’analisi di complessità e duplicazione. Il supporto varia per linguaggio e controllo. I controlli dei segreti e della sicurezza di base esaminano i file supportati; la scansione delle dipendenze usa i manifest e i file di lock supportati da OSV-Scanner. Ogni report mostra i controlli eseguiti, saltati o non riusciti.
Cosa mi dice la suite Sostenibilità?
Se il codice può continuare a essere rilasciato e mantenuto. Segnala le dipendenze la cui licenza (GPL, AGPL, a uso limitato o sconosciuta) è in conflitto con la licenza del tuo progetto, le dipendenze dirette deprecate o molto indietro rispetto all’ultima release e i rischi di manutenzione visibili nella cronologia dei commit, come un repository che nessuno tocca da un anno o che dipende da un unico contributore. Per farlo, i nomi e le versioni dei pacchetti presenti nei tuoi lockfile vengono cercati su osv.dev e deps.dev; non viene inviato alcun codice sorgente. I rilevamenti sulle licenze sono un punto di partenza per una verifica, non una consulenza legale.
Quanto è affidabile il segnale di autorialità IA?
Consideralo un indizio, non un verdetto. L’autorialità IA non può essere rilevata in modo affidabile dal codice, quindi il segnale è etichettato come beta, mostra le sue evidenze e avvertenze e non influisce mai sul tuo voto. Quando viene eseguito, un piccolo campione di file viene inviato a un fornitore di modelli IA per l’analisi — consulta l’informativa sulla privacy per i dettagli.
Posso usare vetkit dalla CI o dal mio agente di coding?
Sì. Crea una chiave API con i soli ambiti di cui hai bisogno, poi usa l’API REST da qualsiasi pipeline oppure installa il server MCP in Claude Code o in un altro client MCP. I report si esportano in SARIF 2.1.0 per il code scanning di GitHub.
Come elimino i miei dati?
Puoi eliminare singoli audit nell’app, scollegare un repository e disinstallare la GitHub App dalle impostazioni di GitHub in qualsiasi momento. I proprietari possono eliminare un’organizzazione di team con tutti i suoi dati in Impostazioni dello spazio di lavoro → Organizzazione digitando il suo slug per confermare: l’accesso termina immediatamente e i dati vengono rimossi definitivamente dopo 30 giorni. Le organizzazioni personali vengono eliminate insieme al tuo account. Per eliminare il tuo account, scrivi a privacy@vetkit.dev e ce ne occuperemo entro 30 giorni.

Un secondo paio d’occhi sulla tua prossima release.

Crea un account, collega il tuo repository GitHub, GitLab o Bitbucket e ricevi il primo report di sicurezza. Tutti i rilevamenti individuati restano visibili, inclusi quelli critici.

  • Security Quick Scan gratuito
  • Nessun addebito automatico
  • Audit in sola lettura

Preferisci scriverci direttamente? contact@vetkit.dev

Richiedi l’accesso anticipato

Raccontaci qualcosa del tuo team e dei repository che vuoi sottoporre ad audit. Accogliamo i team a piccoli gruppi e ti risponderemo via email.

Usiamo questi dati solo per rispondere alla tua richiesta. Informativa sulla privacy