Araştırma
Herkese açık 1.252 Lovable ve Bolt reposunda ne bulduk
Kabaca dokuz repodan biri sunucu tarafı bir anahtarı açıkta bırakıyor; çoğu yapay zekâ ya da veritabanı anahtarı. Uydurma paket nadir. Yöntem ve tüm rakamlar.
· 9 dk okuma · Yazan: vetkit ekibi
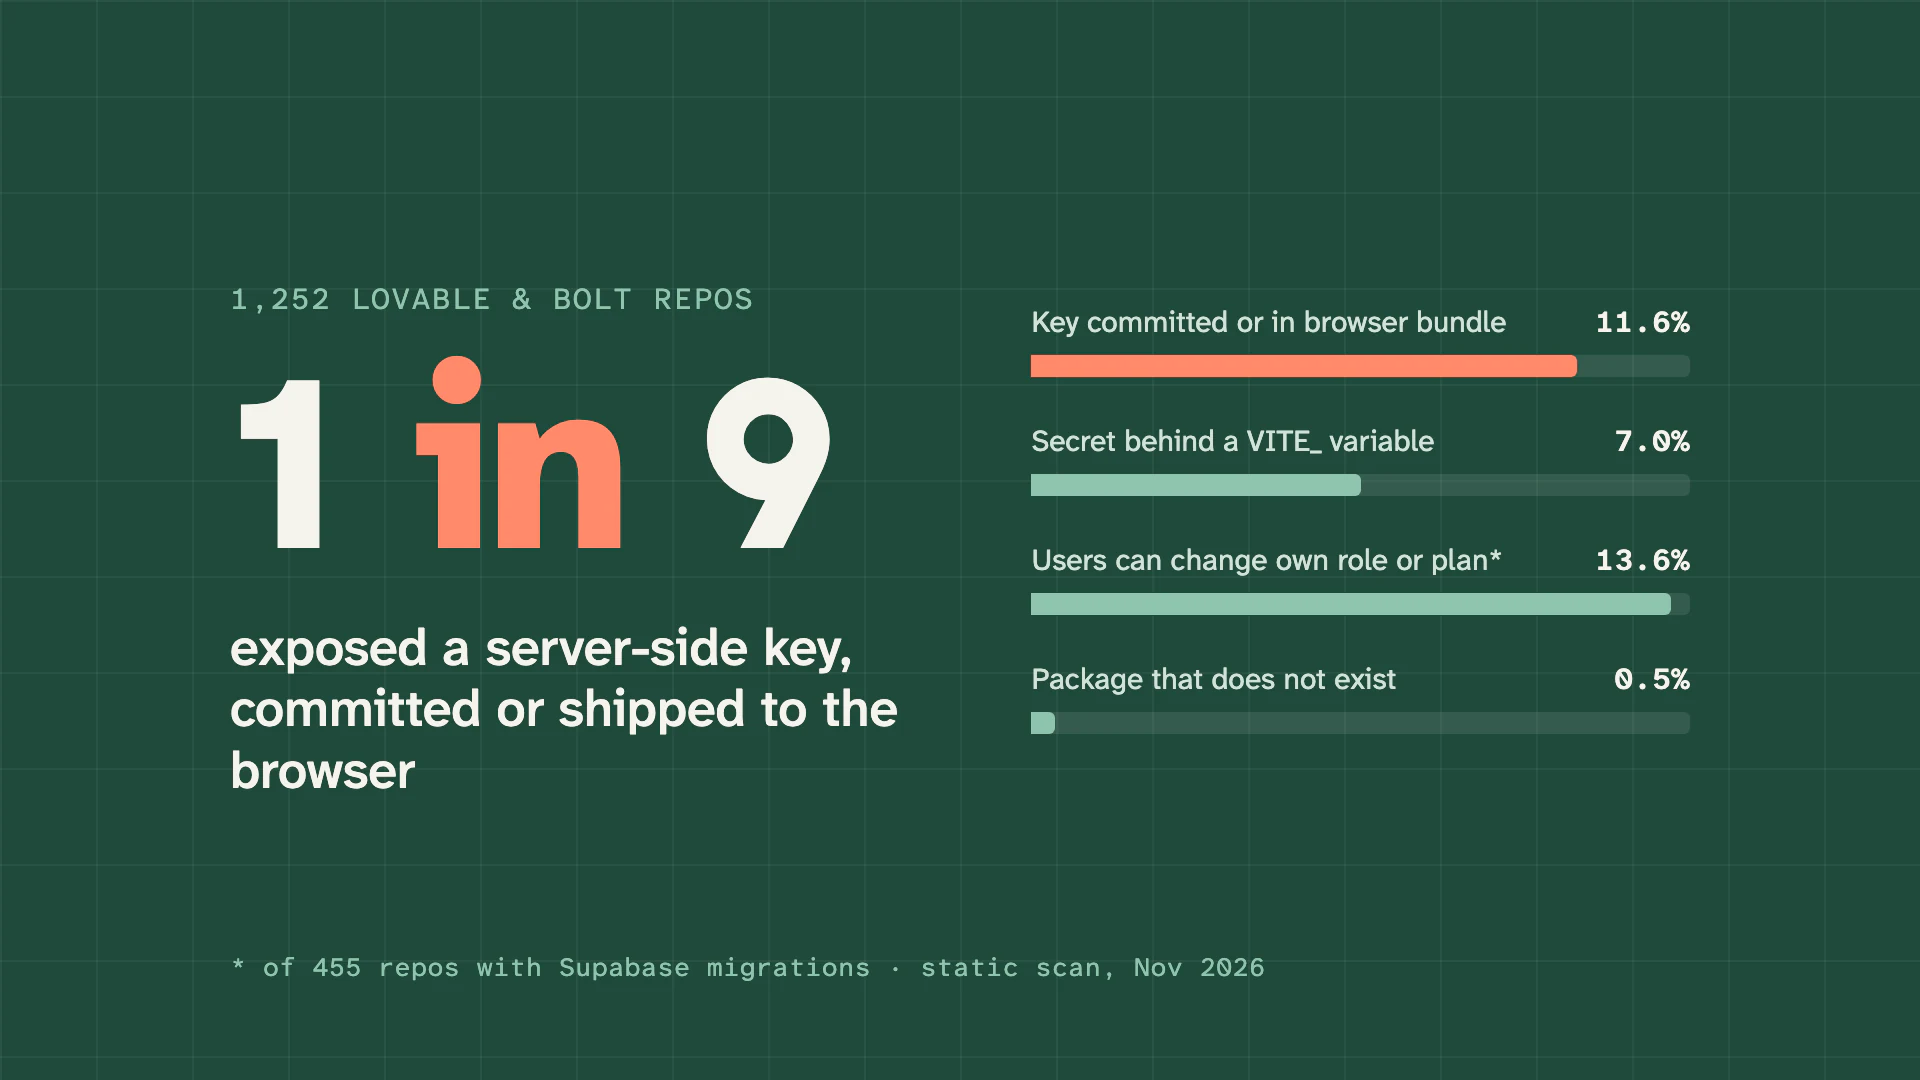
Kasımda Lovable ya da Bolt ile yapılmış, herkese açık 1.400 GitHub reposunu rastgele seçtik ve vetkit'in tarama motorundan geçirdik. 1.252 tarama tamamlandı. Bunların 145'inde (%11,6) sunucu tarafı bir kimlik bilgisi açıktaydı: ya doğrudan koda commit edilmişti ya da herkese açık bir ortam değişkeninden okunuyordu ve her derlemede tarayıcı paketine giriyordu.
Bazı raporlar vibe coding ile yapılan uygulamalarda güvenlik açığı oranını %98'e kadar çıkarıyor. Bizim rakamımız daha düşük, çünkü tasarım gereği herkese açık olan anahtarları saymadık. İşaretlenen her gizli anahtarı sabit kurallarla sınıflandırdık ve bir kısmını elle kontrol ettik.
- Sunucu anahtarı commit edilmiş ya da tarayıcıya gidiyor
- %11,6 · 145 repo
- Secret, herkese açık VITE_ / NEXT_PUBLIC_ değişkeninde
- %7,0 · 88 repo
- Repoya commit edilmiş gerçek kimlik bilgisi
- %6,6 · 83 repo
- Yapay zekâ sağlayıcı anahtarı açıkta (iki yoldan biriyle)
- %6,0 · 75 repo
- Var olmayan bir pakete bağımlılık
- %0,5 · 6 repo
Varsayılan dalın 19 Kasım 2026 tarihli statik taraması. Yalnızca güncel dosyalar; gizli anahtarlar için bu bir alt sınır.
Repoları nasıl seçtik
Lovable projelerinde lovable-tagger adlı bir geliştirme bağımlılığı gelir. Bolt dışa aktarımlarında .bolt klasörü bulunur. GitHub kod aramasında bu iki işaretle 8.596 repo çıktı. Fork'ları, arşivlenmiş repoları, şablonları, adında template, starter ya da tutorial geçenleri, 2025'ten önce açılanları ve 150 MB'tan büyükleri çıkardık. Geriye 7.014 Lovable ve 801 Bolt reposu kaldı. Sabit bir seed ile bunlardan rastgele 1.000 ve 400 tane seçtik.
Her repoyu sığ klonlayıp yedi kontrolle taradık: gizli anahtarlar (bizim kurallarımızla gitleaks), commit edilmiş kimlik dosyaları ve eksik lockfile'lar, OSV'den bağımlılık açıkları, uydurma paketler, yarım kalmış kod, Supabase ve Vite yapılandırma hataları, LLM prompt ve anahtar kullanımı. 94 tarama on dakikalık sınırımıza takıldı, 54 repo da sıra gelene kadar silinmiş ya da gizlenmişti. Aşağıdaki rakamlar kalan 878 Lovable ve 374 Bolt reposuna ait.
Repoya commit edilen anahtarlar
Tarama aracımız 165 repoda bilinen bir kimlik bilgisi biçimi işaretledi (OpenAI anahtarı, Stripe anahtarı, şifreli veritabanı adresi gibi). Her birinde gitleaks'i yeniden çalıştırdık ve her bulguyu neye ait olduğuna ve bir yetki verip vermediğine göre ayırdık.
165'in 82'si yanlış alarmdı. Supabase anon anahtarının yeri zaten tarayıcı. Firebase web yapılandırma anahtarları ve Google Maps anahtarlarının çoğu da öyle. Localhost'taki bir Postgres konteynerinin şifresi hiçbir şeyi korumuyor. Çevresindeki koddan ne için olduğunu anlayamadığımız Google API anahtarlarını da saymadık. Geriye 83 repo (%6,6) kaldı: herkesin okuyabildiği bir dosyada gerçek bir sunucu tarafı kimlik bilgisi duruyordu.
| Kimlik bilgisi | Repo |
|---|---|
| Bulut sunucudaki veritabanı şifresi (Neon, Supabase pooler, MongoDB Atlas) | 27 |
| Google Gemini API anahtarı | 22 |
Supabase service_role anahtarı | 13 |
| OpenAI API anahtarı | 6 |
| OpenRouter API anahtarı | 6 |
| Resend API anahtarı | 4 |
| Groq ya da Stripe API anahtarı | 3'er |
| 14 başka tür (GitHub token'ları, webhook adresleri, OAuth client secret'ları…) | 1-2'şer |
Bir repoda birden fazla tür olabildiği için sütunun toplamı 83'ü geçiyor.
Listedeki en tehlikelisi service_role anahtarı. Row level security'yi atlar; elinde olan kişi projedeki her tabloyu okuyabilir ve değiştirebilir.
Bu anahtarların çoğu .env dosyasında değildi. 83 reponun 55'inde anahtar bir kaynak dosyasındaydı: bir API istemcisi, tek seferlik bir veritabanı betiği, test-gemini.js adlı bir dosya. Sekizinde markdown ile yazılmış bir kurulum rehberindeydi. Anahtarlarını yalnızca env dosyalarında tutan repo sayısı 26'ydı ve commit edilmiş bir env dosyası da diğer dosyalar kadar herkese açık.
Tarayıcıya giden anahtarlar
İkinci durum için commit gerekmiyor. Vite, adı VITE_ ile başlayan her ortam değişkenini istemci koduna açar ve değerini derleme sırasında JavaScript paketinin içine yazar. Next.js aynısını NEXT_PUBLIC_ ile yapar. Yani VITE_OPENAI_API_KEY env dosyası nerede durursa dursun gizli değildir. Yayına alınan her derlemede indirilen JavaScript'ten okunabilir.
88 repo (%7,0) istemci kodunda herkese açık önekli bir değişken üzerinden sunucu anahtarı kullanıyordu. En sık görülen adlar VITE_GEMINI_API_KEY (25 repo) ve VITE_OPENAI_API_KEY (14) oldu. VITE_ANTHROPIC_API_KEY, VITE_SUPABASE_SERVICE_ROLE_KEY, bir Telegram bot token'ı, iki kripto borsası anahtarı ve üç repoda VITE_ADMIN_PASSWORD da gördük.
İki durum birlikte sayıldığında 75 repo (%6,0) bir yapay zekâ sağlayıcısının anahtarını açıkta bırakıyordu. Anahtarı bulan, faturayı repo sahibine çıkarır.
Tarayıcıya açık yapay zekâ anahtarı, 2025'in ilk yarısında açılan repolarda %5,5, ikinci yarısında %5,4, 2026'da açılanlarda ise %2,4 çıktı. Gruplar 471, 369 ve 412 repo; bu fark tesadüf olabilir.
Supabase politikaları
455 reponun içinde migration'larıyla birlikte bir supabase klasörü vardı, bu sayede row level security politikalarını okuyabildik. Bu bir kaynak kod analizi. Canlı veritabanı o günden beri elle iki yönde de değiştirilmiş olabilir.
Bunların 62'sinde (%13,6) giriş yapmış kullanıcının kendi satırını güncellemesine izin veriyor gibi görünen bir politika vardı ve aynı tablo kullanıcının rolünü, planını ya da kredisini de tutuyordu. Politika genellikle zararsız görünüyor:
create policy "Users can update own profile" on public.profiles for update using (auth.uid() = user_id);Satırın kime ait olduğunu kontrol ediyor ama hangi sütunun değiştiğine bakmıyor. profiles tablosunda role sütunu varsa kullanıcı tarayıcıdan, herkese açık anon anahtarla tek bir istek gönderip bunu admin yapabilir. Sekizini elle okuduk, sekizi de bu kalıba uyuyordu. Değişikliği engelleyebilecek bir trigger ya da sütun yetkisi için her migration'ı taramadık; 62'yi bir üst sınır olarak okuyun.
44 repoda (%9,7) public şemasında, Supabase API'siyle erişilebilen en az bir tabloda row level security kapalıydı ya da hiç açılmamıştı. 132 repoda (%29,0) giriş yapmış her kullanıcının bir tablodaki tüm satırları değiştirmesine izin veren bir politika vardı, genellikle authenticated rolü için using (true). Kayıt olmanın kapalı olduğu bir iç araç için sorun değil. Herkesin kayıt olabildiği bir uygulamada ise tanımadığınız biri müşteri tablonuzu düzenleyebilir. 66 repoda (%14,5) service role ile yazan ve görünür bir kimlik kontrolü olmayan bir edge function vardı.
Bu bölümde Bolt repolarında oranlar daha yüksekti: kendine rol atayabilme %20,9'a karşı %9,9, row level security olmayan tablo %13,1'e karşı %7,9. Karşılaştırma 153 Bolt ve 302 Lovable projesine dayanıyor. Nedenini bilmiyoruz.
Taklit edilen özellikler
Repoların %31,2'sinde, tarama aracımızın simüle edilmiş mantık dediği kod üretim dosyalarının içindeydi. Rastgele onunu açtık. Sekizi gerçek bir eksikti. Bir iletişim formu başarı mesajı gösteriyor ama hiçbir şey göndermiyor. Bir şifre sıfırlama sayfasında isteğin olması gereken yerde // Simulate API call yazıyor. Bir OCR endpoint'i uydurma metin döndürüyor. Bir KYC backend'i yer tutucu bir API anahtarı kontrolüyle kimlik doğruluyor. Diğer ikisi bir admin klasöründeki örnek veri dosyası ve bir animasyon için konmuş sahte bir yükleme beklemesiydi.
Bunların çoğu güvenlik açığı değil. Arayüz bitmiş göründüğü için arkada backend olmadığını kimse fark etmiyor.
Bekleyip bulamadıklarımız
Uydurma paketler çok konuşuluyor. Endişe şu: model olmayan bir paket adı uyduruyor, biri bu adı npm'e kaydediyor ve bir sonraki kurulum zararlı yazılımı çekiyor. Örneklemimizde 6 repo (%0,5) npm ya da PyPI'da olmayan bir pakete bağımlıydı. Hiç yayımlanmamış sürümleri ve olmayan paketlerin import edilmesini de sayınca 12 (%1,0) oldu. Yani oluyor, ama sızan anahtarlara göre çok daha seyrek.
Eski bağımlılıklar ise neredeyse her yerdeydi. Repoların %95'inin lockfile'ında en az bir yüksek önemde açık vardı. Bunların çoğu vite, postcss, glob ve minimatch gibi derleme araçlarındaydı; proje üretildiği gün sabitlenmiş ve hiç güncellenmemiş. Güncellemeye değer, ama sızmış bir service_role anahtarıyla aynı tür sorun değil, o yüzden ana rakamımıza katmadık.
Commit edilmiş .env dosyası da göründüğü kadar kötü değil. 259 repoda vardı ve 228'inin içinde sunucu anahtarı bulmadık. Çoğunda sadece Supabase adresi ve anon anahtarı duruyor; ikisi de tasarım gereği herkese açık.
Kendi uygulamanızı kontrol edin
Lovable, Bolt ya da benzeri bir araçla bir şey yaptıysanız, bulduklarımızın çoğunu şu kontroller yakalardı:
VITE_veNEXT_PUBLIC_değişkenlerini arayın. Adında SECRET, SERVICE_ROLE, PASSWORD ya da bir yapay zekâ sağlayıcısı geçiyorsa o çağrıyı bir edge function ya da sunucu rotasına taşıyın ve anahtarı yenileyin.- Markdown dosyaları ve betikler dahil tüm repoda
sk-,AIza,service_roleve içinde şifre olan bağlantı adreslerini arayın. Gerçek olanları yenileyin. Satırı silmek yetmez, git geçmişinde kalır. role,plan,creditsya dais_adminsütunu olan her tabloda kullanıcıların bu sütunları kendilerinin güncelleyemediğinden emin olun. Bunları kullanıcının yazamadığı bir tabloya taşıyın ya da güncellemeyi bir trigger veya sütun yetkileriyle sınırlayın.authenticatedrolü için yazılmış politikalardausing (true)arayın ve kayıt olan herkesin gerçekten bu erişime sahip olması gerekip gerekmediğine karar verin.srciçinde “Simulate”, “in a real app” ve TODO arayın. Her sonuca bir bakmaya değer.
vetkit'in ücretsiz Quick Scan'i (bağlantısı aşağıda) gizli anahtar ve bağımlılık kontrollerini kapsar. Diğerleri tam taramada.
Yöntem ve sınırlar
- Kapsam: GitHub kod aramasıyla
package.jsoniçindelovable-taggerya da.bolt/altında dosya bulunan, 1 Ocak 2025 ile 19 Kasım 2026 arasında açılmış herkese açık repolar. Kod araması sonuçları sıraladığı için aday havuzu bu tür tüm repoların kusursuz rastgele bir kesiti değil. Havuzdan çekilen örneklem ise rastgele. - Bolt fazla örneklendi (801'den 400, Lovable'da 7.014'ten 1.000). Yukarıdaki yüzdeler taranan örneklemi anlatıyor. Havuz büyüklüklerine göre ağırlıklandırınca %11,6'lık ana rakam %11,0 oluyor.
- Tarama: varsayılan dalın sığ klonu üzerinde vetkit motoru, 19 Kasım 2026. Yalnızca güncel dosyalar; commit edilip sonra silinen anahtarlar sayılmadı.
- Hiçbir kimlik bilgisini denemedik, hiçbiriyle bir API çağırmadık, yayındaki hiçbir uygulamayı ziyaret etmedik. Buradaki her rakam çalışan servislerle değil, kaynak kodla ilgili.
- Gizli anahtarlar sabit kurallarla (yerel sunucular, yer tutucular, tasarım gereği açık anahtarlar) sınıflandırıldı ve elle örneklendi. Supabase ve yarım kod bulguları 8 ve 10 rastgele repoda elle kontrol edildi.
- Örnekteki 1.400 reponun 148'i taranamadı. Zaman aşımları daha büyük projelere yatkın.
- %11,6 için %95 hata payı yaklaşık ±1,8 puan. Lovable ve Bolt alt gruplarında örneklem daha küçük, hata payı daha geniş. Aralarındaki farklar için anlamlılık testi yapmadık.
Repo adlarını yayımlamıyoruz.