İçeriğe atla
Ücretsiz Security Quick Scan

Kod hızla değişir. Riskler görünür kalır.

Yaygın programlama dillerindeki kod risklerini bulun, bulguları ekip işlerine dönüştürün ve düzeltmeleri yeniden taramayla kontrol edin.

  • Denetimlerde salt okunur erişim
  • Kodunuz asla çalıştırılmaz
  • Gizli bilgi değerleri asla saklanmaz
Desteklenen dilleri ve kontrolleri görün
app.vetkit.dev/dashboard
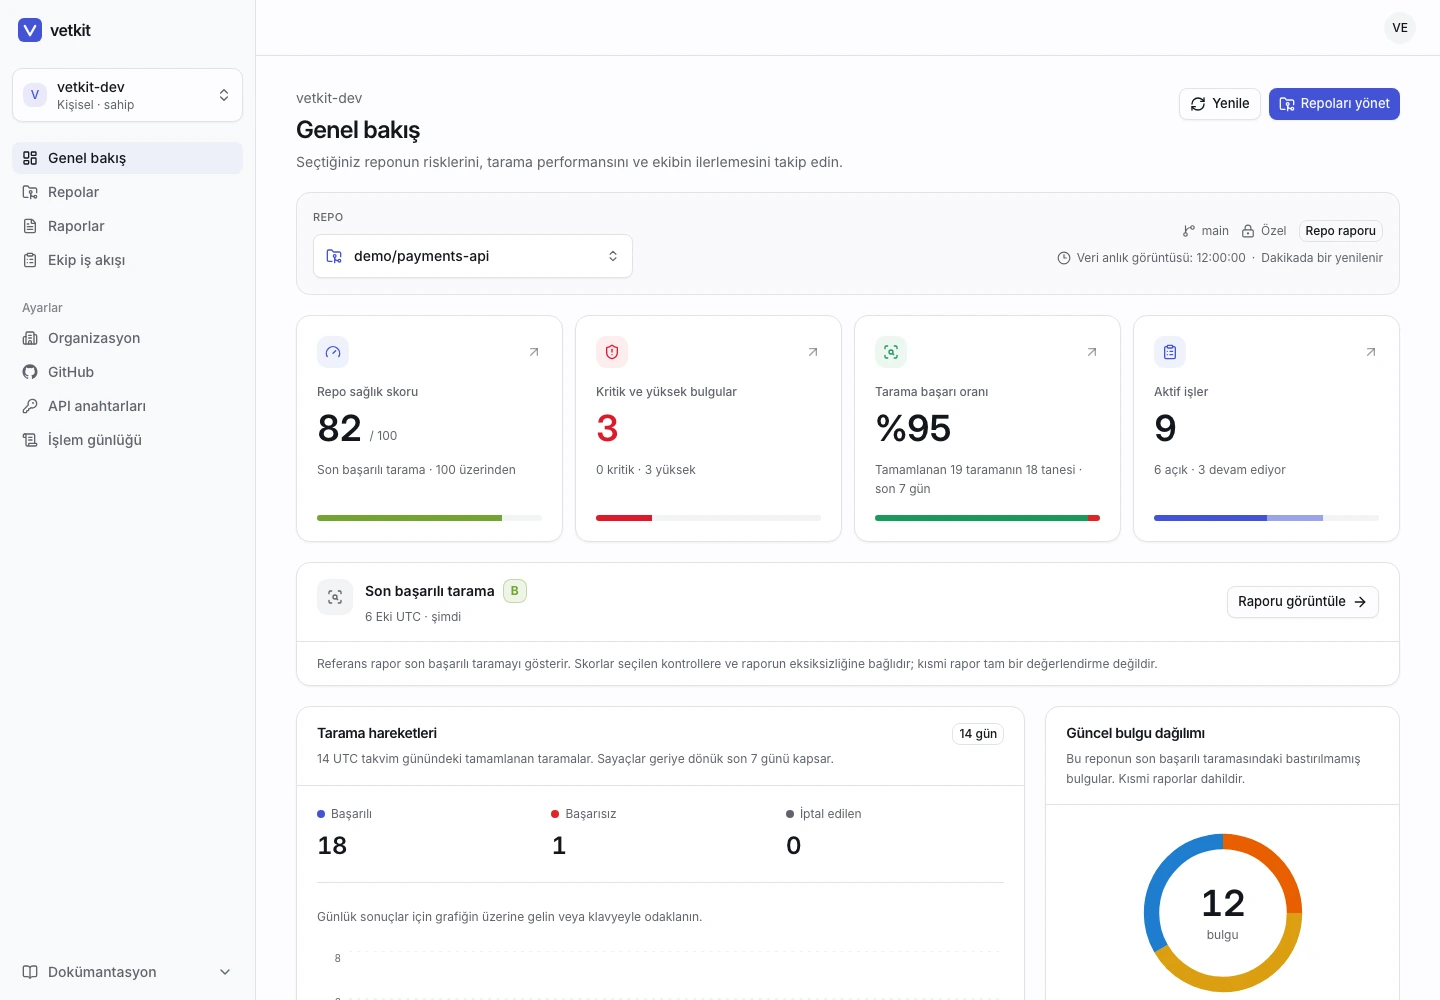
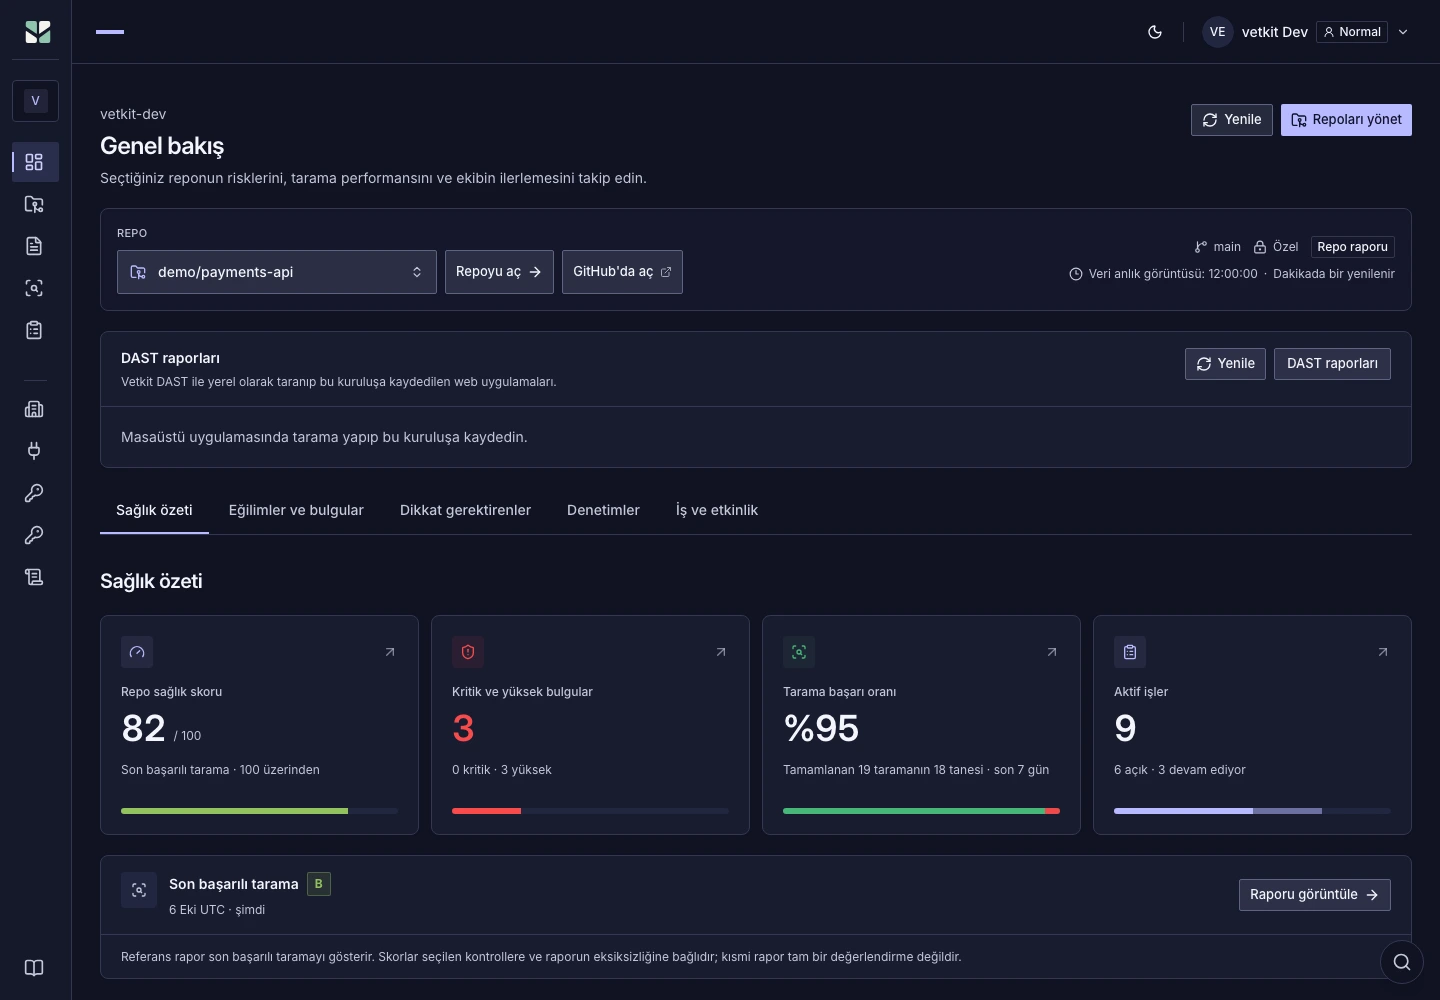
Demo deposunun sağlık puanını, yüksek önem dereceli bulgularını, tarama etkinliğini ve devam eden düzeltme çalışmalarını gösteren vetkit genel bakış ekranı.Demo deposunun sağlık puanını, yüksek önem dereceli bulgularını, tarama etkinliğini ve devam eden düzeltme çalışmalarını gösteren vetkit genel bakış ekranı.
Demo verileriyle gerçek vetkit arayüzü. Müşteri çalışma alanı değildir. Genişletilmiş özellikler gösterilir; ücretsiz Quick Scan sınırlı kapsamdadır.
Riskler, tarama etkinliği ve işler tek görünümde
Beş denetim grubu için ayrı notlar
Sorumlular, öncelikler ve hedef tarihler
Her denetim için ayrı kontrol seçimi

Kendini kanıtlamış açık kaynak motorlar üzerine kurulu

  • gitleaks
  • OSV-Scanner
  • Opengrep
  • Trivy
  • zizmor
  • tree-sitter
  • Retire.js
  • Bandit
  • gosec
  • cargo-audit
  • OWASP ZAP

Birlikte çalıştığı araçlarGitHubClaude CodeCodexCursorMCPSARIF

Nasıl çalışır

Depo URL’sinden rapora üç adımda

Kurulacak ajan, yapılandırılacak pipeline yok. Tarayıcıda başlayın; daha sonra API veya MCP ile otomatikleştirin.

  1. Bir depo bağlayın

    Google, GitHub, Apple veya e-posta ile bir hesap oluşturun, ardından GitHub, GitLab.com veya Bitbucket Cloud’dan bir depo bağlayın. Özel GitHub kodu için vetkit GitHub App’i yalnızca seçtiğiniz depolara kurun; özel GitLab veya Bitbucket projeleri için bir erişim token’ı ekleyin ya da sağlayıcıyı bağlayın. Hesabınıza giriş yapmak, depolara erişim izni vermez.

    GitHub · GitLab.com · Bitbucket Cloud

  2. Denetim çalıştırın

    Varsayılan dalın son commit’i üzerinde bir Security Quick Scan başlatın. Kodunuzu kurmadan, derlemeden veya çalıştırmadan gizli bilgileri, bilinen bağımlılık açıklarını ve temel güvenlik yapılandırması risklerini kontrol ederiz.

    github.com/acme/payments-api @ main

  3. Notlandırılmış bir rapor alın

    Genel ve paket bazında A–F arası bir not, her kategori için bir puan ve dosya, satır, önem derecesi ile düzeltme önerisi içeren tüm bulgular. Daha sonra yeniden çalıştırarak hangi bulguların yeni olduğunu ve kaçını düzelttiğinizi görün. PDF rapor, Markdown veya SARIF indirin ya da API üzerinden JSON alın.

    B · 86/100 · 10 bulgu

Yapay zekâ kod riskleri

Yapay zekâ asistanlarının tekrar tekrar yaptığı hataları yakalayın

Kodlama ajanları hızlı üretir ama aynı hataları tekrarlar: var olmayan paketler, yarım bırakılmış uygulamalar, korumasız veritabanları ve prompt injection’a açık yollar. Yapay zekâ kod riskleri grubu tam olarak bunları arar.

  • Uydurulmuş paketler

    npm, PyPI ve diğer herkese açık paket kayıt defterlerinde bulunmayan bağımlılıklar ve import’lar (saldırganların slopsquatting için kaydettiği adlar); ayrıca hiç yayınlanmamış sürümler ve ilk sürümü son 30 gün içinde çıkmış paketler.

  • Yarım kalmış kod

    Tamamlanmamış taslak uygulamalar, “kodun geri kalanı” yer tutucuları, canlı ortamda kullanılan kod yollarında bırakılmış sahte veriler ve yer tutucu kimlik bilgileri, kopya eki taşıyan yinelenmiş dosyalar ve tüm kodu kapsayan tip veya lint uyarısı bastırmaları.

  • Uygulama platformu hataları

    Satır düzeyi güvenliği (RLS) olmayan Supabase tabloları, public ortam değişkenleriyle açığa çıkan gizli bilgiler, kimlik doğrulaması olmayan API route’ları ve yalnızca tarayıcıda çalışan erişim kontrolleri.

  • LLM ve ajan güvenliği

    Prompt injection yolları; kod çalıştırmaya, SQL sorgularına veya HTML çıktısına ulaşan model çıktısı; istemci kodundaki LLM API anahtarları; sınırsız model çağrıları ve gizli talimatlar ya da sürümü sabitlenmemiş MCP sunucuları gibi riskli ajan yapılandırmaları.

Tüm yapay zekâ kod riski kontrollerini görün
Claude Code · vetkit MCP

acme/payments-api deposunu yapay zekâ kod risklerine karşı denetle; yüksek ve kritik olanları listele.

main dalında 1.284 dosya okundu · hiçbir şey çalıştırılmadı

  • KRİTİKLLM ve ajan güvenliğisrc/agent/tools.ts:88
  • YÜKSEKUydurulmuş paketlerpackage.json:14
  • ORTAUygulama platformu hatalarısupabase/migrations/0001_init.sql:7
  • ORTAYarım kalmış kodsrc/billing/refund.ts:41

Dosya ve satır bilgisiyle 4 bulgu · rapor hazır

Örnek verilerle temsilî bir ajan oturumu. Gerçek bir depo değildir.

Neleri denetliyoruz

Beş kontrol grubu, tek bir notlandırılmış rapor

Güvenlik, kod kalitesi, sürdürülebilirlik, yapay zekâ kod riski ve canlıya hazırlık kontrollerini birlikte ya da ayrı ayrı çalıştırın; kontrolleri tek tek, her denetim için veya depo varsayılanı olarak seçin. vetkit açık kaynaklı tarayıcıları kendi kontrolleriyle birleştirir, yinelenen bulguları ayıklar ve çalışan her aracın sürümünü belirtir.

01 / 05

Güvenlik

Bir saldırganın ilk bakacağı yerler: kimlik bilgileri, bilinen güvenlik açıkları olan paketler ve güvenmemesi gereken girdiye güvenen kod.

Genel puandaki ağırlığı: %43

Bu gruptaki kontroller

  • Gizli bilgi taraması
  • Güvenlik açığı bulunan bağımlılıklar
  • Koddaki güvenlik açıkları
Kontrolleri ve araçları inceleyin
Gizli bilgi taraması
gitleaks

Kaynak ağacına commit edilmiş bulut, SaaS ve ödeme sağlayıcısı anahtarları, token’lar, parolalar ve özel anahtarlar.

Güvenlik açığı bulunan bağımlılıklar
OSV-Scanner

Lock dosyalarınızda sabitlenen paketler osv.dev ile eşleştirilir — npm, PyPI, Go, crates.io, Maven, RubyGems ve daha fazlası. Zararlı paketler kritik sayılır; aktif olarak istismar edilen CVE’ler (CISA KEV) daha yüksek önem derecesi alır.

Koddaki güvenlik açıkları
Opengrep · vetkit kuralları

CWE referanslarıyla, dile özel seçili enjeksiyon, güvensiz deserialization, zayıf kriptografi, kapalı TLS kontrolü, SSRF ve XSS kuralları ile güvensiz sunucu, mobil ve shell yapılandırmaları.

Temel güvenlik yapılandırması
yerleşik

Commit edilmiş .env dosyaları, keystore dosyaları, bulut ve Terraform kimlik bilgileri, veritabanı dökümleri, lock dosyası olmayan manifestler, eksik SECURITY.md güvenlik açığı bildirim politikası.

Altyapı ve CI/CD
Trivy · zizmor

Terraform, CloudFormation, Kubernetes, Helm ve Dockerfile yapılandırma hataları; GitHub Actions betik enjeksiyonu, gereğinden geniş yetkili token’lar ve pwn request’ler.

Tedarik zinciri ve eskimiş yazılımlar
yerleşik · Retire.js · endoflife.date

Lock dosyası enjeksiyonu, riskli kurulum betikleri, Trojan Source, depoya gömülmüş ve güvenlik açığı bulunan kütüphaneler, desteği bitmiş çalışma ortamları ya da taban imajları.

  • Gizli bilgi değerleri maskelenir — bir bulgu, denetimler arasında yalnızca tek yönlü bir hash ile izlenir
  • Bir depo, kendi tarayıcı yapılandırma dosyaları veya satır içi yok sayma yorumlarıyla bulguları gizleyemez
Yapay zekâ yazarlığı sinyali
Beta · puanlanmaz

Yapay zekâ yazarlığı sinyali

Yapay zekâ kod riskleri grubunda isteğe bağlı bir kontrol: Kod tabanının ne kadarının yapay zekâ desteğiyle yazıldığına dair sezgisel bir tahmin. Commit mesajlarının sonundaki ek bilgilere (commit trailer), commit sıklığına, CLAUDE.md veya AGENTS.md gibi ajan yapılandırma dosyalarına ve küçük bir dosya örneğinin bir model tarafından incelenmesine dayanır.

Dürüst bir uyarı: Yapay zekâ yazarlığı koddan güvenilir şekilde tespit edilemez. Bu bir kanıt değil, bir sinyaldir — bir konuşma başlatıcı. Yalnızca bilgilendirme amaçlıdır ve notunuzu asla etkilemez.

Notlandırma nasıl çalışır

Her kategori 100 puanla başlar. Her bulgu için önem derecesine göre ağırlıklandırılmış puan düşülür; her önem derecesindeki toplam kesintiye üst sınır uygulanır. Böylece çok sayıda küçük bulgu notu aşırı düşürmez. Kategori puanları her kontrol grubunun notunu, çalıştırılan gruplar da genel puanı oluşturur. Atlanan kontroller ve gruplar kusursuz sayılmaz; hesaplamaya katılmaz ve ağırlıkları çalıştırılanlar arasında paylaştırılır.

A
≥ 90
B
≥ 80
C
≥ 70
D
≥ 60
F
< 60

Çözülmemiş kritik bir bulgu notu en fazla D ile sınırlar ve rapor bunun nedenini açıklar. Yanlış pozitifleri bir gerekçe ve isteğe bağlı bir sona erme süresiyle bastırın; bastırmalar sonraki denetimlere taşınır ve denetim izinde görünür kalır.

Rakamlarla

Doğrulayabileceğiniz bir derinlik

Buradaki her rakam doğrudan üründen gelir: raporunuzda gördüğünüz kontrol grupları, kontroller ve motorlar.

denetim grubuGüvenlik, kalite, sürdürülebilirlik, yapay zekâ riskleri ve canlıya hazırlık
5
kontrol ailesiGizli bilgi taramasından N+1 sorgularına
24
kod kuralı olan dilAyrıca bağımlılık ekosistemleri ve tüm depoyu kapsayan kontroller
11
açık kaynak motorHer aracın sürümü raporda belirtilir
11
rapor biçimiPDF, Markdown, SARIF ve JSON
4

Çözümler

Canlıya çıkan her şeyden sorumlu olanlar için

Kurucular, yazılım ekipleri, güvenlik ekipleri ve yapay zekâyla geliştirenler aynı kanıtlara bakar; her biri ihtiyaç duyduğu açıdan.

Kurucular ve geliştiriciler

Yapay zekâyla geliştirdiğiniz ürünleri kör noktalarıyla birlikte yayınlamayın

Lansmandan, yatırımcı incelemesinden ya da ilk kurumsal müşterinizden önce, bir güvenlik ekibi kurmadan bağımsız bir ikinci görüş alın.

  • Varsayılan dalınız için ücretsiz Security Quick Scan ile başlayın
  • Sızan anahtarları ve bilinen açıkları olan bağımlılıkları dakikalar içinde bulun
  • Uydurulmuş paketler ya da satır düzeyinde güvenliği olmayan tablolar gibi yapay zekâya özgü hataları yakalayın
  • Notlandırılmış PDF raporu iş ortaklarınız ve müşterilerinizle paylaşın

Yazılım ekipleri

Bulguları sorumlusu ve son tarihi olan işlere dönüştürün

Riskleri tüm depolarda görünür tutun ve her önemli bulgunun bir sorumlusu olduğundan emin olun.

  • Bulguları öncelik ve hedef tarihle atayın
  • Denetimleri karşılaştırıp neyin yeni, neyin düzeltilmiş olduğunu görün
  • Açık, devam eden ve çözülen işleri depo bazında izleyin
  • Sahip, yönetici, üye ve izleyici rolleriyle ekip organizasyonları

Güvenlik ekipleri

Bir başka belirsiz yapay zekâ hükmünü değil, kanıtları inceleyin

Her bulgu; dosya, satır, önem derecesi ve onu üreten aracın sürümüyle gelir. Böylece kararlar doğrulanabilir ve tekrarlanabilir.

  • Risk kabulü ve yanlış pozitif kararları gerekçe ve bağımsız onay gerektirir
  • Kabul edilen risklerin süresi dolar; sonsuza dek kaybolmaz
  • GitHub code scanning için SARIF dışa aktarımı ve denetim kaydı
  • Salt okunur denetim token’ları, geçici checkout’lar ve maskelenmiş gizli bilgiler

Yapay zekâ destekli geliştirme

Kod üretmek ile doğrulamak arasındaki döngüyü kapatın

Claude Code, Codex, Cursor ya da herhangi bir MCP istemcisini bağlayın; ajan denetimleri başlatsın, bulguları okusun ve kendi düzeltmelerini doğrulasın.

  • stdio destekleyen her istemci için MCP sunucusu
  • CI ve otomasyon için kapsamı sınırlı API anahtarları
  • Dosya, satır ve önerilen düzeltmeyle birlikte bulgular
  • Ajanın neyi düzelttiğini doğrulamak için denetimi yeniden çalıştırın

MCP ve API

Kodlama ajanınız kendi işini kontrol etsin

vetkit MCP sunucusu, stdio destekleyen tüm MCP istemcilerine depo bağlama, denetim çalıştırma ve bulguları okuma araçları sağlar. Uygulamadaki her şey, belgelenmiş bir REST API üzerinden de kullanılabilir.

  1. 01Ajanınızla geliştirin
  2. 02Depoyu denetleyin
  3. 03Önceliklendirin, atayın, tekrar kontrol edin
  • acme/payments-api deposunu main dalında denetle ve yüksek ya da kritik olan her şeyi özetle.
  • Son denetimdeki hangi bağımlılıkların düzeltilmiş bir sürümü mevcut?
  • Bu denetimi bir öncekiyle karşılaştır — neleri düzelttik?
  • GitHub
  • Claude Code
  • Codex
  • Cursor
  • REST API
  • MCP
MCP · stdio
{  "command": "npx",  "args": [    "-y",    "@vetkit/mcp"  ],  "env": {    "VETKIT_API_KEY": "<your-api-key>"  }}
REST API
# Bağlı bir depoda denetim başlatıncurl -X POST https://api.vetkit.dev/v1/orgs/$ORG_ID/audits \  -H "Authorization: Bearer $VETKIT_API_KEY" \  -H "Content-Type: application/json" \  -d "{\"repositoryId\":\"$REPO_ID\",\"ref\":\"main\"}" # GitHub code scanning için raporu SARIF olarak indirincurl "https://api.vetkit.dev/v1/orgs/$ORG_ID/audits/$AUDIT_ID/report?format=sarif" \  -H "Authorization: Bearer $VETKIT_API_KEY" -o vetkit.sarif

Güvenlik ve gizlilik

Bir kod denetçisi, bağladığınız en az riskli şey olmalı

vetkit’i en az ayrıcalık ve kısa saklama süresi ilkeleri üzerine kurduk; çünkü ona kaynak kodunuzu emanet ediyorsunuz.

  • Salt okunur denetimler

    Her denetim yalnızca izin verdiğiniz depoyu, salt okunur bir token’la okur. GitHub App yalnızca sizin açtığınız veya başlattığınız özellikler için yazar: PR Delta Review check’leri ve yorumları, yeni bir dalda açılan düzeltme pull request’leri ve bir bulgudan oluşturduğunuz GitHub issue’ları. Ayarları değiştiremez veya diğer depolara dokunamaz.

  • Kodunuz asla çalıştırılmaz

    Kurulum betiği, derleme veya test yok. Analizörler yalnızca dosyaları okur, checkout sırasında sembolik bağlantılar devre dışı bırakılır ve deponun kendi tarayıcı yapılandırması yok sayılır.

  • Geçici checkout’lar

    Her denetim, yeni bir geçici dizinde sığ bir klon kullanır; bu dizin denetim bittiğinde — başarılı da olsa başarısız da olsa — silinir.

  • Gizli bilgi değerleri asla saklanmaz

    Gizli bilgi bulguları kaydedilmeden önce maskelenir. Dosyayı, satırı ve tek yönlü bir hash’i saklarız — kimlik bilgisinin kendisini asla.

  • Kısa ömürlü, kalıcı olarak saklanmayan token’lar

    GitHub erişim token’ları her denetim için ayrı üretilir, yalnızca ilgili depoyla sınırlıdır, bir saat içinde sona erer ve asla diske ya da veritabanına yazılmaz.

  • Hash’lenmiş kimlik bilgileri

    Oturum token’ları ve API anahtarları yalnızca hash olarak saklanır. Bir API anahtarı yalnızca bir kez gösterilir, açıkça tanımlanmış kapsamlar taşır ve anında iptal edilebilir.

GitHub App izinleri

Uygulamanın talep ettiği izinlerin tam listesi. Herhangi bir değişikliği onaylamanızı GitHub isteyecektir.

vetkit GitHub App tarafından talep edilen izinler
İzinErişim
İçerikDenetlenen commit’teki dosyaları almak; yalnızca sizin başlattığınız bir düzeltme pull request’i için yazmakOkuma ve yazma
Meta verilerDepoları ve varsayılan dalları listelemekOkuma
Pull request’lerPR Delta Review yorumları, /vetkit komutları ve düzeltme pull request’leriOkuma ve yazma
Check’lerPR Delta Review sonucunu check run olarak yayımlamakOkuma ve yazma
Issue’larİstediğinizde bir bulgudan GitHub issue’su oluşturmak ve bağlı issue’ların durumunu kontrol etmekOkuma ve yazma
E-posta adresleriGiriş sırasında hesabınızı tanımlamakOkuma

Daha fazla ayrıntıyı güvenlik sayfamızda ve gizlilik politikasında bulabilirsiniz.

Kurumsal / on-premise ihtiyaçlar

Kendi altyapınızda kullanım mı gerekiyor?

Kurulum ortamınızı, güvenlik ve entegrasyon beklentilerinizi birlikte değerlendirelim. İhtiyacınızı anlatın; uygun kapsamı ve sonraki adımları görüşelim.

Kurumsal ihtiyaçları görüşelim

Araçlar

Kodun ötesinde neler olduğunu görün.

Depo denetimi resmin bir bölümünü gösterir. Chrome eklentisiyle tarayıcı trafiğini izleyin, VetKit DAST masaüstü uygulamasıyla çalışan bir uygulamayı tarayın ve denetim bulgularını VS Code'da önünüzde tutun.

Her araç, kapsamı belirli ve ekibinizin üzerinde çalışabileceği bulgular içeren ayrı bir rapor sunar.

VetKit Network MonitorErişim için iletişime geçin

Tarayıcının gerçekten ne yüklediğini görün.

Seçtiğiniz sekmeyi izleyin; istek ve yanıt gövdelerini okumadan başarısız, yavaş, yinelenen ve büyük istekleri belirleyin.

01Canlı inceleme
İstekleri filtreleyin ve sayfayı etkileyen sorunlara öncelik verin.
02Öncesi ve sonrası
Yerel anlık görüntüler kaydedin, aynı alan adına ait sonuçları karşılaştırın.
03Taşınabilir raporlar
JSON veya CSV dışa aktarın; VetKit hesabınıza yalnızca onayınızla kaydedin.

Yalnızca seçilen sekme izlenir. İstek ve yanıt gövdeleri okunmaz.

Chrome eklentisi hakkında bilgi alın
Örnek ürün görünümü · Chrome
example.com
VetKit Network Monitorİzleniyor

Ağ raporu

Seçilen sekme

example.com

İstek

148

Bulgu

09

Ölçülen boyut

3.4 MB

Öncelikli sinyaller

  • Yavaş istek/api/search
  • Yinelenen çağrı/api/search
  • HTTP 5xx/api/cart
Anlık görüntü karşılaştırmasıÖnce 1.8sSonra 1.1s

Ağ analizini aç

VetKit DASTErişim için iletişime geçin

Çalışan uygulamayı test edin.

Bir web uygulamasını OWASP ZAP ile tarayın; kapsamı belirli güvenlik özetini VetKit çalışma alanınıza aktarın.

01Rehberli tarama
Masaüstü uygulamasında hedefi ve tarama modunu seçin.
02Riske göre inceleme
ZAP kurallarını önem derecesi, güven düzeyi ve görülme sayısına göre inceleyin.
03Paylaşılabilir bulgular
Raporu çalışma alanında açın ve DAST PDF dosyası olarak dışa aktarın.

Yüklenen özet yalnızca hedef kökenleri ve toplu kural sonuçlarını içerir; istek yolları, başlıklar ve gövdeler gönderilmez.

Masaüstü uygulaması hakkında bilgi alın
Örnek ürün görünümü · Masaüstü
VetKit DASTOWASP ZAP

Yeni tarama · bu bilgisayarda

Hedef URL

https://app.example.com

Taramayı başlat

Tarama modu

PasifTamÖzel

OWASP ZAP bu bilgisayarda çalışır

DAST raporu

Kapsamdaki hedef

app.example.com

Yüksek

02

Orta

04

Düşük

01

Kabul edilen kurallar
ZAP kuralıRiskTekrar
ZAP 10020Orta04
ZAP 10038Orta02

PDF raporu çalışma alanında hazır

VS Code için VetKitErişim için iletişime geçin

Denetim bulgularını editörünüze getirin.

Açık olan deponun son VetKit denetimini satır içi tanılamalar ve Bulgular görünümünde görün; VS Code'dan çıkmanıza gerek yok.

01Satır içi tanılama
Bulgular ilgili satırda; önem derecesi ve bulan analizörle birlikte görünür.
02Bulgular görünümü
VetKit etkinlik çubuğunda bulgulara gruplara göre göz atın, doğrudan koda gidin.
03Commit farkındalığı
Yereldeki HEAD denetlenen commit'ten farklıysa sonuçlar eski olarak işaretlenir.

Tarayıcıdan tek kullanımlık kodla giriş yapın. Eklenti salt okunur bir anahtar kullanır ve kaynak kodu asla yüklemez.

VS Code eklentisi hakkında bilgi alın
Örnek ürün görünümü · VS Code
acme/apisrc/db.ts
import { Pool } from 'pg';
export const db = new Pool({
host: 'db.internal',
password: 'pg_live_9f2c…',
});
export async function findUser(id) {
const sql = `SELECT * FROM users WHERE id = ${id}`;
return db.query(sql);
}

Yüksek · Koda gömülü sır

Veritabanı parolası kaynak koda eklenmiş. Ortam değişkenine taşıyın ve parolayı yenileyin.

vetkit · gitleaks

VetKit · 5 bulgu · son denetim

VetKit Agent WatchErişim için iletişime geçin

Yapay zekâ kodlama ajanlarınızın gerçekte ne yaptığını görün.

Agent Watch geliştiricinin makinesinde çalışır; Claude Code, Codex, Cursor ve diğer ajanlar kimlik bilgilerini okuduğunda, yeni alan adlarına eriştiğinde, dosya sildiğinde veya kendi ayarlarını değiştirdiğinde bildirir.

01Gruplanmış uyarılar
Önem derecesi, araç ve cihaz içeren kural tabanlı uyarılar; tekrarlar tek kalemde toplanır.
02Oturum beyanları
Her oturum, ajanın neyi yapmadığını ve arkasındaki sensör kapsamını belirtir.
03Ajan duruşu
Ekibinizin makinelerindeki atlama modlarını, geniş izinleri ve MCP sunucularını gözden geçirin.

Yüklenenler yalnızca meta verilerdir: uyarılar, oturum özetleri ve duruş; dosya içeriği veya istem asla. Ham olaylar, kurum ve her kullanıcı onay vermedikçe cihazda kalır.

Agent Watch hakkında sorun
Örnek ürün görünümü · Agent Watch
VetKit Agent Watchİzleniyor

Oturum özeti

acme/api üzerinde Claude Code

Uyarılar

  • Bulut kimlik bilgilerinin okunmasıYüksek
  • Yeni bir alan adına ilk bağlantıOrta

Beyanlar

  • Proje dışında okuma yokDoğrulandı
  • Çıkış yalnızca listedeki alan adlarınaKısmi

Diller ve analiz kapsamı

Farklı diller. Açık analiz kapsamı.

Yaygın programlama dilleriyle geliştirilen projeleri inceleyin. Taramadan önce projenizde hangi kod kontrollerinin çalışabildiğini görün.

Genişletilmiş taramada mevcut analizler
DilKod güvenliğiKarmaşıklık ve tekrar
JavaScript / TypeScriptSeçili kurallarMevcut
PythonSeçili kurallarMevcut
JavaSeçili kurallarMevcut
C#Seçili kurallarMevcut
GoSeçili kurallarMevcut
PHPSeçili kurallarMevcut
RubySeçili kurallarMevcut
RustSeçili kurallarMevcut
C / C++Seçili kurallarMevcut
KotlinSeçili kurallarMevcut
SwiftSeçili kurallarMevcut

Depo genelinde kontroller

Gizli bilgi taraması, temel güvenlik duruşu ve depo hijyeni kontrolleri, tek bir kod diline bağlı olmadan desteklenen dosyaları inceler.

Bağımlılık ekosistemleri

Bilinen açıklar OSV-Scanner tarafından desteklenen manifest ve kilit dosyaları üzerinden kontrol edilir; npm, PyPI, Go, Cargo, Maven, NuGet, Bundler ve Composer bunlara dahildir.

Dile özel ek kontroller

Python: Bandit. Go: gosec. Rust: Cargo.lock için cargo-audit. Bu kontroller ilgili tarayıcının kurulu ve seçili olmasını gerektirir.

Tablo, tam taramada kullanılabilen kontrolleri gösterir. Ücretsiz Quick Scan yalnızca gizli bilgiler, bilinen bağımlılık açıkları ve temel güvenlik duruşunu kapsar. Kapsam kullanılan framework, girdiler ve araçların kullanılabilirliğine göre değişir; raporda çalışan, atlanan ve başarısız kontroller gösterilir.

Fiyatlandırma

Tüm özellikler dâhil. Seçilecek plan yok.

Her hesap platformun tamamını kullanır. Quick Scan her ay ücretsizdir; bir tam tarama bir kredi kullanır. Hızlı tarama, kapsamlı bir güvenlik denetimi veya uygulamanızın güvenli olduğuna dair bir garanti değildir.

01 / Ücretsiz Security Quick Scan

Security Quick Scan

$0

Google, GitHub, Apple veya e-posta · Ücretsiz taramada yapay zekâ kullanılmaz

  • Gizli bilgiler, bilinen bağımlılık açıkları ve temel güvenlik yapılandırması
  • Her takvim ayında sahip başına 10 tarama · 50 MB indekslenen veri · 5.000 dosya · En fazla 3 dakika
  • Kritik olanlar dâhil, tespit edilen tüm bulgular görünür. Yalnızca varsayılan dalın son commit’i taranır; Git geçmişi ve otomatik taramalar kapsam dışındadır.
Deponuzu ücretsiz tarayın

02 / Tam tarama

Gerektiğinde daha derine inin.

1 kredi

Herhangi bir dal, etiket veya commit ve istediğiniz kontroller: kapsamlı SAST, Git geçmişinde gizli bilgi taraması, programlama diline özel kurallar, kod kalitesi, sürdürülebilirlik, yapay zekâ kod riskleri ve canlıya hazırlık; ayrıca medya dosyaları ve kendi sağlayıcı anahtarınızla isteğe bağlı yapay zekâ incelemesi. DAST raporu yüklemek de bir kredi kullanır.

Yeni hesaplara 3 başlangıç kredisi verilir. Daha fazlası mı lazım? Uygulamadan kredi talep edin.

Davet ettiğiniz her arkadaş bir kredi daha kazandırır. Kredilerin süresi dolmaz, nakit değeri yoktur ve asla otomatik ücretlendirme yapılmaz.

  • Beş denetim grubu için ayrı notlar
  • Sorumlular, öncelikler ve hedef tarihler
  • Her denetim için ayrı kontrol seçimi
Ekibiniz için görüşelim

Her hesapta kendi LLM anahtarınızla yapay zekâ incelemesi, önceliklendirme ve düzeltmeler, entegrasyonlar, ChatOps, eklentiler, otomatik taramalar, Agent Watch ve birden fazla çalışma alanı bulunur. Otomatik taramalar siz açana kadar kapalıdır ve her biri bir kredi kullanır. Quick Scan kaynak kodunuzu hiçbir yapay zekâ modeline göndermez.

SSS

Sorular ve açık yanıtlar

Aradığınızı bulamadınız mı? contact@vetkit.dev adresine e-posta gönderin.

Nasıl erişim alabilirim?
Ücretsiz taramaya başlamak için hesap oluşturun. GitHub, GitLab.com veya Bitbucket Cloud’dan herkese açık ya da özel bir depo bağlayın, kapsamı inceleyin ve taramayı başlatın. Davetiye gerekmez. Yeni hesaplar tam taramalar için başlangıç kredisi de alır; uygulamadan daha fazla kredi talep edebilirsiniz.
Kodumu çalıştırıyor musunuz?
Hayır. vetkit asla bağımlılık kurmaz, derleme betiği çalıştırmaz veya test yürütmez. Her analizör dosyaları sığ bir checkout’tan okur; deponuzdaki hiçbir şey asla çalıştırılmaz.
Kaynak kodumu saklıyor musunuz?
Hayır. Checkout, denetim biter bitmez silinen geçici bir dizinde bulunur. Raporun işe yaraması için bulguları saklarız: kural, dosya yolu, satır numaraları ve sorunun çevresindeki kısa bir kod parçası (en fazla 1 KB). Gizli bilgi bulgularına ait kod parçaları maskelenir.
Bir gizli bilgi bulduğunuzda ne olur?
Herhangi bir şey kaydedilmeden önce değer maskelenir. Aynı gizli bilginin, hiç saklanmadan sonraki denetimlerde tanınabilmesi için tek yönlü bir hash tutarız. Yine de commit edilmiş her kimlik bilgisini yenilemelisiniz — dosyayı sildikten sonra bile git geçmişi onu barındırmaya devam eder.
GitHub App hangi erişime ihtiyaç duyar?
Seçtiğiniz depolarda içerik ve meta verilere okuma erişimi ile giriş sırasında e-posta adresiniz; her denetim tek bir depo için salt okunur bir token kullanır. İçerik, pull request, check ve issue’lara yazma erişimi yalnızca sizin açtığınız veya başlattığınız özellikler için kullanılır: PR Delta Review sonuçları ve yorumları, yeni bir daldan açılan düzeltme pull request’leri ve bir bulgudan oluşturduğunuz GitHub issue’ları. Bir kurulum issue yazma erişimini henüz onaylamadıysa yalnızca “GitHub Issue oluştur” eylemi kapalı kalır. İzinler tablosuna bakın.
Hangi diller ve ekosistemler destekleniyor?
Kod güvenliği kuralları, karmaşıklık ve tekrar analizi için dil kapsamı tablosuna bakın. Destek dile ve kontrole göre değişir. Gizli bilgi ve temel güvenlik duruşu kontrolleri desteklenen depo dosyalarını inceler; bağımlılık taraması OSV-Scanner tarafından desteklenen manifest ve kilit dosyalarını kullanır. Her rapor çalışan, atlanan ve başarısız kontrolleri gösterir.
Sürdürülebilirlik paketi bana ne söyler?
Kodu yayınlamaya ve bakımını sürdürmeye devam edip edemeyeceğinizi gösterir. Lisansı (GPL, AGPL, kullanımı kısıtlı veya bilinmeyen) projenizin lisansıyla çelişen bağımlılıkları, kullanımdan kaldırılmış ya da en son sürümünün çok gerisinde kalmış doğrudan bağımlılıkları ve commit geçmişinde görülen bakım risklerini — örneğin bir yıldır kimsenin dokunmadığı ya da tek bir katkıcıya bağımlı bir depoyu — işaretler. Bunun için lock dosyalarınızdaki paket adları ve sürümleri osv.dev ve deps.dev üzerinde sorgulanır; kaynak kodu gönderilmez. Lisans bulguları inceleme için bir başlangıç noktasıdır, hukuki tavsiye değildir.
Yapay zekâ yazarlığı sinyali ne kadar güvenilir?
Bunu bir hüküm değil, bir ipucu olarak değerlendirin. Yapay zekâ yazarlığı koddan güvenilir şekilde tespit edilemez; bu nedenle sinyal beta olarak etiketlenir, kanıtlarını ve çekincelerini gösterir ve notunuzu asla etkilemez. Sinyal çalıştığında, küçük bir dosya örneği analiz için bir yapay zekâ modeli sağlayıcısına gönderilir — ayrıntılar için gizlilik politikasına bakın.
vetkit’i CI süreçlerimde veya kodlama ajanımla kullanabilir miyim?
Evet. Yalnızca ihtiyacınız olan kapsamlarla bir API anahtarı oluşturun, ardından herhangi bir pipeline’dan REST API’yi kullanın ya da MCP sunucusunu Claude Code’a veya başka bir MCP istemcisine kurun. Raporlar, GitHub code scanning için SARIF 2.1.0 biçiminde dışa aktarılabilir.
Verilerimi nasıl silerim?
Uygulamada denetimleri tek tek silebilir, bir deponun bağlantısını kesebilir ve GitHub App’i istediğiniz zaman GitHub ayarlarınızdan kaldırabilirsiniz. Sahipler, onay için slug’ını yazarak bir ekip kuruluşunu tüm verileriyle birlikte Çalışma alanı ayarları → Organizasyon bölümünden silebilir: erişim hemen sona erer ve veriler 30 gün sonra kalıcı olarak silinir. Kişisel kuruluşlar hesabınızla birlikte silinir. Hesabınızı silmek için privacy@vetkit.dev adresine e-posta gönderin; 30 gün içinde silme işlemini tamamlarız.

Bir sonraki sürümünüzü bir de ikinci bir göz incelesin.

Hesap oluşturun, GitHub, GitLab veya Bitbucket deponuzu bağlayın ve ilk güvenlik raporunuzu alın. Kritik olanlar dâhil, tespit edilen tüm bulgular görünür kalır.

  • Ücretsiz Security Quick Scan
  • Otomatik ücretlendirme yok
  • Denetimlerde salt okunur erişim

Doğrudan yazmayı mı tercih edersiniz? contact@vetkit.dev

Erken erişim talep edin

Ekibinizden ve denetlemek istediğiniz depolardan kısaca bahsedin. Ekipleri küçük gruplar halinde aramıza alıyoruz; size e-postayla dönüş yapacağız.

Bu bilgileri yalnızca talebinize yanıt vermek için kullanırız. Gizlilik politikası