ما بعد الفحص
من مخاطر الكود إلى إجراءات الفريق.
التقرير نقطة البداية. اجمع صحة المستودع، والمسؤولية عن الإصلاحات، وقرارات المخاطر ضمن سير العمل نفسه الذي تستخدمه للتطوير بمساعدة الذكاء الاصطناعي.
واجهة التطبيق متاحة حاليًا باللغة الإنجليزية.
ابدأ مجانًا بفحص أمني سريع محدود النطاق، واستكشف بقية إمكانات المنصة أدناه.
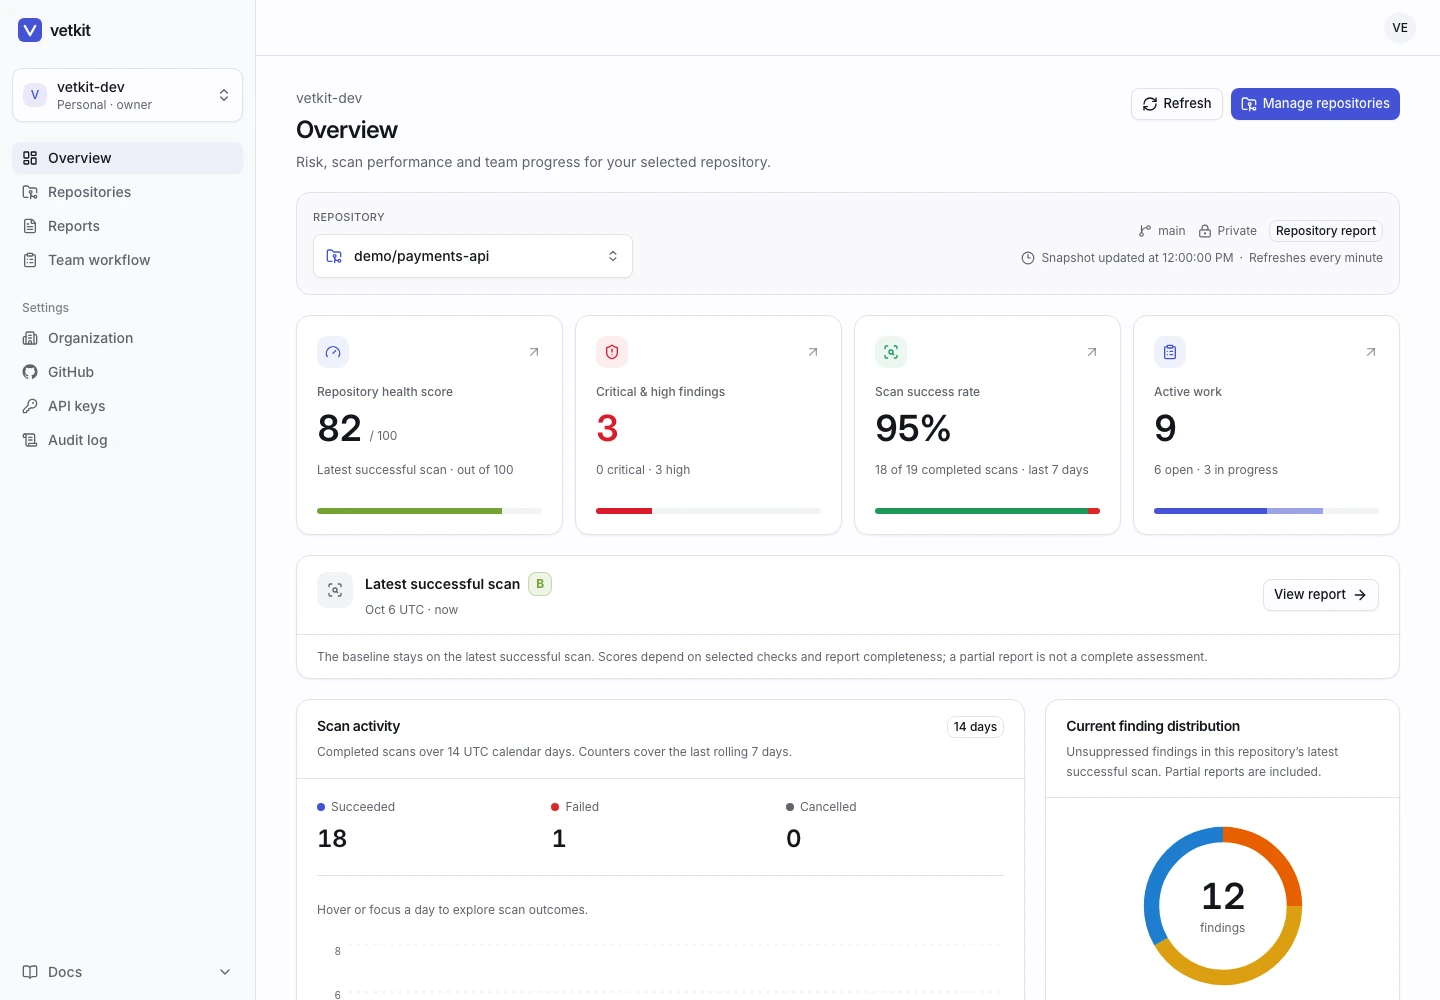
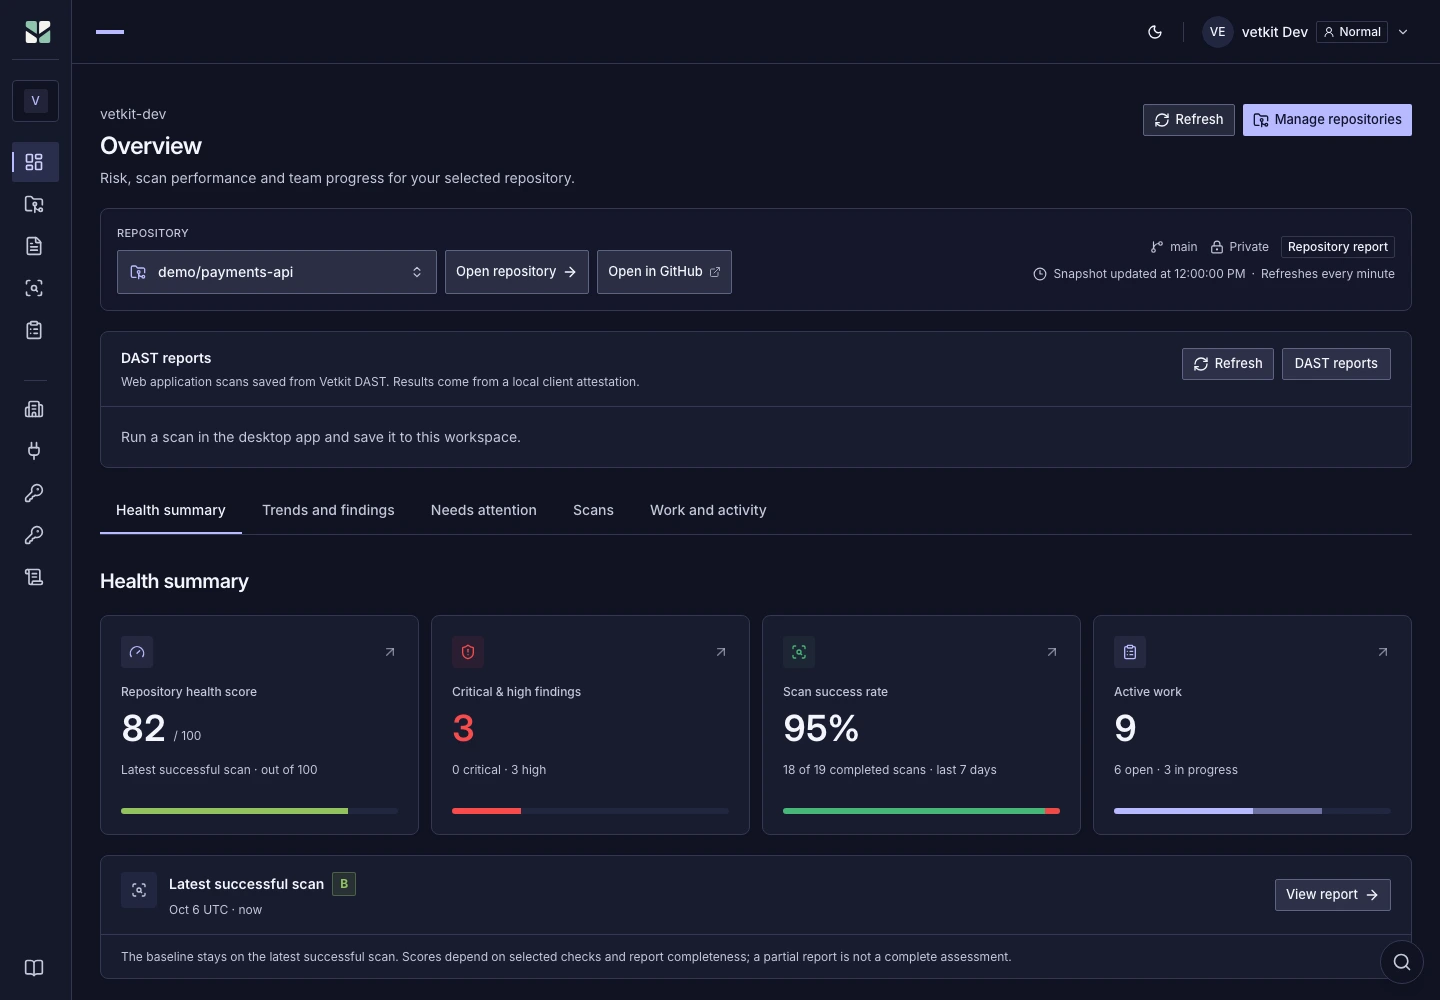
نظرة عامة على المنصة · يشمل الفحص الأمني السريع المجاني البحث عن الأسرار المكشوفة وثغرات التبعيات المعروفة وإعدادات الأمان الأساسية فقط. الفحوصات الأوسع والأتمتة مخصصة للخطط المستقبلية؛ الخطط المدفوعة غير متاحة للشراء حاليًا.
ضمان جودة الكود وأمانه في عصر الذكاء الاصطناعي
دورة مستمرة من التطوير والتحقق والإصلاح
- 01طوّر مع وكيل البرمجة
- 02دقّق المستودع
- 03حدّد الأولويات، وأسند المهام، وأعد التحقق
تعرّف على حالة الكود في مشروعك
صحة المستودع، والنتائج ذات الأولوية العالية، ونشاط الفحص، وأعمال الإصلاح، في عرض واضح للمستودع الذي تختاره.
تنقّل بين المستودعات المرتبطة لمراجعة أحدث فحص ناجح، والأعمال المتأخرة، وقرارات المخاطر المعلّقة. تُوضَّح التقارير الجزئية والفحوصات القديمة؛ فغياب أدلة الفحص لا يعني الأمان.
حدّد مسؤولًا لكل إصلاح
أسند النتائج إلى المسؤولين، وحدّد الأولويات والمواعيد المستهدفة، وناقش التقدم، وتابع الأعمال المفتوحة وقيد التنفيذ والمحلولة.
تظل المسؤوليات والنقاشات مرتبطة بالنتيجة نفسها عبر عمليات التدقيق اللاحقة. في مؤسسات الفرق، يتطلب قبول المخاطر وتصنيف النتائج كإيجابيات كاذبة سببًا ومراجعة مستقلة من مسؤول. لقبول المخاطر تاريخ انتهاء؛ ووضع علامة «محلول» على العمل لا يتحقق من الإصلاح ولا يستبعد النتيجة من التقييم.
أكمل دورة التطوير بالذكاء الاصطناعي
اربط وكلاء البرمجة عبر MCP، وشغّل التدقيق عبر REST API، وأعد النتائج القابلة للتنفيذ إلى سير التطوير.
افحص الحزم غير الموجودة والتنفيذات غير المكتملة وأنماط أمان النماذج اللغوية ومخاطر التشغيل في بيئة الإنتاج. تستخدم مراجعة الذكاء الاصطناعي الاختيارية مفتاح مزوّدك وموافقتك الصريحة لمراجعة عينة من الكود المصدري. المراجعة استشارية، ولا تدخل في التقييم، وليست ضمن الفحص السريع المجاني.
MCPاتخذ قرارات تستند إلى الأدلة
نتائج مرتبطة بالملفات والأسطر، ومستويات الخطورة، وإصدارات الأدوات، والتقييمات، ومقارنات التدقيق، بدلًا من أحكام ذكاء اصطناعي بلا تفسير.
صدّر نتائج التحليل الحتمي بصيغة SARIF، أو شارك تقارير PDF وMarkdown وJSON. قارن الفحوصات لمعرفة النتائج الجديدة والمشكلات التي أُصلحت. تحدّد الفحوصات المختارة نطاق التقرير؛ والتقييم الجيد ليس شهادة أمان أو ضمانًا للجاهزية للإنتاج.
REST APIلمن يتحمّلون مسؤولية الإطلاق
المؤسسون ومطوّرو المنتجات
احصل على مراجعة إضافية للكود المكتوب بمساعدة الذكاء الاصطناعي قبل إصدارك القادم، بدءًا بفحص أمني مجاني.
الفرق الهندسية
تابع المخاطر والمسؤولين والمواعيد النهائية وتقدم الإصلاحات عبر مستودعاتك.
القادة التقنيون
راجع تغطية الفحوصات والأعمال المعلّقة، دون اعتبار عدد commits أو درجات التقييم مقياسًا لإنتاجية المطوّرين.
اللغات ونطاق التحليل
تقنياتك. نطاق واضح.
راجع مشاريع بلغات البرمجة الشائعة. تعرّف على تحليلات الكود المتاحة لتقنيات مشروعك قبل بدء الفحص.
| اللغة | أمان الكود | التعقيد والتكرار |
|---|---|---|
| JavaScript / TypeScript | قواعد محددة | متاح |
| Python | قواعد محددة | متاح |
| Java | قواعد محددة | متاح |
| C# | قواعد محددة | متاح |
| Go | قواعد محددة | متاح |
| PHP | قواعد محددة | متاح |
| Ruby | قواعد محددة | متاح |
| Rust | قواعد محددة | متاح |
| C / C++ | قواعد محددة | متاح |
| Kotlin | قواعد محددة | متاح |
| Swift | قواعد محددة | متاح |
فحوص المستودع
يفحص اكتشاف الأسرار وإعدادات الأمان الأساسية وصحة المستودع الملفات المدعومة دون الارتباط بلغة برمجة واحدة.
منظومات الاعتماديات
تُفحص الثغرات المعروفة عبر صيغ ملفات التعريف والقفل التي يدعمها OSV-Scanner، بما فيها npm وPyPI وGo وCargo وMaven وNuGet وBundler وComposer.
فحوص إضافية حسب اللغة
Python: Bandit. Go: gosec. Rust: cargo-audit لملف Cargo.lock. تتطلب هذه الفحوص تثبيت أداة الفحص المعنية واختيارها.
يعرض الجدول الفحوص الموسّعة؛ وللمعاينات باستخدام الأرصدة حدود نطاق خاصة بها. يغطي Quick Scan المجاني الأسرار وثغرات الاعتماديات المعروفة وإعدادات الأمان الأساسية فقط. يختلف النطاق حسب إطار العمل والمدخلات والأدوات المتاحة؛ وتعرض التقارير الفحوص المنفذة والمتجاوزة والفاشلة.
احصل على مراجعة إضافية قبل إصدارك القادم.
أنشئ حسابًا، واربط مستودع GitHub، واحصل على أول تقرير أمني. تظل جميع النتائج المكتشفة ظاهرة، بما فيها النتائج الحرجة.
واجهة التطبيق متاحة حاليًا باللغة الإنجليزية.
- فحص أمني سريع مجاني
- لا رسوم تلقائية
- وصول للقراءة فقط إلى GitHub
تفضّل مراسلتنا مباشرةً؟ contact@vetkit.dev