Code-Vertrauen im KI-Zeitalter
Vom Code-Risiko zur Team-Aktion.
Ein Bericht ist der Anfang, nicht das Ziel. Verbinden Sie Repository-Zustand, Verantwortung für Behebung und Risikoentscheidungen mit KI-gestützter Entwicklung.
MCP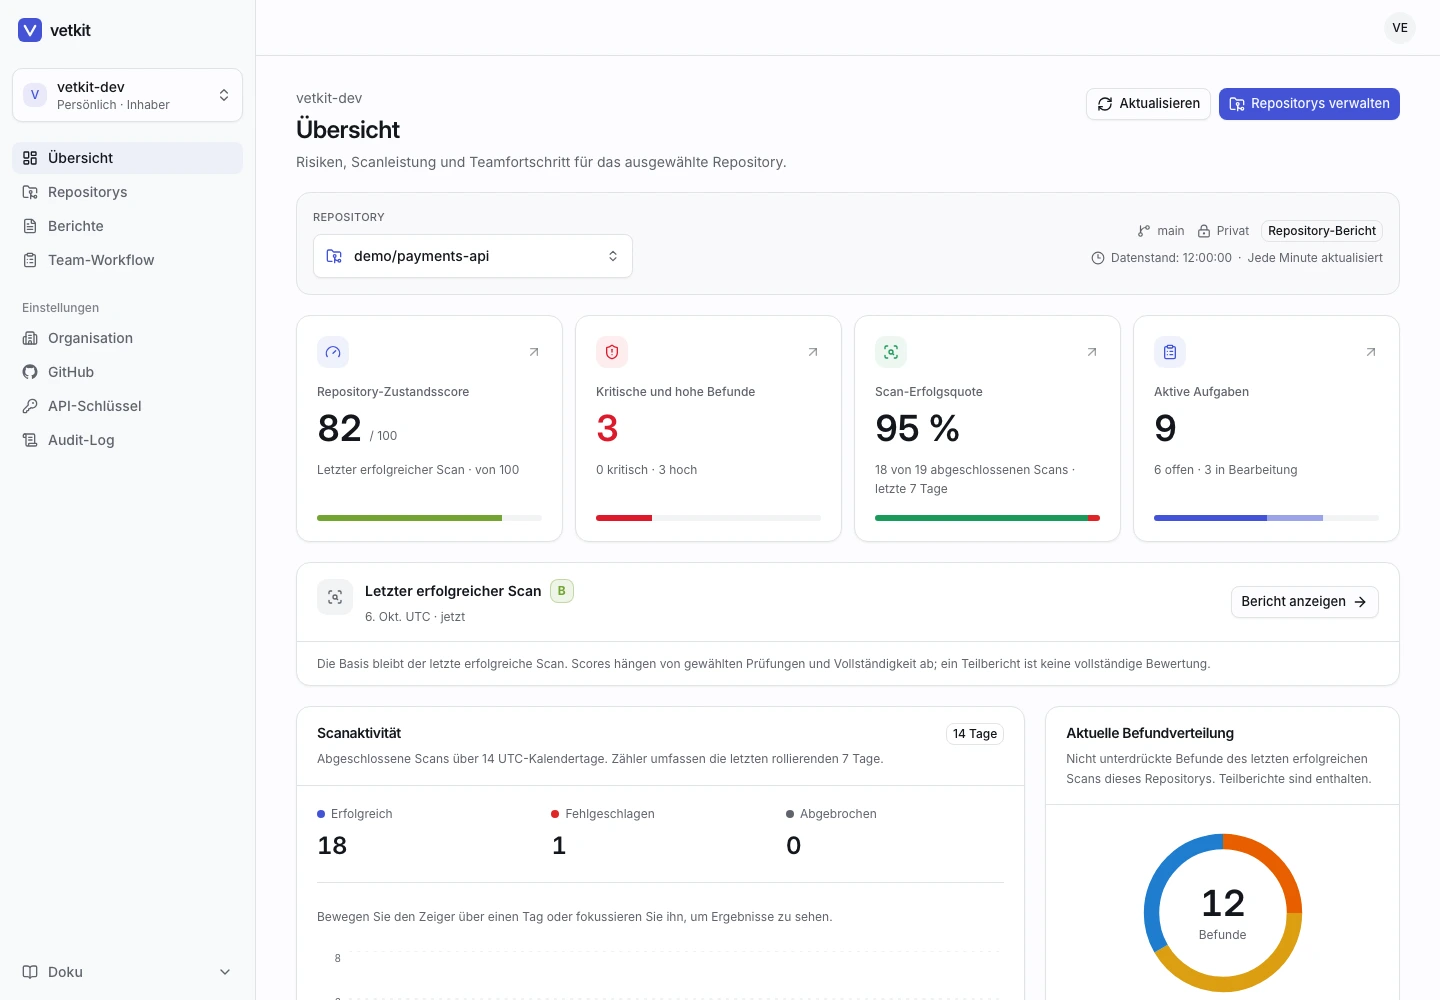
Plattformübersicht · Der kostenlose Quick Scan umfasst nur Geheimnisse, bekannte Abhängigkeitslücken und grundlegende Sicherheitskonfiguration. Erweiterte Prüfungen und Automatisierung gehören zum Full-Tarif; kostenpflichtige Pläne sind noch nicht kaufbar.
Wissen, wo Ihr Code steht
Repository-Zustand, wichtige Befunde, Scan-Aktivität und Behebung — in einer klaren Ansicht für das ausgewählte Repository.
Wechseln Sie zwischen verbundenen Repositories, um erfolgreiche Scans, überfällige Aufgaben und offene Risikoentscheidungen zu prüfen. Teilberichte und veraltete Scans sind gekennzeichnet; fehlende Scan-Evidenz belegt keine Sicherheit.
Jede Behebung bekommt Verantwortliche
Befunde zuweisen, Prioritäten und Termine setzen, Fortschritte diskutieren und offene, laufende und erledigte Arbeit verfolgen.
Verantwortung und Diskussion bleiben über spätere Audits hinweg beim selben Befund. Risikoannahmen und Fehlalarmentscheidungen in Team-Organisationen benötigen Begründung und unabhängige Admin-Prüfung. Risikoannahmen laufen ab; ein erledigter Arbeitseintrag bestätigt keine Behebung und unterdrückt keinen Befund.
Den KI-Entwicklungszyklus schließen
Coding-Agenten über MCP anbinden, Audits über die REST API starten und konkrete Befunde in die Entwicklung zurückführen.
Prüfen Sie erfundene Pakete, unfertige Implementierungen, LLM-Sicherheitsmuster und Produktionsrisiken. Optionale KI-Prüfung nutzt Ihren Provider-Schlüssel und ausdrückliche Zustimmung für eine Quellcode-Stichprobe. Sie ist beratend, nicht bewertet und nicht im kostenlosen Quick Scan enthalten.
MCPMit Evidenz entscheiden
Befunde mit Datei und Zeile, Schweregrad, Tool-Versionen, Noten und Audit-Vergleichen — statt eines unerklärten KI-Urteils.
Deterministische Befunde als SARIF exportieren oder PDF-, Markdown- und JSON-Berichte teilen. Scans vergleichen, um neue und behobene Befunde zu sehen. Gewählte Prüfungen bestimmen die Abdeckung; eine gute Note ist weder Sicherheitszertifizierung noch Produktionsgarantie.
REST APIFür alle, die Releases verantworten
Gründer und Entwickler
Ein zweiter Blick auf KI-generierten Code vor dem nächsten Release — beginnend mit einer kostenlosen Sicherheitsprüfung.
Entwicklungsteams
Risiken, Verantwortliche, Termine und Behebungsfortschritt über Repositories hinweg sichtbar halten.
Technische Führungskräfte
Scan-Abdeckung und offene Arbeit prüfen, ohne Commit-Zahlen oder Noten als Entwicklerproduktivität zu betrachten.
Ein zweites Paar Augen für Ihr nächstes Release.
Melde dich mit GitHub an, verbinde dein Repository und erhalte den ersten Sicherheitsbericht. Alle gefundenen Probleme bleiben sichtbar, auch kritische.
Lieber direkt schreiben? contact@vetkit.dev