Vergleich
Repository-Audits und kontinuierliche Code-Inspektion
vetkit und SonarQube Server im Vergleich: Repository-Audits, Codequalität, Quality Gates, Deployment und Agent-Integration, mit Stärken und Grenzen beider Ansätze.
· 5 Min. Lesezeit · Vom vetkit-Team
Die Kurzfassung
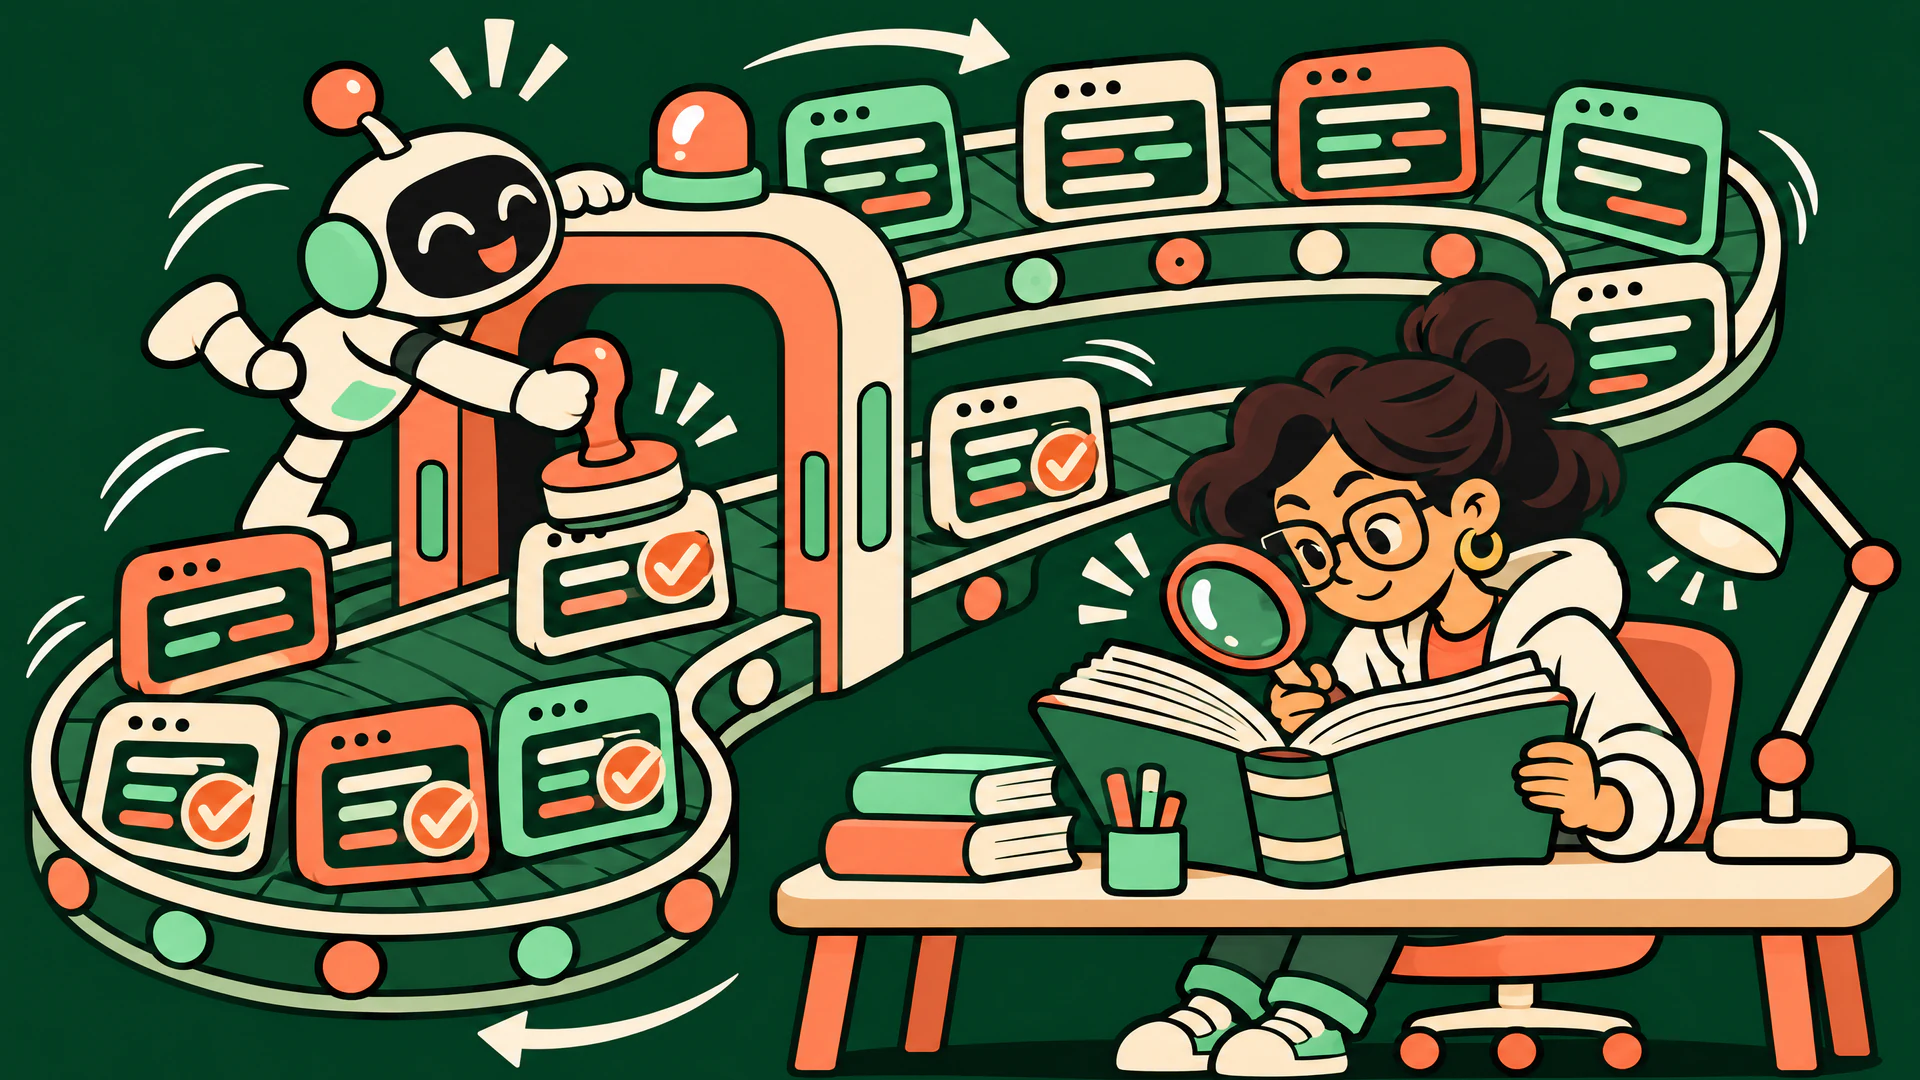
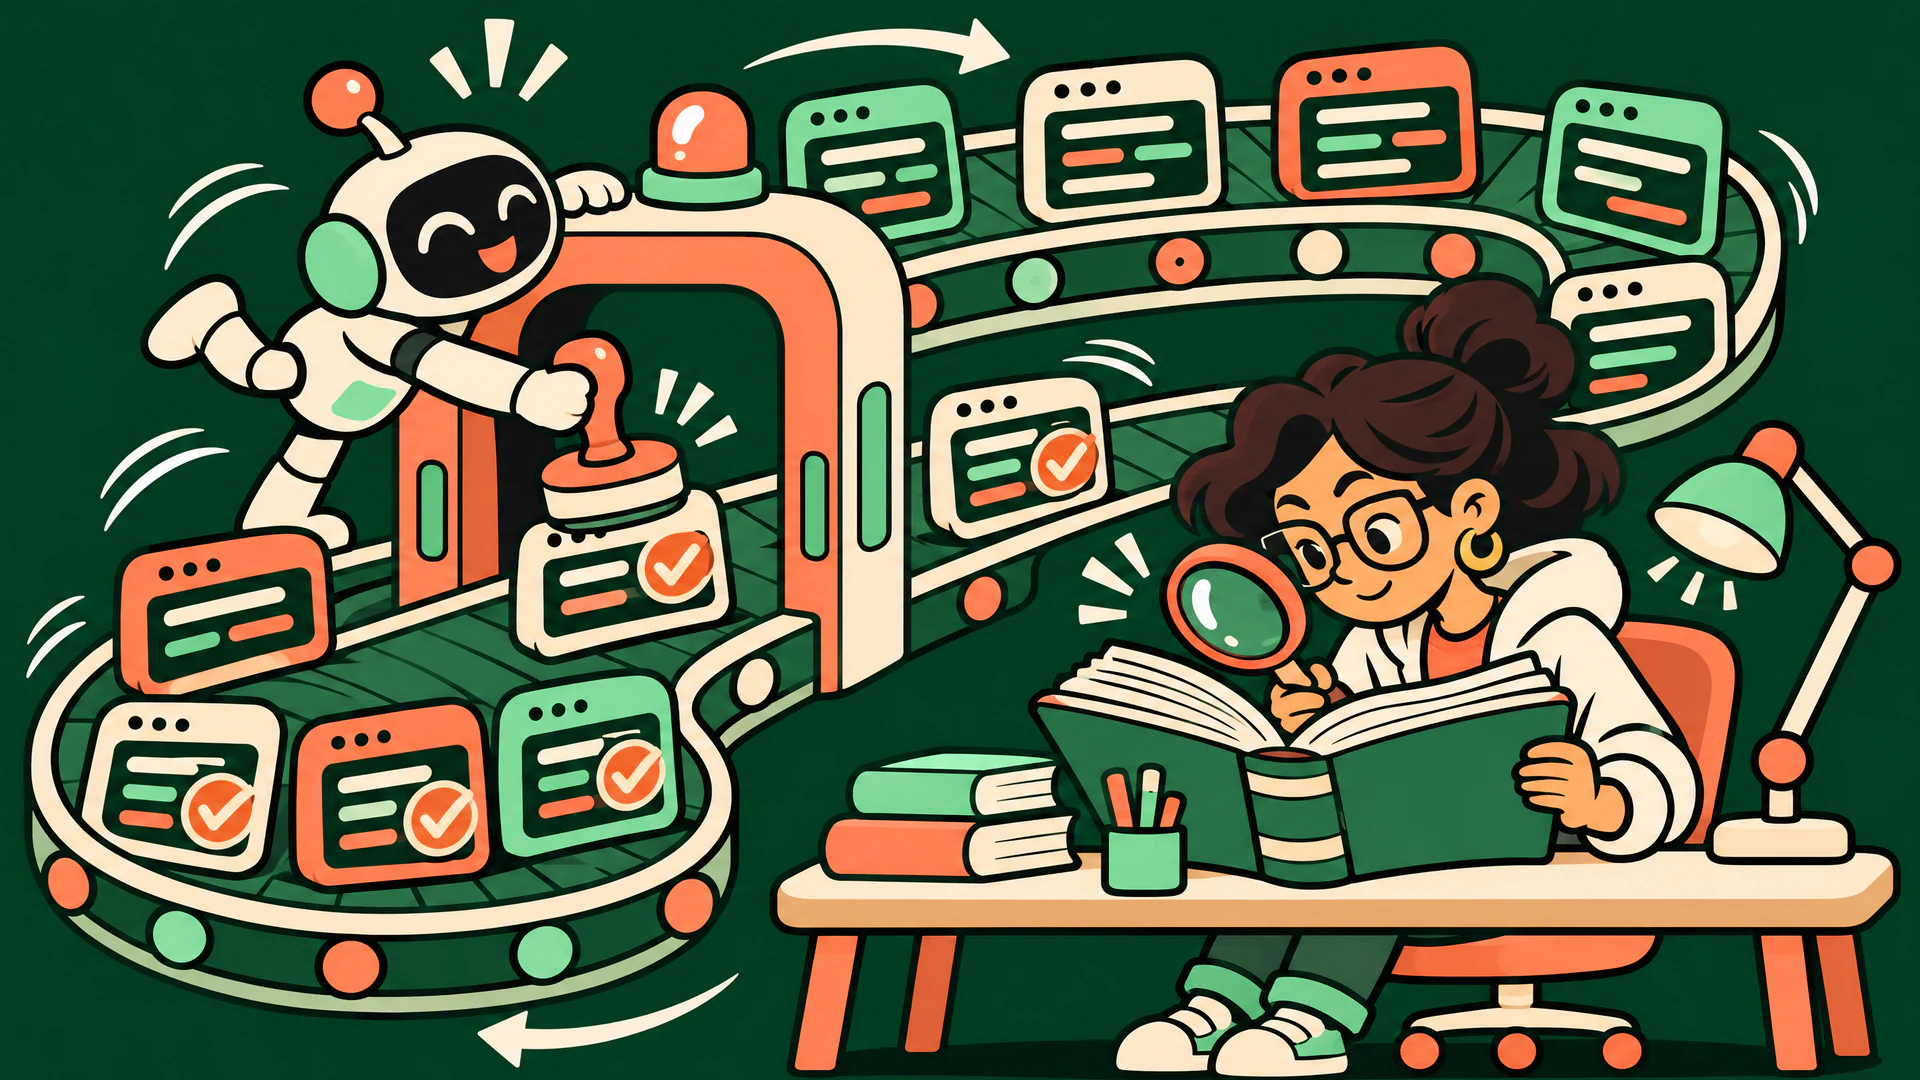
SonarQube Server ist eine selbst verwaltete Plattform für die Analyse von Codequalität und Codesicherheit. vetkit auditiert Repositorys in den Bereichen Sicherheit, Codequalität, Nachhaltigkeit, KI-Code-Risiken und Produktionsreife. Beide prüfen Code; aufschlussreich ist der Vergleich, wie sich ihre Ergebnisse in den Entwicklungsprozess Ihres Teams einfügen.
Wenn Ihre Priorität eine einheitliche Qualitätsrichtlinie ist, die über die CI durchgesetzt wird, evaluieren Sie SonarQube Server. Wenn Sie ein Repository-Audit wollen, das mehrere Risikoarten mit zugewiesenen Aufgaben zur Behebung verbindet, evaluieren Sie vetkit. Weder ein bestandenes Gate noch eine Audit-Note beweist, dass eine Anwendung sicher ist.
Kontinuierliche Code-Inspektion
SonarQube Server analysiert Code auf Qualitäts- und Sicherheitsprobleme und unterstützt Sprachen wie Java, JavaScript, TypeScript und Python. Sie betreiben den Server in Ihrer eigenen Umgebung. Das kann zu Teams passen, die das Deployment selbst kontrollieren wollen und einen etablierten Workflow für die Code-Inspektion suchen.
Quality Gates werten Bedingungen für neuen oder gesamten Code aus und liefern ein Ergebnis „bestanden“ oder „nicht bestanden“. Ihr Status lässt sich in CI- und Pull-Request-Workflows nutzen, um zu verhindern, dass Änderungen weiterkommen, wenn die konfigurierten Bedingungen nicht erfüllt sind. Abdeckung, Integrationen und Funktionen hängen von Edition und Konfiguration ab; prüfen Sie für Ihr geplantes Setup die Dokumentation des Herstellers.
Agent-Integration gibt es auf beiden Seiten. SonarSource veröffentlicht einen offiziellen MCP-Server, um Informationen zu Codequalität und Codesicherheit in Workflows von KI-Agents einzubringen. MCP-Unterstützung allein ist kein Grund, ein Produkt dem anderen vorzuziehen.
Repository-Audits
vetkit kombiniert gepflegte Code-Regeln mit Checks für Secrets, Schwachstellen in Abhängigkeiten, Zustand des Repositorys und Produktionsrisiken. Es liest einen temporären Checkout, ohne Abhängigkeiten zu installieren, das Projekt zu bauen oder Code aus dem Repository auszuführen. Seine Suite für Codequalität umfasst Signale zu Komplexität, Duplikaten, Testreife und Dokumentation.
Checks, die auf KI-gestützte Entwicklung zielen, umfassen Pakete, die es in öffentlichen Registrys nicht gibt, unfertige Implementierungen und unsichere LLM-Integrationen. Checks auf Produktionsreife umfassen HTTP-Aufrufe ohne Timeouts und Datenbankabfragen in Schleifen. Das sind Signale für das Review, keine vollständige Bewertung des Laufzeitverhaltens und kein Beweis, dass ein bestimmter Befund ausnutzbar ist.
Befunde können Verantwortliche und Zieltermine haben. Risikoentscheidungen und die Nachverfolgung der Behebung helfen, die Arbeit zu organisieren, aber einen Eintrag als behoben zu markieren, ist keine Verifizierung durch den Scanner. vetkit bietet einen lokalen MCP-Server und eine REST-API. Es ist im Early Access: Der Quick Scan ist jeden Monat kostenlos und hat einen begrenzten Umfang, ein vollständiger Scan verbraucht einen Credit.
Im direkten Vergleich
| Thema | SonarQube Server | vetkit |
|---|---|---|
| Haupt-Workflow | Kontinuierliche Inspektion von Codequalität und Codesicherheit | Repository-Audits über fünf Suites, gefolgt von nachverfolgter Behebung |
| Qualitätsrichtlinie | Quality Gates mit Bedingungen und einem Ergebnis „bestanden/nicht bestanden“ für CI-Workflows | Audit-Berichte und Noten; prüfen Sie die tatsächlichen Befunde und die Scan-Abdeckung |
| Codequalität | Ein zentraler Produktschwerpunkt neben Codesicherheit | Checks zu Komplexität, Duplikaten, Testreife und Dokumentation |
| Deployment | Selbst verwalteter Server in Ihrer Umgebung (SonarSource bietet außerdem das gehostete SonarQube Cloud an, das hier nicht behandelt wird) | Gehosteter Dienst mit temporären Repository-Checkouts |
| Coding-Agents | Offizieller MCP-Server von SonarSource | Lokaler @vetkit/mcp-Server und REST-API |
| Vor der Einführung zu prüfender Umfang | Edition, unterstützte Sprachen und CI-Konfiguration für Ihr Projekt | Ausgewählte Checks, verfügbare Tools und Limits des Quick Scan |
Wann kontinuierliche Inspektion besser passt
- Sie wollen die Analyseplattform auf Infrastruktur betreiben, die Sie selbst kontrollieren.
- Sie wollen gemeinsame Quality Gates, die entscheiden, ob Änderungen die Code-Richtlinie Ihres Teams erfüllen.
- Sie nutzen SonarQube Server bereits erfolgreich und müssen vor allem denselben Inspektions-Workflow auf weitere Projekte ausweiten. Ein zusätzliches Audit-Tool sollte seinen Betriebsaufwand rechtfertigen.
Wann vetkit besser passt
- Sie wollen eine Sicht auf Repository-Ebene, die Code-Risiken, den Zustand der Abhängigkeiten und Produktionsreife umfasst.
- Sie wollen neben klassischen Sicherheitsprüfungen gepflegte Checks für Fehler wie halluzinierte Pakete und unfertigen Produktionscode.
- Sie wollen Audit-Befunde in Aufgaben mit Verantwortlichen und Zielterminen überführen.
Testen Sie beide Produkte an repräsentativem Code und am tatsächlichen Review-Prozess Ihres Teams. Diese Seite behauptet nicht, dass eines mehr Schwachstellen findet oder weniger False Positives erzeugt: Das würde einen gemeinsamen Benchmark und eine definierte Konfiguration erfordern.
Beide gemeinsam nutzen
Eine mögliche Aufteilung: Quality Gates bleiben in Ihrem bestehenden CI-Workflow, und vetkit dient für regelmäßige Repository-Audits. Rechnen Sie mit sich überschneidenden Befunden. Legen Sie fest, welches System für die Behebung zuständig ist, vergleichen Sie die Belege und vermeiden Sie, dasselbe Problem doppelt zu zählen. Ein zweiter Bericht ist nur nützlich, wenn das Team darauf reagieren kann.
Quellen
Die Angaben zu anderen Produkten auf dieser Seite haben wir am mit deren öffentlicher Dokumentation abgeglichen. Produkte ändern sich schnell; maßgeblich ist immer die Dokumentation des jeweiligen Anbieters.
SonarQube ist eine Marke des jeweiligen Inhabers. vetkit steht in keiner Verbindung zu diesem Inhaber und wird von ihm weder unterstützt noch gesponsert. Die Namen dienen nur dazu, die verglichenen Produkte zu bezeichnen. Etwas veraltet oder falsch? Schreiben Sie an contact@vetkit.dev, dann korrigieren wir es.