Zum Inhalt springen
Kostenloser Security Quick Scan

Code ändert sich schnell. Risiken bleiben im Blick.

Finden Sie Coderisiken in verbreiteten Programmiersprachen, machen Sie aus Befunden Teamaufgaben und prüfen Sie Korrekturen mit einem erneuten Scan.

  • Nur Lesezugriff für Audits
  • Ihr Code wird nie ausgeführt
  • Secret-Werte werden nie gespeichert
Unterstützte Sprachen und Prüfungen ansehen
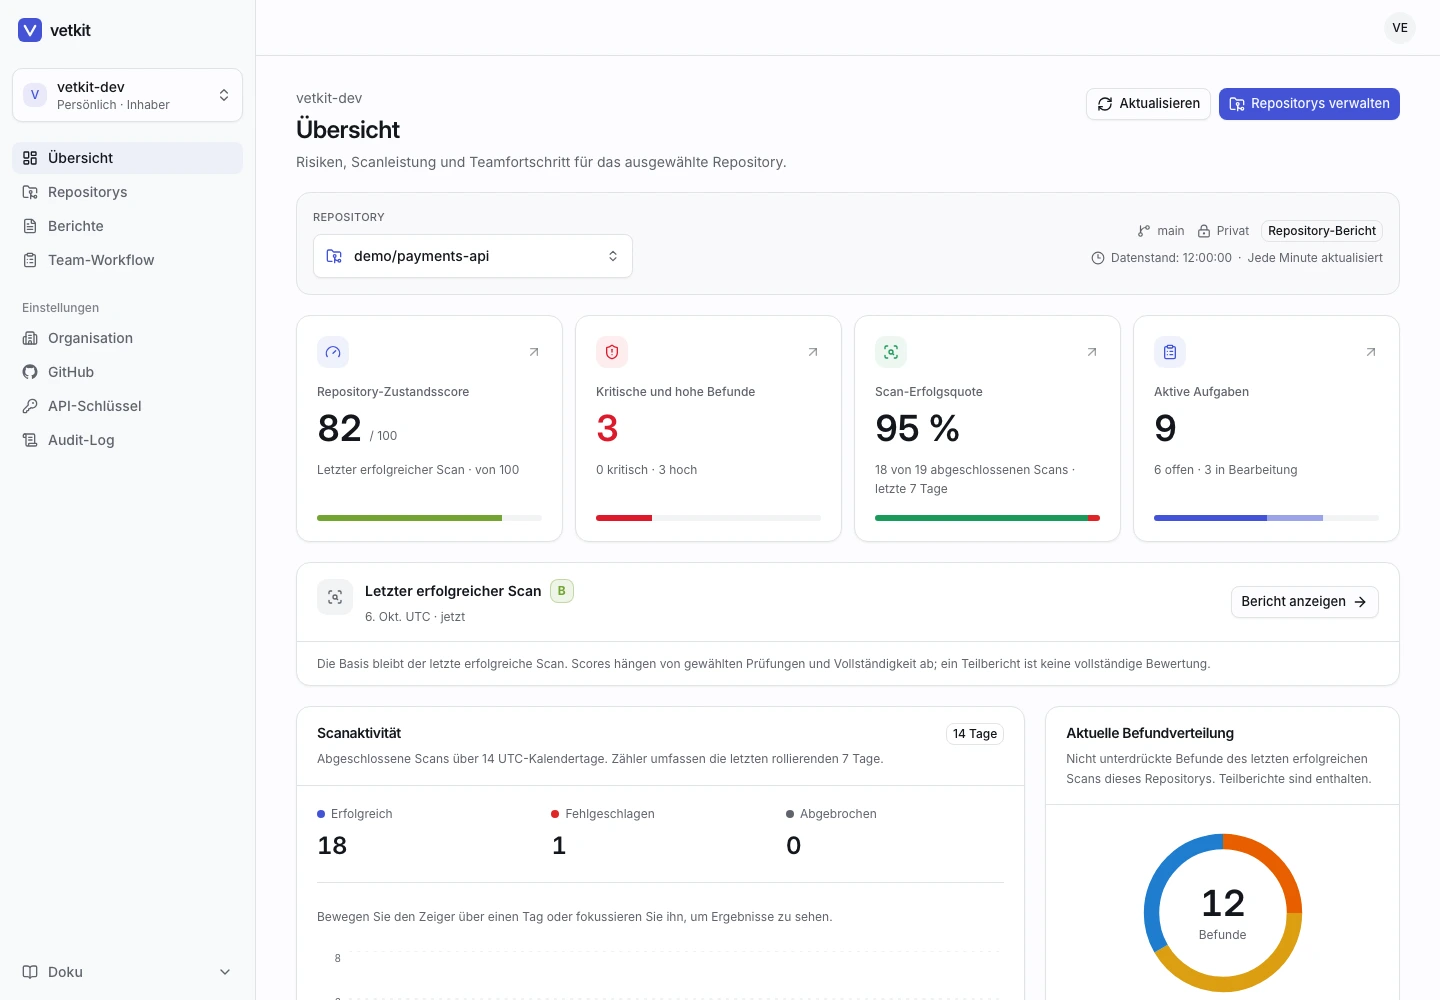
app.vetkit.dev/dashboard
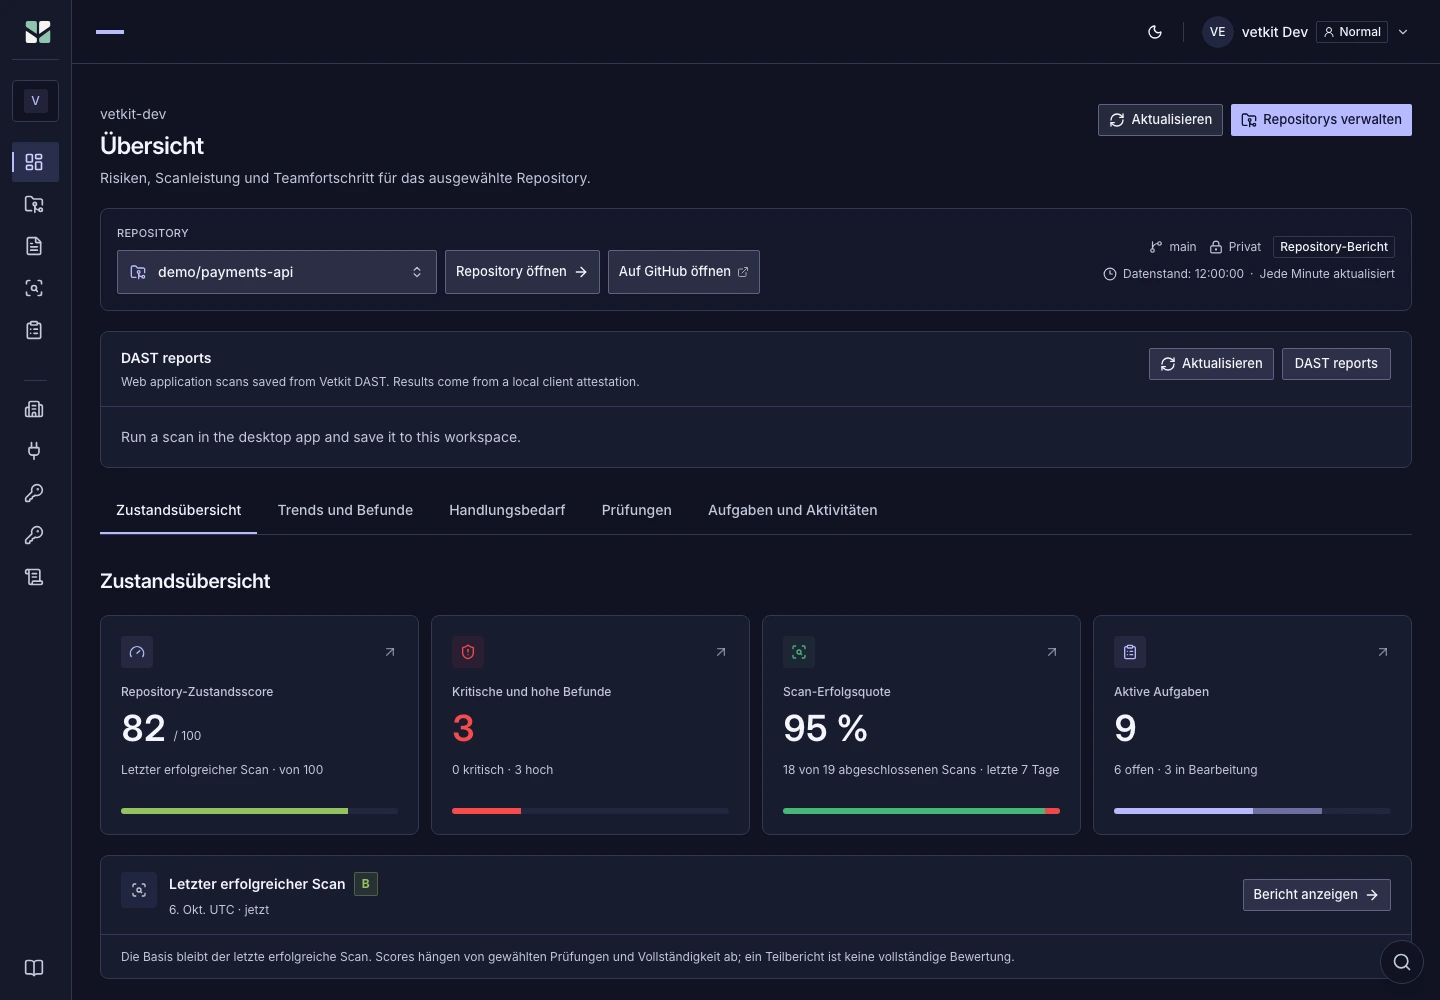
Die vetkit-Übersicht mit Zustand eines Demo-Repositories, schwerwiegenden Befunden, Scan-Aktivität und laufender Behebung.Die vetkit-Übersicht mit Zustand eines Demo-Repositories, schwerwiegenden Befunden, Scan-Aktivität und laufender Behebung.
Echte vetkit-Oberfläche mit Demodaten. Kein Kunden-Workspace. Erweiterte Funktionen dargestellt; der kostenlose Quick Scan hat einen begrenzten Umfang.
Risiken, Scan-Aktivität und Aufgaben im Blick
Noten für fünf Prüfgruppen
Verantwortliche, Prioritäten und Zieltermine
Checks für jedes Audit individuell wählen

Basiert auf bewährten Open-Source-Engines

  • gitleaks
  • OSV-Scanner
  • Opengrep
  • Trivy
  • zizmor
  • tree-sitter
  • Retire.js
  • Bandit
  • gosec
  • cargo-audit
  • OWASP ZAP

Funktioniert mitGitHubClaude CodeCodexCursorMCPSARIF

So funktioniert es

In drei Schritten von der Repository-URL zum Bericht

Keine Agenten installieren, keine Pipelines einrichten. Starten Sie im Browser und automatisieren Sie später per API oder MCP.

  1. Repository verbinden

    Erstellen Sie ein Konto mit Google, GitHub, Apple oder E-Mail und verbinden Sie dann ein Repository von GitHub, GitLab.com oder Bitbucket Cloud. Installieren Sie die vetkit GitHub App für privaten GitHub-Code nur auf den Repositorys, die Sie auswählen; für private GitLab- oder Bitbucket-Projekte fügen Sie ein Zugriffstoken hinzu oder verbinden den Anbieter. Die Anmeldung allein gewährt keinen Repository-Zugriff.

    GitHub · GitLab.com · Bitbucket Cloud

  2. Audit ausführen

    Starten Sie einen Security Quick Scan für den neuesten Commit des Standard-Branches. Wir prüfen auf Secrets, bekannte Schwachstellen in Abhängigkeiten und Risiken der grundlegenden Sicherheitskonfiguration — ohne Ihren Code zu installieren, zu bauen oder auszuführen.

    github.com/acme/payments-api @ main

  3. Benoteten Bericht erhalten

    Eine Note von A bis F insgesamt und je Suite, ein Score pro Kategorie und jeder Befund mit Datei, Zeile, Schweregrad und Lösungsvorschlag. Führen Sie das Audit später erneut aus, um zu sehen, welche Befunde neu sind und wie viele Sie behoben haben. Laden Sie einen PDF-Bericht, Markdown oder SARIF herunter oder rufen Sie JSON über die API ab.

    B · 86/100 · 10 Befunde

KI-Code-Risiken

Finden Sie die Fehler, die KI-Assistenten immer wieder machen

Coding-Agenten liefern schnell – und wiederholen dieselben Fehlermuster: Pakete, die es nicht gibt, halb fertige Implementierungen, fehlende Datenbanksicherheit und Wege für Prompt Injection. Die Suite für KI-Code-Risiken sucht genau danach.

  • Halluzinierte Pakete

    Abhängigkeiten und Importe, die auf npm, PyPI und anderen öffentlichen Registrys nicht existieren — genau die Namen, die Angreifer für Slopsquatting registrieren —, dazu nie veröffentlichte Versionen und Pakete, deren erstes Release in den letzten 30 Tagen erschienen ist.

  • Unfertiger Code

    Stub-Implementierungen, Platzhalter wie „Rest des Codes“, in Produktionspfaden zurückgelassene Mock-Daten und Platzhalter-Zugangsdaten, Dateiduplikate mit Kopie-Suffix sowie pauschale Typ- oder Lint-Unterdrückungen.

  • Fallstricke von App-Plattformen

    Supabase-Tabellen ohne Row Level Security, über öffentliche Umgebungsvariablen offengelegte Secrets, API-Routen ohne Authentifizierung und Zugriffsprüfungen, die nur im Browser laufen.

  • LLM- und Agentensicherheit

    Pfade für Prompt Injection, Modellausgaben, die in Codeausführung, SQL oder HTML gelangen, LLM-API-Schlüssel im Client-Code, unbegrenzte Modellaufrufe und riskante Agent-Konfiguration wie versteckte Anweisungen oder nicht gepinnte MCP-Server.

Alle Prüfungen zu KI-Code-Risiken ansehen
Claude Code · vetkit MCP

Prüfe acme/payments-api auf KI-Code-Risiken und liste alles mit hoher oder kritischer Schwere auf.

1.284 Dateien auf main gelesen · nichts ausgeführt

  • KRITISCHLLM- und Agentensicherheitsrc/agent/tools.ts:88
  • HOCHHalluzinierte Paketepackage.json:14
  • MITTELFallstricke von App-Plattformensupabase/migrations/0001_init.sql:7
  • MITTELUnfertiger Codesrc/billing/refund.ts:41

4 Befunde mit Datei und Zeile · Bericht fertig

Beispielhafte Agenten-Sitzung mit Beispieldaten. Kein echtes Repository.

Was wir prüfen

Fünf Suites, ein benoteter Bericht

Führen Sie Prüfungen zu Sicherheit, Codequalität, Nachhaltigkeit, KI-Code-Risiken und Produktionsreife gemeinsam oder einzeln aus und wählen Sie einzelne Prüfungen pro Audit oder als Standard für ein Repository. vetkit kombiniert Open-Source-Scanner mit eigenen Prüfungen, dedupliziert die Befunde und nennt jede ausgeführte Tool-Version.

01 / 05

Sicherheit

Wonach ein Angreifer zuerst suchen würde: Zugangsdaten, bekannt verwundbare Pakete und Code, der Eingaben vertraut, denen er nicht vertrauen sollte.

43 % des Gesamtscores

Prüfungen in dieser Suite

  • Secret-Scanning
  • Verwundbare Abhängigkeiten
  • Code-Schwachstellen
Checks und Tools entdecken
Secret-Scanning
gitleaks

Schlüssel von Cloud-, SaaS- und Zahlungsanbietern, Tokens, Passwörter und private Schlüssel, die im Arbeitsverzeichnis committet wurden.

Verwundbare Abhängigkeiten
OSV-Scanner

Die Pakete, die Ihre Lockfiles festschreiben, abgeglichen mit osv.dev — npm, PyPI, Go, crates.io, Maven, RubyGems und mehr. Schädliche Pakete gelten als kritisch; aktiv ausgenutzte CVEs (CISA KEV) werden höher eingestuft.

Code-Schwachstellen
Opengrep · vetkit-Regeln

Ausgewählte sprachspezifische Regeln für Injection, unsichere Deserialisierung, schwache Kryptografie, deaktivierte TLS-Prüfungen, SSRF und XSS sowie unsichere Server-, Mobil- und Shell-Konfigurationen, mit CWE-Referenzen.

Sicherheitslage
eigene Prüfung

Committete .env-Dateien, Keystores, Cloud- und Terraform-Zugangsdaten, Datenbank-Dumps, Manifeste ohne Lockfile, keine SECURITY.md mit Richtlinie zur Offenlegung.

Infrastruktur und CI/CD
Trivy · zizmor

Fehlkonfigurationen in Terraform, CloudFormation, Kubernetes, Helm und Dockerfiles; Script Injection in GitHub Actions, zu weit gefasste Tokens und Pwn Requests.

Lieferkette und veraltete Software
eigene Prüfung · Retire.js · endoflife.date

Lockfile-Injection, riskante Installationsskripte, Trojan Source, eingebettete verwundbare Bibliotheken sowie nicht mehr unterstützte Laufzeitumgebungen oder Basis-Images.

  • Secret-Werte werden maskiert — nur ein Einweg-Hash verfolgt einen Befund über mehrere Audits hinweg
  • Ein Repository kann Befunde weder über eigene Scanner-Konfigurationsdateien noch über Inline-Ignore-Kommentare ausblenden
KI-Autorschaftssignal
Beta · nicht bewertet

KI-Autorschaftssignal

Eine optionale Prüfung in der Suite KI-Code-Risiken: eine heuristische Schätzung, wie viel einer Codebasis mit KI-Unterstützung geschrieben wurde. Sie basiert auf Metadaten am Ende der Commit-Nachrichten (Commit-Trailern) und der Commit-Häufigkeit, Agent-Konfigurationsdateien wie CLAUDE.md oder AGENTS.md sowie einer Modellprüfung einer kleinen Dateistichprobe.

Ehrlicher Hinweis: KI-Autorschaft lässt sich aus Code nicht zuverlässig erkennen. Dies ist ein Signal, kein Beweis — ein Anlass für ein Gespräch. Es dient nur der Information und beeinflusst Ihre Note nie.

So funktioniert die Benotung

Jede Kategorie startet bei 100 und verliert pro Befund Punkte, gewichtet nach Schweregrad und je Schweregrad gedeckelt, damit eine Häufung kleinerer Befunde ein Repo nicht herunterziehen kann. Die Kategorien ergeben eine Note pro Suite, die ausgeführten Suites einen Gesamtscore. Übersprungene Prüfungen und Suites bleiben unberücksichtigt, statt als fehlerfrei zu zählen; ihr Gewicht verteilt sich auf die ausgeführten.

A
≥ 90
B
≥ 80
C
≥ 70
D
≥ 60
F
< 60

Ein ungelöster kritischer Befund begrenzt die Note auf D, und der Bericht erklärt Ihnen, warum. Unterdrücken Sie False Positives mit einer Begründung und optionalem Ablaufdatum; Unterdrückungen werden in spätere Audits übernommen und bleiben im Audit-Trail sichtbar.

In Zahlen

Tiefe, die Sie nachprüfen können

Jede Zahl hier stammt aus dem Produkt selbst: die Suites, Prüfungen und Engines, die in Ihrem Bericht erscheinen.

Prüf-SuitesSicherheit, Qualität, Nachhaltigkeit, KI-Risiken und Produktionsreife
5
PrüfkategorienVom Secret-Scanning bis zu N+1-Abfragen
24
Sprachen mit Code-RegelnDazu Abhängigkeits-Ökosysteme und repositoryweite Prüfungen
11
Open-Source-EnginesJede Tool-Version wird im Bericht genannt
11
BerichtsformatePDF, Markdown, SARIF und JSON
4

Lösungen

Für alle, die für ein Release verantwortlich sind

Gründer, Entwicklungsteams, Security-Reviewer und KI-gestützte Entwickler lesen dieselben Nachweise – jeweils aus ihrem Blickwinkel.

Gründer und Entwickler

Liefern Sie KI-gebaute Produkte ohne deren blinde Flecken aus

Holen Sie sich vor dem Launch, einer Investorenprüfung oder dem ersten Enterprise-Kunden einen unabhängigen zweiten Blick – ohne zuerst ein Security-Team aufzubauen.

  • Starten Sie mit einem kostenlosen Security Quick Scan Ihres Standard-Branches
  • Finden Sie geleakte Schlüssel und bekannte verwundbare Abhängigkeiten in Minuten
  • Erkennen Sie KI-typische Fehler wie halluzinierte Pakete oder Tabellen ohne Row Level Security
  • Teilen Sie einen benoteten PDF-Bericht mit Partnern und Kunden

Entwicklungsteams

Machen Sie aus Befunden Aufgaben mit Verantwortlichen und Fristen

Halten Sie Risiken über alle Repositories sichtbar und sorgen Sie dafür, dass jeder wichtige Befund eine verantwortliche Person hat.

  • Befunde mit Priorität und Zieldatum zuweisen
  • Audits vergleichen und sehen, was neu und was behoben ist
  • Offene, laufende und erledigte Arbeit je Repository verfolgen
  • Team-Organisationen mit den Rollen Owner, Admin, Mitglied und Betrachter

Security-Teams

Prüfen Sie Nachweise statt eines weiteren undurchsichtigen KI-Urteils

Jeder Befund hat Datei, Zeile, Schweregrad und die Tool-Version, die ihn erzeugt hat – Entscheidungen bleiben überprüfbar und wiederholbar.

  • Risikoakzeptanz und False Positives erfordern eine Begründung und eine unabhängige Prüfung
  • Akzeptierte Risiken laufen ab, statt für immer zu verschwinden
  • SARIF-Export für GitHub Code Scanning und ein Audit-Log
  • Audit-Tokens nur mit Lesezugriff, kurzlebige Checkouts und maskierte Secrets

KI-gestützte Entwicklung

Schließen Sie den Kreis zwischen Code erzeugen und Code prüfen

Verbinden Sie Claude Code, Codex, Cursor oder einen anderen MCP-Client und lassen Sie den Agenten Audits starten, Befunde lesen und eigene Fixes bestätigen.

  • MCP-Server für jeden stdio-fähigen Client
  • API-Schlüssel mit Scopes für CI und Automatisierung
  • Befunde mit Datei, Zeile und einem Lösungsvorschlag
  • Audits erneut ausführen, um die Fixes des Agenten zu bestätigen

MCP & API

Lassen Sie Ihren Coding-Agenten seine eigene Arbeit prüfen

Der vetkit-MCP-Server gibt jedem MCP-Client mit stdio-Unterstützung Tools, um Repos zu verbinden, Audits auszuführen und Befunde zu lesen. Alles aus der App ist außerdem über eine dokumentierte REST-API verfügbar.

  1. 01Mit Ihrem Agenten entwickeln
  2. 02Repository prüfen
  3. 03Priorisieren, zuweisen, erneut prüfen
  • Prüfe acme/payments-api auf main und fasse alles mit Schweregrad hoch oder kritisch zusammen.
  • Für welche Abhängigkeiten aus dem letzten Audit gibt es eine korrigierte Version?
  • Vergleiche dieses Audit mit dem vorherigen — was haben wir behoben?
  • GitHub
  • Claude Code
  • Codex
  • Cursor
  • REST API
  • MCP
MCP · stdio
{  "command": "npx",  "args": [    "-y",    "@vetkit/mcp"  ],  "env": {    "VETKIT_API_KEY": "<your-api-key>"  }}
REST-API
# Audit für ein verbundenes Repository startencurl -X POST https://api.vetkit.dev/v1/orgs/$ORG_ID/audits \  -H "Authorization: Bearer $VETKIT_API_KEY" \  -H "Content-Type: application/json" \  -d "{\"repositoryId\":\"$REPO_ID\",\"ref\":\"main\"}" # Bericht als SARIF für GitHub Code Scanning herunterladencurl "https://api.vetkit.dev/v1/orgs/$ORG_ID/audits/$AUDIT_ID/report?format=sarif" \  -H "Authorization: Bearer $VETKIT_API_KEY" -o vetkit.sarif

Sicherheit & Datenschutz

Ein Code-Auditor sollte das risikoärmste sein, was Sie anbinden

Wir haben vetkit nach den Prinzipien minimaler Rechte und kurzer Aufbewahrung gebaut, denn Sie vertrauen ihm Ihren Quellcode an.

  • Audits mit reinem Lesezugriff

    Jedes Audit liest nur das freigegebene Repository, mit einem Token nur für Lesezugriff. Die GitHub App schreibt nur für Funktionen, die Sie aktivieren oder starten – Checks und Kommentare von PR Delta Review, Fix-Pull-Requests auf einem neuen Branch und GitHub-Issues, die Sie aus einem Befund erstellen. Sie kann keine Einstellungen ändern und keine anderen Repos anfassen.

  • Ihr Code wird nie ausgeführt

    Keine Installationsskripte, Builds oder Tests. Analyzer lesen nur Dateien, symbolische Links sind beim Checkout deaktiviert, und die eigene Scanner-Konfiguration eines Repos wird ignoriert.

  • Kurzlebige Checkouts

    Jedes Audit nutzt einen Shallow Clone in einem frischen temporären Verzeichnis, das nach Abschluss des Audits gelöscht wird — ob erfolgreich oder nicht.

  • Secret-Werte werden nie gespeichert

    Secret-Befunde werden vor dem Speichern maskiert. Wir behalten Datei, Zeile und einen Einweg-Hash — niemals die Zugangsdaten selbst.

  • Kurzlebige, nicht gespeicherte Tokens

    GitHub-Zugriffstokens werden pro Audit ausgestellt, sind auf dieses eine Repository beschränkt, laufen innerhalb einer Stunde ab und werden nie auf die Festplatte oder in die Datenbank geschrieben.

  • Gehashte Zugangsdaten

    Sitzungstokens und API-Schlüssel werden nur als Hashes gespeichert. Ein API-Schlüssel wird genau einmal angezeigt, hat explizite Scopes und kann sofort widerrufen werden.

Berechtigungen der GitHub App

Genau das, was die App anfordert. GitHub bittet Sie, jede Änderung zu genehmigen.

Von der vetkit GitHub App angeforderte Berechtigungen
BerechtigungZugriff
InhalteDateien des geprüften Commits abrufen; Schreiben nur für einen Fix-Pull-Request, den Sie startenLesen und Schreiben
MetadatenRepositorys und Standard-Branches auflistenLesen
Pull RequestsKommentare von PR Delta Review, /vetkit-Befehle und Fix-Pull-RequestsLesen und Schreiben
ChecksErgebnis von PR Delta Review als Check-Run veröffentlichenLesen und Schreiben
IssuesGitHub-Issues aus einem Befund erstellen, wenn Sie das möchten, und den Status verknüpfter Issues abfragenLesen und Schreiben
E-Mail-AdressenIhr Konto bei der Anmeldung identifizierenLesen

Mehr Details auf unserer Sicherheitsseite und in der Datenschutzerklärung.

Enterprise- / On-Premise-Anforderungen

Benötigen Sie vetkit in Ihrer eigenen Infrastruktur?

Beschreiben Sie Ihre Bereitstellungsumgebung, Sicherheitsanforderungen und Integrationen. Wir prüfen, was möglich ist, und besprechen Umfang und nächste Schritte.

Enterprise-Anforderungen besprechen

Tools

Sehen Sie, was jenseits des Codes passiert.

Ein Repository-Audit zeigt nur einen Teil. Erfassen Sie Browser-Traffic mit der Chrome-Erweiterung, scannen Sie eine laufende Anwendung mit VetKit DAST auf dem Desktop und behalten Sie Audit-Befunde in VS Code im Blick.

Jedes Tool erstellt einen eigenen Bericht mit klarem Umfang und verwertbaren Ergebnissen.

VetKit Network MonitorZugang auf Anfrage

Sehen Sie, was der Browser tatsächlich lädt.

Überwachen Sie einen gewählten Tab und erkennen Sie fehlgeschlagene, langsame, wiederholte und große Anfragen, ohne Anfrage- oder Antwortinhalte zu lesen.

01Live-Analyse
Filtern Sie Anfragen und priorisieren Sie Probleme der Seite.
02Vorher und nachher
Speichern Sie lokale Momentaufnahmen und vergleichen Sie dieselbe Domain.
03Exportierbare Berichte
Exportieren Sie JSON oder CSV; speichern Sie nur mit Ihrer Zustimmung im VetKit-Konto.

Nur der ausgewählte Tab wird überwacht. Anfrage- und Antwortinhalte werden nicht gelesen.

Chrome-Erweiterung anfragen
Beispielansicht · Chrome
example.com
VetKit Network MonitorÜberwachung aktiv

Netzwerkbericht

Ausgewählter Tab

example.com

Anfragen

148

Befunde

09

Gemessene Größe

3.4 MB

Wichtige Signale

  • Langsame Anfrage/api/search
  • Wiederholter Aufruf/api/search
  • HTTP 5xx/api/cart
Momentaufnahmen vergleichenVorher 1.8sNachher 1.1s

Netzwerkanalyse öffnen

VetKit DASTZugang auf Anfrage

Testen Sie die laufende Anwendung.

Scannen Sie eine Webanwendung mit OWASP ZAP und übernehmen Sie eine auf den Prüfbereich begrenzte Sicherheitsübersicht in Ihren VetKit-Arbeitsbereich.

01Geführte Scans
Wählen Sie Ziel und Scanmodus in der Desktop-App.
02Prüfung nach Risiko
Prüfen Sie ZAP-Regeln nach Schweregrad, Konfidenz und Häufigkeit.
03Teilbare Ergebnisse
Öffnen Sie den Bericht im Arbeitsbereich und exportieren Sie ein DAST-PDF.

Die hochgeladene Übersicht enthält Ziel-Origins und zusammengefasste Regelergebnisse, aber keine Anfragepfade, Header oder Inhalte.

Desktop-App anfragen
Beispielansicht · Desktop
VetKit DASTOWASP ZAP

Neuer Scan · auf diesem Computer

Ziel-URL

https://app.example.com

Scan starten

Scanmodus

PassivVollständigBenutzerdefiniert

OWASP ZAP läuft lokal

DAST-Bericht

Ziel im Prüfbereich

app.example.com

Hoch

02

Mittel

04

Niedrig

01

Akzeptierte Regeln
ZAP-RegelRisikoVorkommen
ZAP 10020Mittel04
ZAP 10038Mittel02

PDF-Bericht im Arbeitsbereich verfügbar

VetKit für VS CodeZugang auf Anfrage

Audit-Befunde direkt im Editor.

Sehen Sie das neueste VetKit-Audit des geöffneten Repositorys als Inline-Diagnosen und in einer Befundansicht, ohne VS Code zu verlassen.

01Inline-Diagnosen
Befunde erscheinen an der betroffenen Zeile, mit Schweregrad und dem Analysator, der sie gefunden hat.
02Befundansicht
Befunde nach Suite in der VetKit-Aktivitätsleiste durchsuchen und direkt zum Code springen.
03Commit-bewusst
Ergebnisse werden als veraltet markiert, wenn Ihr lokaler HEAD vom geprüften Commit abweicht.

Anmeldung im Browser mit einem Einmalcode. Die Erweiterung nutzt einen Schlüssel mit Lesezugriff und lädt nie Quellcode hoch.

Zur VS-Code-Erweiterung anfragen
Beispielansicht · VS Code
acme/apisrc/db.ts
import { Pool } from 'pg';
export const db = new Pool({
host: 'db.internal',
password: 'pg_live_9f2c…',
});
export async function findUser(id) {
const sql = `SELECT * FROM users WHERE id = ${id}`;
return db.query(sql);
}

Hoch · Fest codiertes Secret

Ein Datenbankpasswort ist im Quellcode eingecheckt. In eine Umgebungsvariable verschieben und rotieren.

vetkit · gitleaks

VetKit · 5 Befunde · neuestes Audit

VetKit Agent WatchZugang auf Anfrage

Sehen Sie, was Ihre KI-Coding-Agenten wirklich tun.

Agent Watch läuft auf dem Rechner der Entwicklerin oder des Entwicklers und meldet, wenn Claude Code, Codex, Cursor und andere Agenten Zugangsdaten lesen, neue Domains erreichen, Dateien löschen oder ihre eigenen Einstellungen ändern.

01Gruppierte Warnungen
Regelbasierte Warnungen mit Schweregrad, Tool und Gerät; Wiederholungen bleiben ein Eintrag.
02Sitzungsbestätigungen
Jede Sitzung hält fest, was der Agent nicht getan hat, samt Abdeckung der Sensoren.
03Agenten-Haltung
Prüfen Sie Bypass-Modi, weitreichende Berechtigungen und MCP-Server auf den Rechnern Ihres Teams.

Hochgeladen werden nur Metadaten: Warnungen, Sitzungszusammenfassungen und Haltung, nie Dateiinhalte oder Prompts. Rohereignisse bleiben auf dem Gerät, sofern Organisation und Nutzer nicht zustimmen.

Fragen zu Agent Watch
Beispielansicht · Agent Watch
VetKit Agent WatchÜberwacht

Sitzungszusammenfassung

Claude Code in acme/api

Warnungen

  • Lesen von Cloud-ZugangsdatenHoch
  • Erste Verbindung zu einer neuen DomainMittel

Bestätigungen

  • Keine Lesezugriffe außerhalb des ProjektsVerifiziert
  • Ausgehend nur zu gelisteten DomainsTeilweise

Sprachen & Prüfumfang

Ihr Stack. Klarer Prüfumfang.

Prüfen Sie Projekte in verbreiteten Programmiersprachen. Sehen Sie vor dem Scan, welche Codeprüfungen für Ihren Stack verfügbar sind.

Aktuell verfügbare erweiterte Prüfungen
SpracheCodesicherheitKomplexität & Duplikate
JavaScript / TypeScriptAusgewählte RegelnVerfügbar
PythonAusgewählte RegelnVerfügbar
JavaAusgewählte RegelnVerfügbar
C#Ausgewählte RegelnVerfügbar
GoAusgewählte RegelnVerfügbar
PHPAusgewählte RegelnVerfügbar
RubyAusgewählte RegelnVerfügbar
RustAusgewählte RegelnVerfügbar
C / C++Ausgewählte RegelnVerfügbar
KotlinAusgewählte RegelnVerfügbar
SwiftAusgewählte RegelnVerfügbar

Prüfungen im Repository

Geheimnissuche, grundlegende Sicherheitseinstellungen und Repository-Hygiene prüfen unterstützte Dateien unabhängig von einer einzelnen Programmiersprache.

Abhängigkeitsökosysteme

Bekannte Schwachstellen werden über die von OSV-Scanner unterstützten Manifest- und Lockdateien geprüft, darunter npm, PyPI, Go, Cargo, Maven, NuGet, Bundler und Composer.

Zusätzliche Sprachprüfungen

Python: Bandit. Go: gosec. Rust: cargo-audit mit Cargo.lock. Der jeweilige Scanner muss installiert und ausgewählt sein.

Die Tabelle zeigt die Prüfungen eines vollständigen Scans. Der kostenlose Quick Scan umfasst nur Geheimnisse, bekannte Abhängigkeitsschwachstellen und grundlegende Sicherheitseinstellungen. Der Prüfumfang hängt von Framework, Eingaben und verfügbaren Werkzeugen ab; Berichte zeigen ausgeführte, übersprungene und fehlgeschlagene Prüfungen.

Preise

Alle Funktionen inklusive. Kein Tarif zur Auswahl.

Jedes Konto erhält die gesamte Plattform. Der Quick Scan ist jeden Monat kostenlos; ein vollständiger Scan verbraucht einen Credit. Ein Quick Scan ist kein vollständiges Sicherheitsaudit und keine Garantie, dass Ihre App sicher ist.

01 / Kostenloser Security Quick Scan

Security Quick Scan

0 $

Google, GitHub, Apple oder E-Mail · Keine KI beim kostenlosen Scan

  • Secrets, bekannte Schwachstellen in Abhängigkeiten und grundlegende Sicherheitskonfiguration
  • 10 Scans pro Inhaber und Kalendermonat · 50 MB indizierte Daten · 5.000 Dateien · maximal 3 Minuten
  • Alle erkannten Befunde sind sichtbar, auch kritische. Geprüft wird nur der neueste Commit des Standard-Branches; ohne Git-Historie oder automatische Scans.
Repository kostenlos scannen

02 / Vollständiger Scan

Tiefer prüfen, wenn Sie es brauchen.

1 Credit

Beliebiger Branch, Tag oder Commit und beliebige Prüfungen: tiefgehende SAST, Secret-Scanning in der Git-Historie, sprachspezifische Regeln, Codequalität, Nachhaltigkeit, KI-Code-Risiken und Produktionsreife, dazu Mediendateien und optionales KI-Review mit Ihrem eigenen Anbieterschlüssel. Auch das Hochladen eines DAST-Berichts verbraucht einen Credit.

Neue Konten erhalten 3 Start-Credits. Sie brauchen mehr? Fordern Sie Credits in der App an.

Jede eingeladene Person bringt Ihnen einen weiteren Credit. Credits verfallen nicht, haben keinen Geldwert und werden nie automatisch berechnet.

  • Noten für fünf Prüfgruppen
  • Verantwortliche, Prioritäten und Zieltermine
  • Checks für jedes Audit individuell wählen
Sprechen wir über Ihr Team

Jedes Konto enthält KI-Review, Triage und Korrekturen mit Ihrem eigenen LLM-Schlüssel, Integrationen, ChatOps, Erweiterungen, automatische Scans, Agent Watch und mehrere Workspaces. Automatische Scans bleiben aus, bis Sie sie einschalten, und jeder Lauf verbraucht einen Credit. Der Quick Scan sendet Ihren Quellcode nie an ein KI-Modell.

FAQ

Fragen, klar beantwortet

Etwas fehlt? Schreiben Sie an contact@vetkit.dev.

Wie erhalte ich Zugang?
Erstellen Sie ein Konto, um einen kostenlosen Scan zu starten. Verbinden Sie ein öffentliches oder privates Repository von GitHub, GitLab.com oder Bitbucket Cloud, prüfen Sie den Umfang und starten Sie den Scan. Eine Einladung ist nicht erforderlich. Neue Konten erhalten außerdem Start-Credits für vollständige Scans, und weitere Credits können Sie in der App anfordern.
Führen Sie meinen Code aus?
Nein. vetkit installiert nie Abhängigkeiten, führt keine Build-Skripte aus und startet keine Tests. Jeder Analyzer liest Dateien aus einem Shallow Checkout; nichts aus Ihrem Repository wird jemals ausgeführt.
Speichern Sie meinen Quellcode?
Nein. Der Checkout liegt in einem temporären Verzeichnis, das gelöscht wird, sobald das Audit abgeschlossen ist. Wir speichern die Befunde: Regel, Dateipfad, Zeilennummern und ein kurzes Snippet (bis zu 1 KB) rund um das Problem, damit der Bericht aussagekräftig ist. Snippets von Secret-Befunden werden maskiert.
Was passiert, wenn Sie ein Secret finden?
Der Wert wird maskiert, bevor irgendetwas gespeichert wird. Wir behalten einen Einweg-Hash, damit dasselbe Secret in späteren Audits wiedererkannt werden kann, ohne es jemals zu speichern. Sie sollten committete Zugangsdaten trotzdem rotieren — die Git-Historie enthält sie auch dann noch, wenn Sie die Datei löschen.
Welchen Zugriff benötigt die GitHub App?
Lesezugriff auf Inhalte und Metadaten der von Ihnen ausgewählten Repositorys sowie Ihre E-Mail-Adresse bei der Anmeldung; jedes Audit nutzt ein Token nur mit Lesezugriff für ein einziges Repository. Schreibzugriff auf Inhalte, Pull Requests, Checks und Issues wird nur für Funktionen genutzt, die Sie aktivieren oder starten: Ergebnisse und Kommentare von PR Delta Review, Fix-Pull-Requests, die von einem neuen Branch aus geöffnet werden, und GitHub-Issues, die Sie aus einem Befund erstellen. Hat eine Installation den Schreibzugriff auf Issues noch nicht genehmigt, ist nur die Aktion „GitHub-Issue erstellen“ deaktiviert. Siehe die Berechtigungstabelle.
Welche Sprachen und Ökosysteme werden unterstützt?
Die Tabelle zum Sprachumfang zeigt Codesicherheitsregeln sowie Komplexitäts- und Duplikatanalyse. Die Unterstützung hängt von Sprache und Prüfung ab. Geheimnis- und grundlegende Sicherheitsprüfungen untersuchen unterstützte Repository-Dateien; Abhängigkeitsscans verwenden die von OSV-Scanner unterstützten Manifest- und Lockdateien. Jeder Bericht zeigt ausgeführte, übersprungene und fehlgeschlagene Prüfungen.
Was sagt mir die Suite Nachhaltigkeit?
Ob der Code weiterhin ausgeliefert und gewartet werden kann. Sie meldet Abhängigkeiten, deren Lizenz (GPL, AGPL, nutzungsbeschränkt oder unbekannt) mit der Lizenzierung Ihres Projekts kollidiert, direkte Abhängigkeiten, die abgekündigt sind oder weit hinter ihrem neuesten Release liegen, sowie Wartungsrisiken, die in der Commit-Historie sichtbar sind — etwa ein Repository, das seit einem Jahr niemand angefasst hat, oder eines, das von einer einzelnen Person abhängt. Dazu werden Paketnamen und Versionen aus Ihren Lockfiles auf osv.dev und deps.dev nachgeschlagen; es wird kein Quellcode übertragen. Lizenzbefunde sind ein Ausgangspunkt für eine Prüfung, keine Rechtsberatung.
Wie zuverlässig ist das KI-Autorschaftssignal?
Betrachten Sie es als Hinweis, nicht als Urteil. KI-Autorschaft lässt sich aus Code nicht zuverlässig erkennen; deshalb ist das Signal als Beta gekennzeichnet, zeigt seine Belege und Einschränkungen und beeinflusst Ihre Note nie. Wenn es ausgeführt wird, wird eine kleine Stichprobe von Dateien zur Analyse an einen KI-Modellanbieter gesendet — Details finden Sie in der Datenschutzerklärung.
Kann ich vetkit aus der CI oder meinem Coding-Agenten nutzen?
Ja. Erstellen Sie einen API-Schlüssel mit genau den Scopes, die Sie benötigen, und nutzen Sie dann die REST-API aus jeder Pipeline oder installieren Sie den MCP-Server in Claude Code oder einem anderen MCP-Client. Berichte lassen sich als SARIF 2.1.0 für GitHub Code Scanning exportieren.
Wie lösche ich meine Daten?
Sie können jederzeit einzelne Audits in der App löschen, ein Repository trennen und die GitHub App in Ihren GitHub-Einstellungen deinstallieren. Inhaber können eine Team-Organisation samt allen Daten unter Arbeitsbereich-Einstellungen → Organisation löschen, indem sie zur Bestätigung deren Slug eingeben: Der Zugriff endet sofort, und die Daten werden nach 30 Tagen endgültig entfernt. Persönliche Organisationen werden mit Ihrem Konto gelöscht. Um Ihr Konto zu löschen, senden Sie eine E-Mail an privacy@vetkit.dev; wir kümmern uns innerhalb von 30 Tagen darum.

Ein zweites Paar Augen für Ihr nächstes Release.

Erstellen Sie ein Konto, verbinden Sie Ihr Repository von GitHub, GitLab oder Bitbucket und erhalten Sie Ihren ersten Sicherheitsbericht. Alle erkannten Befunde bleiben sichtbar, auch kritische.

  • Kostenloser Security Quick Scan
  • Keine automatischen Abbuchungen
  • Nur Lesezugriff für Audits

Lieber direkt schreiben? contact@vetkit.dev

Early Access anfordern

Erzählen Sie uns kurz von Ihrem Team und den Repositorys, die Sie prüfen möchten. Wir nehmen Teams in kleinen Gruppen auf und antworten per E-Mail.

Wir verwenden diese Angaben nur, um auf Ihre Anfrage zu antworten. Datenschutzerklärung