Перейти к содержимому
Бесплатный Security Quick Scan

Код меняется быстро. Риски остаются на виду.

Находите риски в коде на распространённых языках, превращайте результаты в задачи команды и проверяйте исправления повторным сканированием.

  • Аудит только с правом чтения
  • Ваш код никогда не выполняется
  • Значения секретов никогда не сохраняются
Посмотреть поддерживаемые языки и проверки
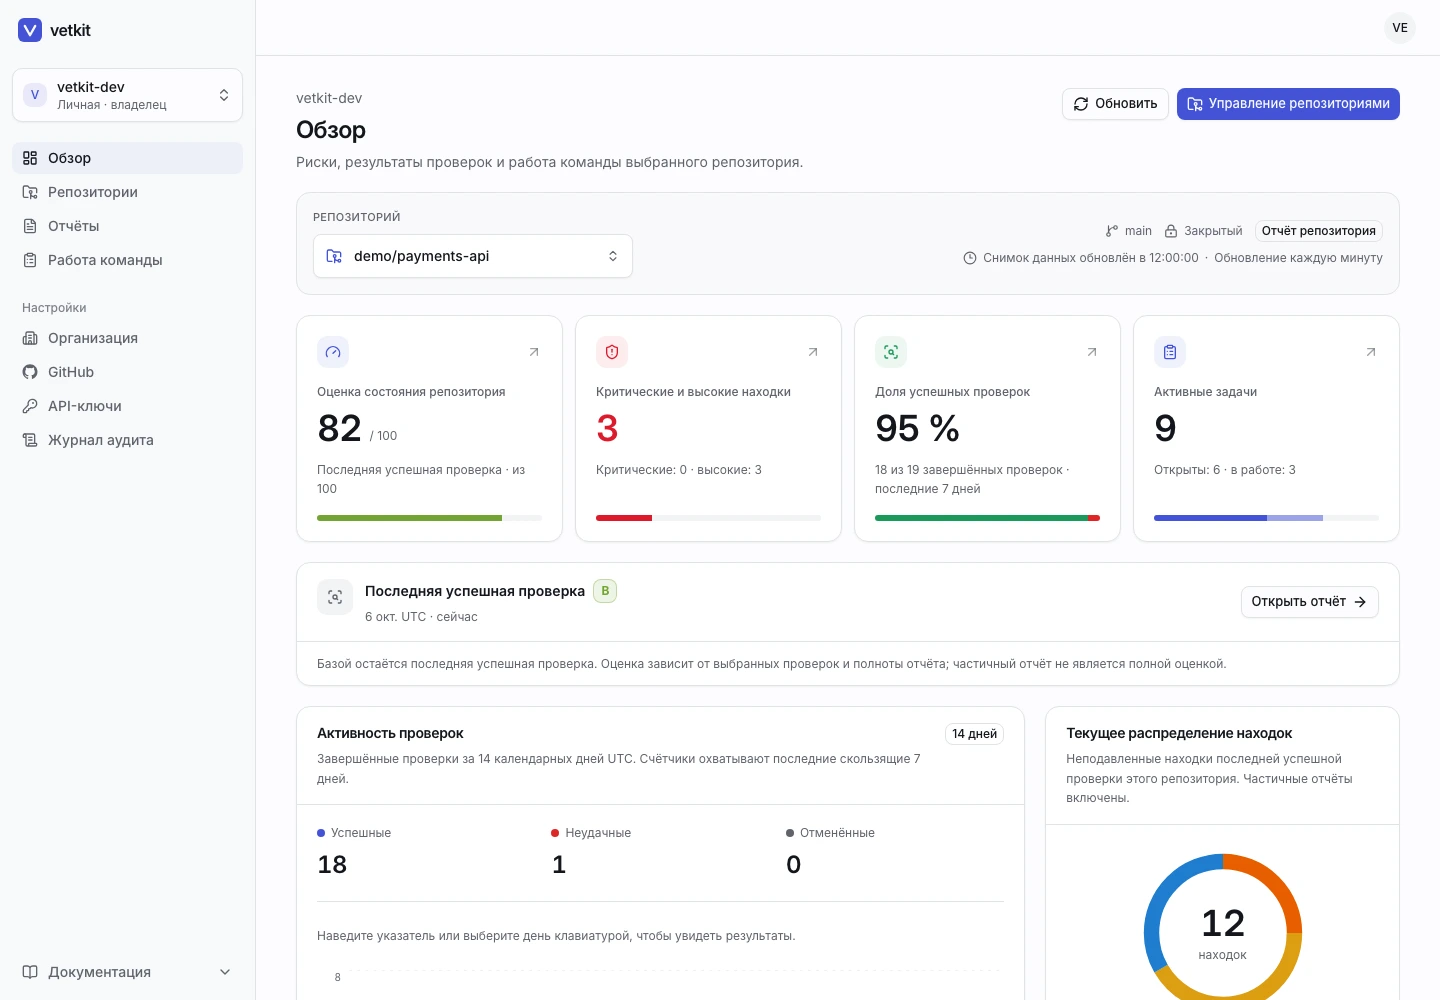
app.vetkit.dev/dashboard
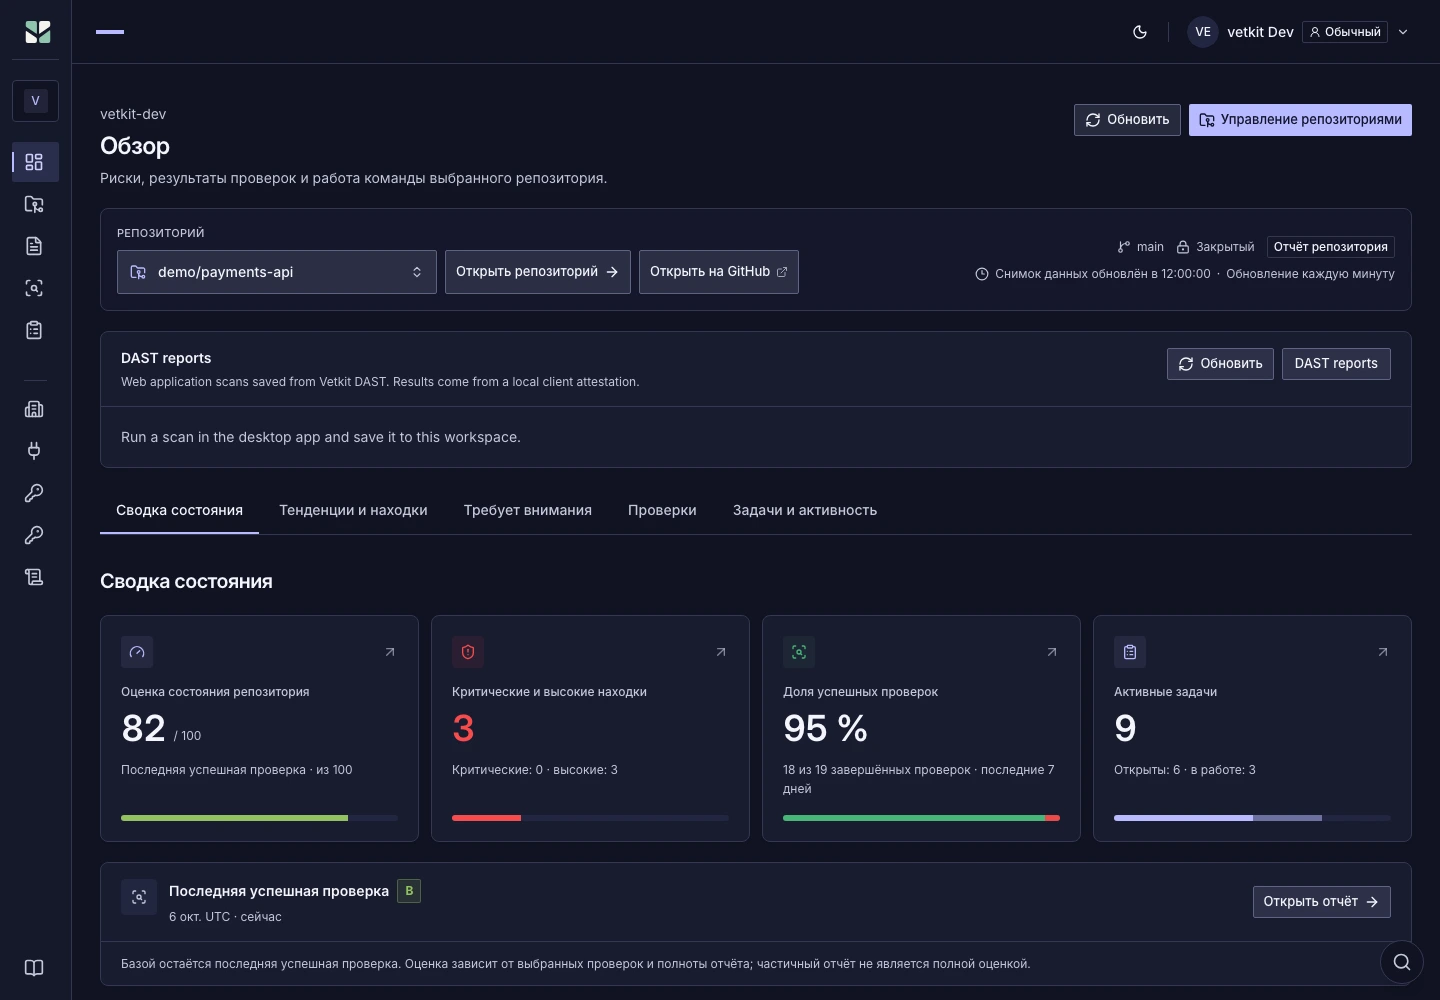
Обзор vetkit с состоянием деморепозитория, находками высокой критичности, активностью сканирования и текущими задачами по исправлению.Обзор vetkit с состоянием деморепозитория, находками высокой критичности, активностью сканирования и текущими задачами по исправлению.
Настоящий интерфейс vetkit с демоданными. Это не пространство клиента. Показаны расширенные функции; бесплатный Quick Scan имеет ограниченный охват.
Риски, сканирования и задачи в одном обзоре
Оценки по пяти наборам проверок
Ответственные, приоритеты и сроки
Выбор проверок для каждого аудита

В основе — проверенные движки с открытым кодом

  • gitleaks
  • OSV-Scanner
  • Opengrep
  • Trivy
  • zizmor
  • tree-sitter
  • Retire.js
  • Bandit
  • gosec
  • cargo-audit
  • OWASP ZAP

Работает сGitHubClaude CodeCodexCursorMCPSARIF

Как это работает

От URL репозитория до отчёта за три шага

Не нужно устанавливать агенты или настраивать пайплайны. Начните в браузере, а автоматизируйте позже через API или MCP.

  1. Подключите репозиторий

    Создайте аккаунт через Google, GitHub, Apple или электронную почту, затем подключите репозиторий GitHub, GitLab.com или Bitbucket Cloud. Для приватного кода на GitHub установите GitHub App vetkit только в выбранные репозитории; для приватных проектов GitLab или Bitbucket добавьте токен доступа или подключите провайдера. Вход в аккаунт сам по себе не даёт доступа к репозиториям.

    GitHub · GitLab.com · Bitbucket Cloud

  2. Запустите аудит

    Запустите Security Quick Scan последнего коммита ветки по умолчанию. Мы ищем секреты, известные уязвимости зависимостей и риски базовой конфигурации безопасности — без установки, сборки или выполнения вашего кода.

    github.com/acme/payments-api @ main

  3. Получите отчёт с оценкой

    Оценка от A до F — общая и по каждому набору проверок, балл по каждой категории и все находки с файлом, строкой, критичностью и предложенным исправлением. Запустите аудит позже, чтобы увидеть, какие находки появились и сколько вы исправили. Скачайте отчёт в PDF, Markdown или SARIF либо получите JSON через API.

    B · 86/100 · 10 находок

Риски ИИ-кода

Находите ошибки, которые ИИ-ассистенты повторяют снова и снова

ИИ-агенты пишут код быстро, но раз за разом совершают одни и те же ошибки: несуществующие пакеты, недописанные реализации, незащищённые базы данных и пути для prompt injection. Набор «Риски ИИ-кода» ищет именно это.

  • Выдуманные пакеты

    Зависимости и импорты, которых нет в npm, PyPI и других публичных реестрах (именно такие имена злоумышленники регистрируют для slopsquatting), а также версии, которые никогда не публиковались, и пакеты, впервые выпущенные за последние 30 дней.

  • Незавершённый код

    Заглушки вместо реализации, плейсхолдеры вида «остальной код», фиктивные данные и учётные данные-заглушки, оставленные в рабочем коде, копии файлов с суффиксом copy и массовое отключение проверок типов или линтера.

  • Подводные камни платформ

    Таблицы Supabase без защиты на уровне строк (RLS), секреты, раскрытые через публичные переменные окружения, API-маршруты без аутентификации и проверки доступа, которые выполняются только в браузере.

  • Безопасность LLM и агентов

    Пути для промпт-инъекций, вывод модели, попадающий в выполнение кода, SQL или HTML, API-ключи LLM в клиентском коде, вызовы модели без ограничений и рискованная конфигурация агентов — например, скрытые инструкции или MCP-серверы без закреплённой версии.

Все проверки рисков ИИ-кода
Claude Code · vetkit MCP

Проверь acme/payments-api на риски ИИ-кода и перечисли всё высокое и критичное.

Прочитано 1 284 файла в main · ничего не запускалось

  • КРИТИЧ.Безопасность LLM и агентовsrc/agent/tools.ts:88
  • ВЫСОКАЯВыдуманные пакетыpackage.json:14
  • СРЕДНЯЯПодводные камни платформsupabase/migrations/0001_init.sql:7
  • СРЕДНЯЯНезавершённый кодsrc/billing/refund.ts:41

4 находки с файлом и строкой · отчёт готов

Пример сеанса агента с демонстрационными данными. Не настоящий репозиторий.

Что мы проверяем

Пять наборов проверок — один отчёт с оценкой

Запускайте проверки безопасности, качества кода, устойчивости, рисков ИИ-кода и готовности к продакшену вместе или по отдельности и выбирайте отдельные проверки для конкретного аудита или по умолчанию для репозитория. vetkit сочетает open-source-сканеры с собственными проверками, убирает дубликаты находок и указывает версии всех запущенных инструментов.

01 / 05

Безопасность

То, что злоумышленник станет искать в первую очередь: учётные данные, пакеты с известными уязвимостями и код, который доверяет входным данным, которым доверять нельзя.

43% общего балла

Проверки этого набора

  • Поиск секретов
  • Уязвимые зависимости
  • Уязвимости в коде
Посмотреть проверки и инструменты
Поиск секретов
gitleaks

Ключи облачных, SaaS- и платёжных провайдеров, токены, пароли и приватные ключи, закоммиченные в рабочее дерево.

Уязвимые зависимости
OSV-Scanner

Пакеты, версии которых зафиксированы в ваших lock-файлах, сверяются с osv.dev — npm, PyPI, Go, crates.io, Maven, RubyGems и другие экосистемы. Вредоносные пакеты получают критический уровень, а активно эксплуатируемые CVE (CISA KEV) — повышенную критичность.

Уязвимости в коде
Opengrep · правила vetkit

Отдельные правила для языков: инъекции, небезопасная десериализация, слабая криптография, отключённые проверки TLS, SSRF и XSS, а также небезопасные настройки серверов, мобильных приложений и shell, со ссылками на CWE.

Уровень защищённости
встроенные проверки

Закоммиченные файлы .env, хранилища ключей, учётные данные облака и Terraform, дампы баз данных, манифесты без lock-файла, отсутствие политики раскрытия SECURITY.md.

Инфраструктура и CI/CD
Trivy · zizmor

Ошибки конфигурации Terraform, CloudFormation, Kubernetes, Helm и Dockerfile; инъекции в скрипты GitHub Actions, токены с избыточными правами и pwn requests.

Цепочка поставок и устаревшее ПО
встроенные проверки · Retire.js · endoflife.date

Внедрение в lock-файлы, рискованные скрипты установки, Trojan Source, скопированные в репозиторий уязвимые библиотеки, а также среды выполнения и базовые образы с истёкшим сроком поддержки.

  • Значения секретов маскируются — находку между аудитами отслеживает только односторонний хеш
  • Репозиторий не может скрыть находки собственными конфигурационными файлами сканеров или комментариями-исключениями в коде
Сигнал ИИ-авторства
Бета · не влияет на оценку

Сигнал ИИ-авторства

Необязательная проверка в наборе «Риски ИИ-кода»: эвристическая оценка того, какая часть кода написана с помощью ИИ. Она основана на метаданных в конце сообщений коммитов (commit trailers) и частоте коммитов, файлах конфигурации агентов, таких как CLAUDE.md или AGENTS.md, и проверке небольшой выборки файлов моделью.

Честное предупреждение: авторство ИИ невозможно надёжно определить по коду. Это сигнал, а не доказательство, — повод для разговора. Он носит информационный характер и никогда не влияет на вашу оценку.

Как выставляется оценка

Каждая категория начинается со 100 баллов и теряет баллы за каждую находку с учётом её критичности; потери ограничены для каждого уровня критичности, чтобы множество мелких находок не могло обрушить оценку репозитория. Из категорий складывается оценка каждого набора проверок, а из выполненных наборов — общий балл. Пропущенные проверки и наборы не учитываются и не засчитываются как идеальные: их вес распределяется между выполненными.

A
≥ 90
B
≥ 80
C
≥ 70
D
≥ 60
F
< 60

Неустранённая критическая находка ограничивает оценку уровнем D, и отчёт объясняет почему. Подавляйте ложные срабатывания с указанием причины и, при необходимости, срока действия; подавления сохраняются в последующих аудитах и остаются видны в журнале аудита.

В цифрах

Глубина, которую можно проверить

Каждая цифра взята из самого продукта: наборы, проверки и движки, которые вы увидите в отчёте.

наборов проверокБезопасность, качество, устойчивость, риски ИИ и готовность к продакшену
5
группы проверокОт поиска секретов до запросов N+1
24
языков с правилами для кодаА также экосистемы зависимостей и проверки всего репозитория
11
движков с открытым кодомВерсия каждого инструмента указана в отчёте
11
формата отчётаPDF, Markdown, SARIF и JSON
4

Решения

Для всех, кто отвечает за релиз

Основатели, инженерные команды, специалисты по безопасности и разработчики, работающие с ИИ, видят одни и те же доказательства — каждый под своим углом.

Основатели и разработчики

Выпускайте продукты, созданные с ИИ, без их слепых зон

Получите независимый взгляд со стороны перед запуском, проверкой инвесторов или первым корпоративным клиентом — без найма отдельной команды безопасности.

  • Начните с бесплатного Security Quick Scan основной ветки
  • Найдите утёкшие ключи и зависимости с известными уязвимостями за минуты
  • Выявите типичные ошибки ИИ: выдуманные пакеты или таблицы без защиты на уровне строк
  • Поделитесь PDF-отчётом с оценкой с партнёрами и клиентами

Инженерные команды

Превращайте находки в задачи с ответственными и сроками

Держите риски на виду во всех репозиториях, и у каждой важной находки будет ответственный.

  • Назначайте находки с приоритетом и целевой датой
  • Сравнивайте проверки: что появилось и что исправлено
  • Следите за открытыми, текущими и закрытыми задачами по каждому репозиторию
  • Командные организации с ролями владельца, администратора, участника и наблюдателя

Команды безопасности

Оценивайте доказательства, а не очередной непрозрачный вердикт ИИ

У каждой находки есть файл, строка, критичность и версия инструмента, который её обнаружил, — решения можно проверить и повторить.

  • Принятие риска и ложные срабатывания требуют обоснования и независимой проверки
  • Принятые риски истекают, а не исчезают навсегда
  • Экспорт SARIF для GitHub code scanning и журнал аудита
  • Токены аудита только для чтения, временные копии и скрытые секреты

Разработка с ИИ

Замкните цикл между генерацией и проверкой кода

Подключите Claude Code, Codex, Cursor или любой MCP-клиент — агент сам запустит проверки, прочитает находки и подтвердит свои исправления.

  • MCP-сервер для любого клиента с поддержкой stdio
  • API-ключи с ограниченными правами для CI и автоматизации
  • Находки с файлом, строкой и предложенным исправлением
  • Повторные проверки подтверждают, что исправил агент

MCP и API

Пусть ваш ИИ-агент сам проверяет свою работу

MCP-сервер vetkit даёт любому MCP-клиенту с поддержкой stdio инструменты для подключения репозиториев, запуска аудитов и чтения находок. Всё, что есть в приложении, доступно и через документированный REST API.

  1. 01Разрабатывайте с агентом
  2. 02Проверяйте репозиторий
  3. 03Приоритизируйте, назначайте, проверяйте снова
  • Проведи аудит acme/payments-api на ветке main и кратко опиши все находки высокого и критического уровня.
  • Для каких зависимостей из последнего аудита уже есть исправленная версия?
  • Сравни этот аудит с предыдущим — что мы исправили?
  • GitHub
  • Claude Code
  • Codex
  • Cursor
  • REST API
  • MCP
MCP · stdio
{  "command": "npx",  "args": [    "-y",    "@vetkit/mcp"  ],  "env": {    "VETKIT_API_KEY": "<your-api-key>"  }}
REST API
# Запустить аудит подключённого репозиторияcurl -X POST https://api.vetkit.dev/v1/orgs/$ORG_ID/audits \  -H "Authorization: Bearer $VETKIT_API_KEY" \  -H "Content-Type: application/json" \  -d "{\"repositoryId\":\"$REPO_ID\",\"ref\":\"main\"}" # Скачать отчёт в формате SARIF для GitHub code scanningcurl "https://api.vetkit.dev/v1/orgs/$ORG_ID/audits/$AUDIT_ID/report?format=sarif" \  -H "Authorization: Bearer $VETKIT_API_KEY" -o vetkit.sarif

Безопасность и конфиденциальность

Аудитор кода должен быть наименее рискованным из всего, что вы подключаете

Мы построили vetkit на принципах минимальных привилегий и короткого хранения данных, потому что вы доверяете ему свой исходный код.

  • Аудит только с правом чтения

    Каждый аудит читает только тот репозиторий, к которому вы дали доступ, с токеном только для чтения. GitHub App записывает что-либо лишь для функций, которые вы включаете или запускаете сами: проверок и комментариев PR Delta Review, пул-реквестов с исправлениями в новой ветке и GitHub issues, которые вы создаёте из находки. Оно не может менять настройки или трогать другие репозитории.

  • Ваш код никогда не выполняется

    Никаких скриптов установки, сборок и тестов. Анализаторы только читают файлы, символические ссылки при получении кода отключены, а собственная конфигурация сканеров в репозитории игнорируется.

  • Временные рабочие копии

    Каждый аудит использует поверхностный клон в новом временном каталоге, который удаляется по завершении аудита — успешном или нет.

  • Значения секретов никогда не сохраняются

    Находки-секреты маскируются перед сохранением. Мы храним файл, строку и односторонний хеш — но никогда сами учётные данные.

  • Короткоживущие токены без сохранения

    Токены доступа GitHub выпускаются отдельно для каждого аудита, ограничены одним репозиторием, истекают в течение часа и никогда не записываются на диск или в базу данных.

  • Хешированные учётные данные

    Токены сессий и API-ключи хранятся только в виде хешей. API-ключ показывается ровно один раз, имеет явно заданные области доступа и может быть мгновенно отозван.

Разрешения GitHub App

Ровно то, что запрашивает приложение. GitHub попросит вас подтвердить любое изменение.

Разрешения, которые запрашивает GitHub App vetkit
РазрешениеДоступ
СодержимоеПолучение файлов проверяемого коммита; запись — только для пул-реквеста с исправлением, который вы запускаетеЧтение и запись
МетаданныеСписок репозиториев и веток по умолчаниюЧтение
Пул-реквестыКомментарии PR Delta Review, команды /vetkit и пул-реквесты с исправлениямиЧтение и запись
Проверки (Checks)Публикация результата PR Delta Review как check runЧтение и запись
IssuesСоздание GitHub issue из находки по вашему выбору и проверка статуса связанных issuesЧтение и запись
Адреса электронной почтыИдентификация вашего аккаунта при входеЧтение

Подробнее — на нашей странице безопасности и в политике конфиденциальности.

Корпоративные требования / локальное развёртывание

Нужен vetkit в вашей инфраструктуре?

Расскажите о среде развёртывания, требованиях безопасности и интеграциях. Мы оценим возможности, обсудим объём решения и следующие шаги.

Обсудить требования

Инструменты

Узнайте, что происходит за пределами кода.

Аудит репозитория показывает только часть картины. Записывайте трафик браузера расширением для Chrome, сканируйте работающее приложение с VetKit DAST на компьютере и держите результаты аудита перед глазами в VS Code.

Каждый инструмент формирует отдельный отчёт с понятными границами и полезными для команды результатами.

VetKit Network MonitorДоступ по запросу

Узнайте, что загружает браузер.

Отслеживайте выбранную вкладку и находите неудачные, медленные, повторяющиеся и крупные запросы, не читая содержимое запросов и ответов.

01Анализ в реальном времени
Фильтруйте запросы и выделяйте проблемы, влияющие на страницу.
02До и после
Сохраняйте локальные снимки и сравнивайте результаты для одного домена.
03Экспорт отчётов
Экспортируйте JSON или CSV; сохраняйте в аккаунт VetKit только с вашего согласия.

Отслеживается только выбранная вкладка. Содержимое запросов и ответов не читается.

Узнать о расширении Chrome
Пример интерфейса · Chrome
example.com
VetKit Network MonitorИдёт наблюдение

Сетевой отчёт

Выбранная вкладка

example.com

Запросы

148

Находки

09

Измеренный объём

3.4 MB

Приоритетные сигналы

  • Медленный запрос/api/search
  • Повторный вызов/api/search
  • HTTP 5xx/api/cart
Сравнение снимковДо 1.8sПосле 1.1s

Открыть анализ сети

VetKit DASTДоступ по запросу

Проверяйте работающее приложение.

Проведите сканирование веб-приложения с помощью OWASP ZAP и добавьте в рабочее пространство vetkit сводку по безопасности с чётко заданным охватом.

01Сканирование с подсказками
Выберите цель и режим сканирования в приложении.
02Оценка по риску
Изучайте правила ZAP по критичности, уровню уверенности и числу срабатываний.
03Отчёт для команды
Откройте отчёт в рабочей области и экспортируйте PDF по DAST.

Отправляемая сводка содержит origin-адреса целей и агрегированные результаты правил, без путей запросов, заголовков или содержимого запросов.

Узнать о приложении для компьютера
Пример интерфейса · ПК
VetKit DASTOWASP ZAP

Новое сканирование · на этом компьютере

URL цели

https://app.example.com

Запустить сканирование

Режим сканирования

ПассивныйПолныйНастраиваемый

OWASP ZAP работает локально

Отчёт DAST

Цель в области проверки

app.example.com

Высокий

02

Средний

04

Низкий

01

Подтверждённые правила
Правило ZAPРискСрабатывания
ZAP 10020Средний04
ZAP 10038Средний02

PDF-отчёт доступен в рабочей области

VetKit для VS CodeДоступ по запросу

Результаты аудита прямо в редакторе.

Смотрите последний аудит VetKit для открытого репозитория как встроенную диагностику и в панели находок, не выходя из VS Code.

01Встроенная диагностика
Находки отображаются на нужной строке с уровнем серьёзности и анализатором, который их нашёл.
02Панель находок
Просматривайте находки по наборам проверок на панели VetKit и сразу переходите к коду.
03Учёт коммита
Результаты помечаются как устаревшие, если локальный HEAD отличается от проверенного коммита.

Вход через браузер по одноразовому коду. Расширение использует ключ только для чтения и никогда не загружает исходный код.

Узнать о расширении для VS Code
Иллюстративный вид продукта · VS Code
acme/apisrc/db.ts
import { Pool } from 'pg';
export const db = new Pool({
host: 'db.internal',
password: 'pg_live_9f2c…',
});
export async function findUser(id) {
const sql = `SELECT * FROM users WHERE id = ${id}`;
return db.query(sql);
}

Высокая · Секрет в коде

Пароль базы данных сохранён в исходном коде. Перенесите его в переменную окружения и смените.

vetkit · gitleaks

VetKit · 5 находок · последний аудит

VetKit Agent WatchДоступ по запросу

Узнайте, что на самом деле делают ваши ИИ-агенты для кода.

Agent Watch работает на компьютере разработчика и сообщает, когда Claude Code, Codex, Cursor и другие агенты читают учётные данные, обращаются к новым доменам, удаляют файлы или меняют собственные настройки.

01Сгруппированные оповещения
Оповещения по правилам с уровнем, инструментом и устройством; повторы остаются одной записью.
02Подтверждения сеанса
Каждый сеанс фиксирует, чего агент не делал, и покрытие датчиков, на котором это основано.
03Состояние агентов
Проверяйте режимы обхода, широкие разрешения и MCP-серверы на компьютерах команды.

Передаются только метаданные: оповещения, сводки сеансов и состояние, но не содержимое файлов и не промпты. Необработанные события остаются на устройстве, пока организация и каждый пользователь не дадут согласие.

Спросить об Agent Watch
Иллюстрация продукта · Agent Watch
VetKit Agent WatchНаблюдение

Сводка сеанса

Claude Code в acme/api

Оповещения

  • Чтение облачных учётных данныхВысокий
  • Первое обращение к новому доменуСредний

Подтверждения

  • Нет чтения вне проектаПодтверждено
  • Исходящий трафик только на домены из спискаЧастично

Языки и охват проверок

Ваш стек. Понятный охват.

Проверяйте проекты на распространённых языках программирования. Узнайте, какие проверки кода доступны для вашего стека, прежде чем запускать сканирование.

Доступные расширенные проверки
ЯзыкБезопасность кодаСложность и дублирование
JavaScript / TypeScriptОтдельные правилаДоступно
PythonОтдельные правилаДоступно
JavaОтдельные правилаДоступно
C#Отдельные правилаДоступно
GoОтдельные правилаДоступно
PHPОтдельные правилаДоступно
RubyОтдельные правилаДоступно
RustОтдельные правилаДоступно
C / C++Отдельные правилаДоступно
KotlinОтдельные правилаДоступно
SwiftОтдельные правилаДоступно

Проверки репозитория

Поиск секретов, базовые настройки безопасности и гигиена репозитория проверяют поддерживаемые файлы без привязки к одному языку программирования.

Экосистемы зависимостей

Известные уязвимости проверяются по манифестам и lock-файлам, поддерживаемым OSV-Scanner, включая npm, PyPI, Go, Cargo, Maven, NuGet, Bundler и Composer.

Дополнительные проверки языков

Python: Bandit. Go: gosec. Rust: cargo-audit для Cargo.lock. Соответствующий сканер должен быть установлен и выбран.

Таблица описывает проверки, доступные в полной проверке. Бесплатный Quick Scan включает только секреты, известные уязвимости зависимостей и базовые настройки безопасности. Охват зависит от фреймворка, входных файлов и доступных инструментов; отчёты показывают выполненные, пропущенные и неудавшиеся проверки.

Тарифы

Все функции включены. Тариф выбирать не нужно.

Каждый аккаунт получает всю платформу. Quick Scan бесплатен каждый месяц; полная проверка расходует один кредит. Быстрая проверка — не полный аудит безопасности и не гарантия того, что приложение защищено.

01 / Бесплатный Security Quick Scan

Security Quick Scan

0 $

Google, GitHub, Apple или почта · Без ИИ в бесплатной проверке

  • Секреты, известные уязвимости зависимостей и базовая конфигурация безопасности
  • 10 проверок на владельца в календарный месяц · 50 МБ индексируемых данных · 5 000 файлов · 3 минуты
  • Все обнаруженные находки видны, включая критические. Проверяется только последний коммит ветки по умолчанию, без истории Git и автоматических проверок.
Проверить репозиторий бесплатно

02 / Полная проверка

Глубокий анализ, когда он нужен.

1 кредит

Любая ветка, тег или коммит и любые проверки: углублённый SAST, история секретов, правила для конкретных языков, качество кода, устойчивость, риски ИИ-кода и готовность к продакшену, а также медиафайлы и необязательный ИИ-обзор с вашим ключом провайдера. Загрузка отчёта DAST тоже расходует один кредит.

Новые аккаунты получают 3 стартовых кредита. Нужно больше? Запросите кредиты в приложении.

Каждый приглашённый друг добавляет ещё один кредит. Кредиты бессрочны, не имеют денежной стоимости и никогда не списываются автоматически.

  • Оценки по пяти наборам проверок
  • Ответственные, приоритеты и сроки
  • Выбор проверок для каждого аудита
Обсудим задачи вашей команды

Каждый аккаунт включает ИИ-обзор, сортировку и исправления с вашим ключом LLM, интеграции, ChatOps, расширения, автоматические проверки, Agent Watch и несколько рабочих пространств. Автоматические проверки выключены, пока вы их не включите, и каждая расходует кредит. Quick Scan никогда не отправляет исходный код моделям ИИ.

Вопросы и ответы

Вопросы — и прямые ответы

Не нашли ответа? Напишите на contact@vetkit.dev.

Как получить доступ?
Создайте аккаунт, чтобы начать бесплатно. Подключите публичный или приватный репозиторий GitHub, GitLab.com или Bitbucket Cloud, проверьте охват и запустите анализ. Приглашение не требуется. Новые аккаунты также получают стартовые кредиты на полные проверки, а дополнительные кредиты можно запросить в приложении.
Вы запускаете мой код?
Нет. vetkit никогда не устанавливает зависимости, не запускает скрипты сборки и не выполняет тесты. Каждый анализатор читает файлы из поверхностной копии; ничего из вашего репозитория никогда не выполняется.
Вы храните мой исходный код?
Нет. Рабочая копия находится во временном каталоге, который удаляется сразу после завершения аудита. Мы храним находки: правило, путь к файлу, номера строк и короткий фрагмент кода (до 1 КБ) вокруг проблемы, чтобы отчёт был полезен. Фрагменты для находок-секретов маскируются.
Что происходит, когда вы находите секрет?
Значение маскируется до того, как что-либо сохраняется. Мы храним односторонний хеш, чтобы распознавать тот же секрет в последующих аудитах, никогда не сохраняя само значение. Тем не менее любые закоммиченные учётные данные стоит перевыпустить — история git хранит их даже после удаления файла.
Какой доступ нужен GitHub App?
Доступ на чтение к содержимому и метаданным выбранных вами репозиториев, а также к вашему адресу электронной почты при входе; каждый аудит использует токен только для чтения и только для одного репозитория. Доступ на запись к содержимому, пул-реквестам, проверкам (checks) и issues используется лишь для функций, которые вы включаете или запускаете: результатов и комментариев PR Delta Review, пул-реквестов с исправлениями из новой ветки и GitHub issues, которые вы создаёте из находки. Если установка ещё не одобрила доступ на запись к issues, отключено только действие «Создать GitHub issue». См. таблицу разрешений.
Какие языки и экосистемы поддерживаются?
Правила безопасности, анализ сложности и дублирования приведены в таблице охвата языков. Поддержка зависит от языка и проверки. Проверки секретов и базовых настроек безопасности анализируют поддерживаемые файлы репозитория; анализ зависимостей использует манифесты и lock-файлы, поддерживаемые OSV-Scanner. Каждый отчёт показывает выполненные, пропущенные и неудавшиеся проверки.
Что показывает набор «Устойчивость»?
Сможет ли код и дальше выпускаться и сопровождаться. Набор отмечает зависимости, лицензия которых (GPL, AGPL, с ограничениями на использование или неизвестная) конфликтует с лицензией вашего проекта, прямые зависимости, объявленные устаревшими или сильно отставшие от последнего выпуска, а также риски сопровождения, заметные в истории коммитов, — например, репозиторий, который никто не трогал целый год, или проект, который держится на одном человеке. Для этого имена и версии пакетов из ваших lock-файлов запрашиваются в osv.dev и deps.dev; исходный код не отправляется. Находки по лицензиям — отправная точка для проверки, а не юридическая консультация.
Насколько надёжен сигнал ИИ-авторства?
Считайте его подсказкой, а не вердиктом. Авторство ИИ невозможно надёжно определить по коду, поэтому сигнал помечен как бета, показывает свои доводы и оговорки и никогда не влияет на вашу оценку. При его запуске небольшая выборка файлов отправляется провайдеру ИИ-модели для анализа — подробности в политике конфиденциальности.
Можно ли использовать vetkit из CI или ИИ-агента?
Да. Создайте API-ключ только с нужными областями доступа, а затем используйте REST API из любого пайплайна или установите MCP-сервер в Claude Code или другой MCP-клиент. Отчёты экспортируются в SARIF 2.1.0 для GitHub code scanning.
Как удалить мои данные?
В любой момент вы можете удалить отдельные аудиты в приложении, отключить репозиторий и удалить GitHub App в настройках GitHub. Владельцы могут удалить командную организацию вместе со всеми данными в разделе «Настройки рабочего пространства → Организация», введя для подтверждения её slug: доступ прекращается сразу, а данные безвозвратно удаляются через 30 дней. Личные организации удаляются вместе с вашим аккаунтом. Чтобы удалить аккаунт, напишите на privacy@vetkit.dev — мы сделаем это в течение 30 дней.

Пусть ваш следующий релиз проверит ещё одна пара глаз.

Создайте аккаунт, подключите репозиторий GitHub, GitLab или Bitbucket и получите первый отчёт. Все находки остаются видимыми, включая критические.

  • Бесплатный Security Quick Scan
  • Без автоматических списаний
  • Аудит только с правом чтения

Хотите написать напрямую? contact@vetkit.dev

Запросить ранний доступ

Расскажите немного о своей команде и репозиториях, которые хотите проверять. Мы подключаем команды небольшими группами и ответим по электронной почте.

Мы используем эти данные только для ответа на ваш запрос. Политика конфиденциальности