Pular para o conteúdo
Security Quick Scan grátis

O código muda rápido. Os riscos continuam visíveis.

Encontre riscos no código das linguagens mais usadas, transforme os achados em tarefas da equipe e faça uma nova varredura para verificar as correções.

  • Auditorias somente leitura
  • Seu código nunca é executado
  • Valores de segredos nunca são armazenados
Ver linguagens e análises compatíveis
app.vetkit.dev/dashboard
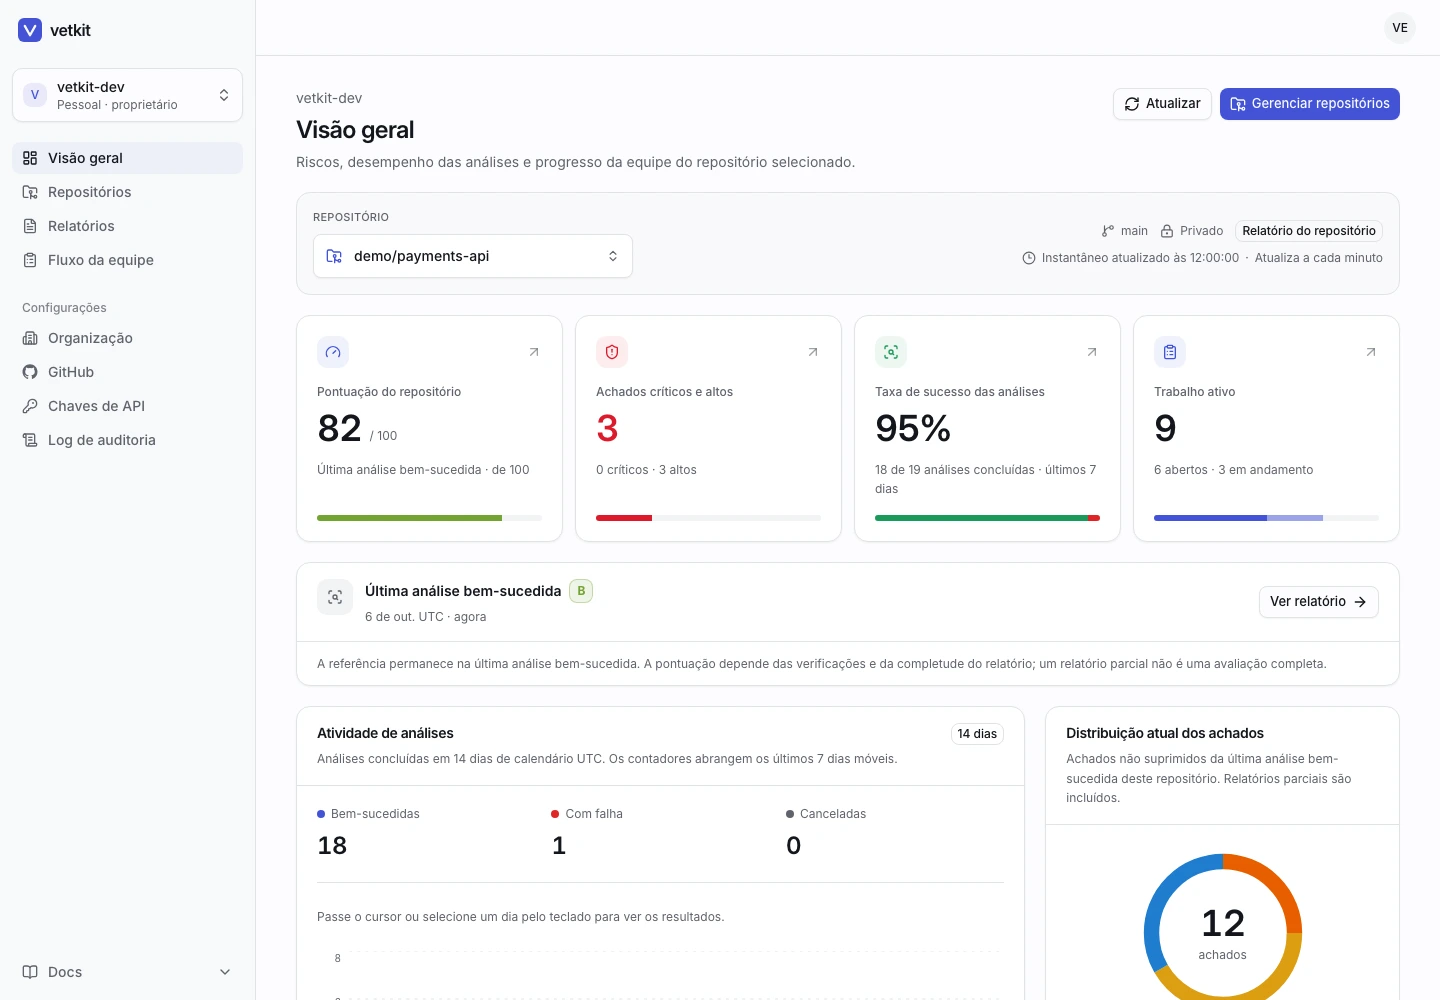
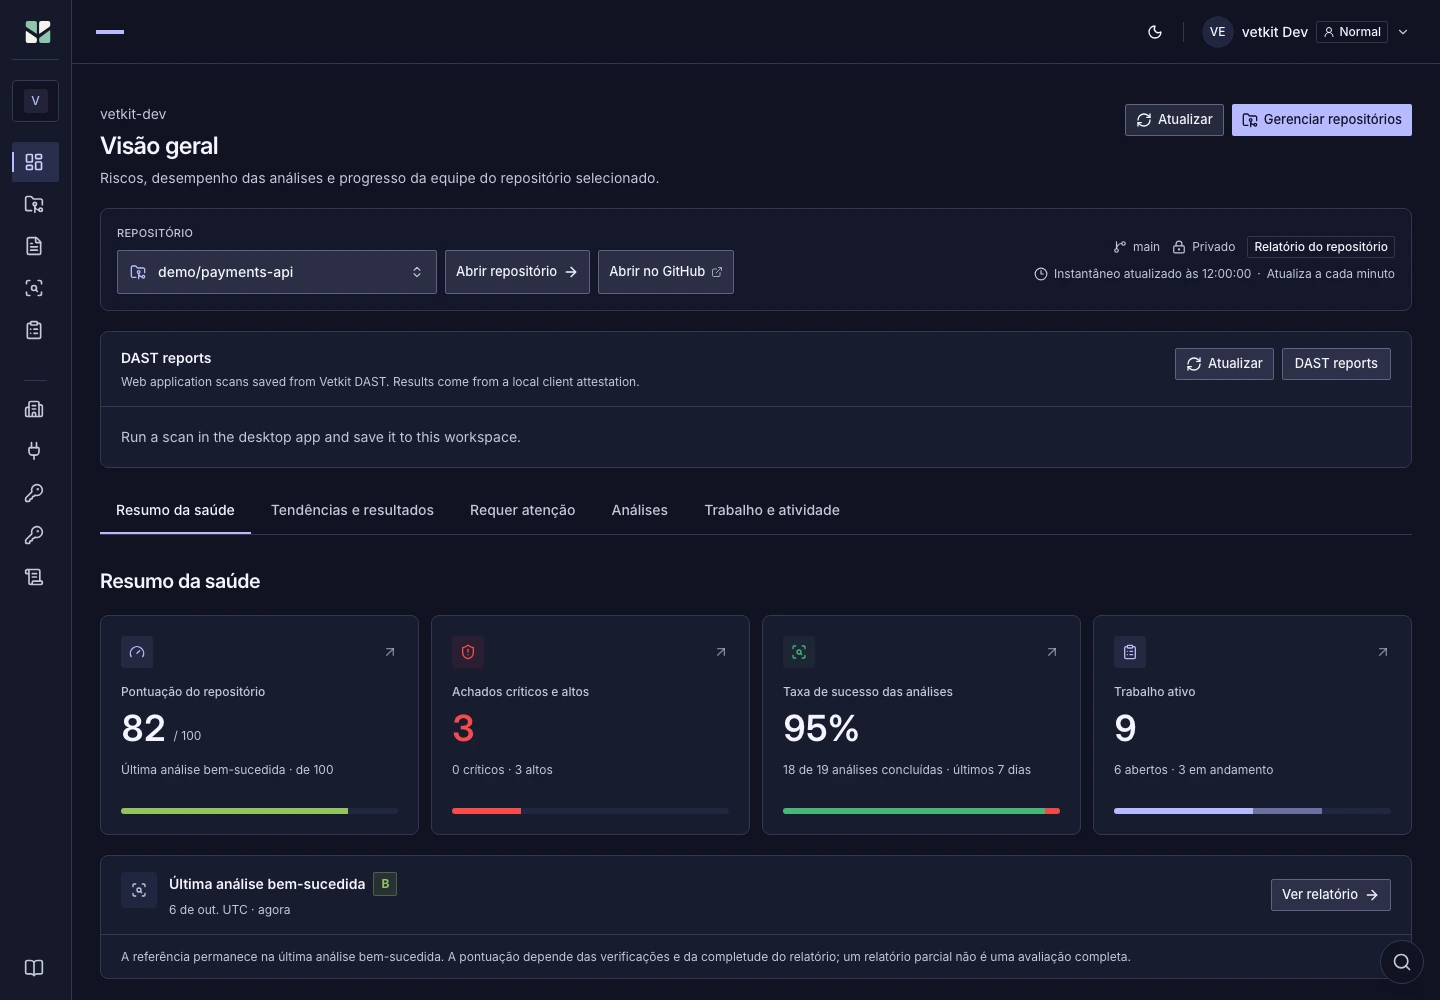
A visão geral do vetkit com saúde de um repositório de demonstração, achados graves, atividade de análise e correções em andamento.A visão geral do vetkit com saúde de um repositório de demonstração, achados graves, atividade de análise e correções em andamento.
Interface real do vetkit com dados de demonstração. Não é um espaço de cliente. Recursos ampliados são mostrados; Quick Scan gratuito tem escopo limitado.
Riscos, análises e tarefas em uma só visão
Notas de cinco grupos de verificações
Responsáveis, prioridades e datas-alvo
Escolher verificações para cada auditoria

Construído sobre motores open source consolidados

  • gitleaks
  • OSV-Scanner
  • Opengrep
  • Trivy
  • zizmor
  • tree-sitter
  • Retire.js
  • Bandit
  • gosec
  • cargo-audit
  • OWASP ZAP

Funciona comGitHubClaude CodeCodexCursorMCPSARIF

Como funciona

Da URL do repositório ao relatório em três passos

Sem agentes para instalar, sem pipelines para configurar. Comece no navegador; automatize depois com a API ou o MCP.

  1. Conecte um repositório

    Crie uma conta com Google, GitHub, Apple ou e-mail e conecte um repositório do GitHub, GitLab.com ou Bitbucket Cloud. Para código privado no GitHub, instale a GitHub App do vetkit apenas nos repositórios que escolher; para projetos privados do GitLab ou Bitbucket, adicione um token de acesso ou conecte o provedor. Fazer login não concede acesso aos repositórios.

    GitHub · GitLab.com · Bitbucket Cloud

  2. Execute uma auditoria

    Inicie um Security Quick Scan no último commit da branch padrão. Buscamos segredos, vulnerabilidades conhecidas nas dependências e riscos na configuração básica de segurança, sem instalar, compilar ou executar seu código.

    github.com/acme/payments-api @ main

  3. Receba um relatório com nota

    Uma nota de A a F geral e por suíte, uma pontuação por categoria e cada achado com arquivo, linha, severidade e uma correção sugerida. Execute de novo mais tarde para ver quais achados são novos e quantos você corrigiu. Baixe o relatório em PDF, Markdown ou SARIF, ou obtenha o JSON pela API.

    B · 86/100 · 10 achados

Riscos de código de IA

Encontre os erros que assistentes de IA cometem repetidamente

Agentes de programação entregam rápido, mas repetem os mesmos padrões de falha: pacotes que não existem, implementações pela metade, bancos de dados sem proteção e caminhos para prompt injection. A suíte de riscos de código de IA procura exatamente isso.

  • Pacotes alucinados

    Dependências e imports que não existem no npm, no PyPI e em outros registros públicos — os nomes que atacantes registram para slopsquatting —, além de versões que nunca foram publicadas e pacotes lançados pela primeira vez nos últimos 30 dias.

  • Código inacabado

    Implementações stub, placeholders do tipo “resto do código”, dados mock e credenciais de placeholder deixados em caminhos de produção, arquivos duplicados com sufixo de cópia e supressões genéricas de tipos ou de lint.

  • Armadilhas de plataformas de apps

    Tabelas do Supabase sem segurança em nível de linha (RLS), segredos expostos por variáveis de ambiente públicas, rotas de API sem autenticação e controles de acesso executados apenas no navegador.

  • Segurança de LLMs e agentes

    Caminhos de injeção de prompt, saída do modelo chegando a execução de código, SQL ou HTML, chaves de API de LLM no código do cliente, chamadas ao modelo sem limite e configuração arriscada de agentes, como instruções ocultas ou servidores MCP sem versão fixada.

Ver todas as verificações de riscos de IA
Claude Code · vetkit MCP

Audite acme/payments-api em busca de riscos de código de IA e liste tudo o que for alto ou crítico.

1.284 arquivos lidos na main · nada executado

  • CRÍTICOSegurança de LLMs e agentessrc/agent/tools.ts:88
  • ALTOPacotes alucinadospackage.json:14
  • MÉDIOArmadilhas de plataformas de appssupabase/migrations/0001_init.sql:7
  • MÉDIOCódigo inacabadosrc/billing/refund.ts:41

4 achados com arquivo e linha · relatório pronto

Sessão de agente ilustrativa com dados de exemplo. Não é um repositório real.

O que verificamos

Cinco suítes, um relatório com nota

Execute as verificações de segurança, qualidade do código, sustentabilidade, riscos de código de IA e prontidão para produção juntas ou separadamente, e escolha verificações individuais em cada auditoria ou como padrão do repositório. O vetkit combina scanners open source com verificações próprias, elimina achados duplicados e informa a versão de cada ferramenta executada.

01 / 05

Segurança

O que um atacante procuraria primeiro: credenciais, pacotes com vulnerabilidades conhecidas e código que confia em entradas nas quais não deveria confiar.

43% da pontuação geral

Verificações deste grupo

  • Varredura de segredos
  • Dependências vulneráveis
  • Vulnerabilidades no código
Explorar verificações e ferramentas
Varredura de segredos
gitleaks

Chaves de provedores de nuvem, SaaS e pagamento, tokens, senhas e chaves privadas commitados na árvore de trabalho.

Dependências vulneráveis
OSV-Scanner

Pacotes fixados pelos seus lockfiles, cruzados com o osv.dev — npm, PyPI, Go, crates.io, Maven, RubyGems e outros. Pacotes maliciosos são críticos; CVEs exploradas ativamente (CISA KEV) sobem de prioridade.

Vulnerabilidades no código
Opengrep · regras do vetkit

Regras específicas por linguagem para injeção, desserialização insegura, criptografia fraca, verificações TLS desativadas, SSRF e XSS, além de configurações inseguras de servidor, dispositivos móveis e shell, com referências CWE.

Postura de segurança
nativo

Arquivos .env, keystores e credenciais de nuvem e do Terraform commitados, dumps de banco de dados, manifestos sem lockfile, nenhuma política de divulgação em SECURITY.md.

Infraestrutura e CI/CD
Trivy · zizmor

Configurações incorretas em Terraform, CloudFormation, Kubernetes, Helm e Dockerfiles; injeção de scripts no GitHub Actions, tokens com permissões amplas demais e pwn requests.

Cadeia de suprimentos e software desatualizado
nativo · Retire.js · endoflife.date

Injeção em lockfiles, scripts de instalação arriscados, Trojan Source, bibliotecas vulneráveis copiadas para o repositório e runtimes ou imagens base em fim de vida.

  • Valores de segredos são mascarados — apenas um hash unidirecional acompanha um achado entre auditorias
  • Um repositório não pode ocultar achados com seus próprios arquivos de configuração de scanner nem com comentários de ignore no código
Sinal de autoria por IA
Beta · não pontuado

Sinal de autoria por IA

Uma verificação opcional do grupo Riscos do código de IA: uma estimativa heurística de quanto do código foi escrito com assistência de IA. Ela se baseia nos metadados ao final das mensagens de commit (commit trailers) e na frequência dos commits, em arquivos de configuração de agentes como CLAUDE.md ou AGENTS.md e na revisão de uma pequena amostra de arquivos por um modelo.

Ressalva honesta: a autoria por IA não pode ser detectada de forma confiável a partir do código. Isto é um sinal, não uma prova — um ponto de partida para uma conversa. É apenas informativo e nunca afeta sua nota.

Como a nota é calculada

Cada categoria começa em 100 e perde pontos a cada achado, com peso conforme a severidade e um teto por severidade para que um acúmulo de achados menores não afunde um repositório. As categorias formam uma nota por suíte, e as suítes executadas formam a pontuação geral. Verificações e suítes que você não executa ficam de fora, em vez de contarem como perfeitas: o peso delas é redistribuído entre as que foram executadas.

A
≥ 90
B
≥ 80
C
≥ 70
D
≥ 60
F
< 60

Um achado crítico não resolvido limita a nota a D, e o relatório explica por quê. Suprima falsos positivos informando um motivo e, opcionalmente, uma expiração; as supressões valem também para as auditorias seguintes e continuam visíveis na trilha de auditoria.

Em números

Profundidade que você pode verificar

Cada número vem do próprio produto: as suítes, verificações e motores que aparecem no seu relatório.

suítes de auditoriaSegurança, qualidade, sustentabilidade, riscos de IA e prontidão para produção
5
famílias de verificaçõesDa detecção de segredos às consultas N+1
24
linguagens com regras de códigoAlém de ecossistemas de dependências e verificações em todo o repositório
11
motores open sourceO relatório informa a versão de cada ferramenta
11
formatos de relatórioPDF, Markdown, SARIF e JSON
4

Soluções

Para todos que respondem pelo que vai para produção

Fundadores, equipes de engenharia, revisores de segurança e desenvolvedores que usam IA leem as mesmas evidências, cada um pelo ângulo de que precisa.

Fundadores e desenvolvedores

Lance produtos feitos com IA sem lançar junto os pontos cegos

Tenha uma segunda opinião independente antes de um lançamento, de uma due diligence ou do primeiro cliente corporativo, sem precisar montar uma equipe de segurança antes.

  • Comece com um Security Quick Scan grátis da sua branch padrão
  • Encontre chaves expostas e dependências com vulnerabilidades conhecidas em minutos
  • Identifique erros típicos da IA, como pacotes alucinados ou tabelas sem segurança em nível de linha
  • Compartilhe um relatório PDF com nota com parceiros e clientes

Equipes de engenharia

Transforme achados em tarefas com responsável e prazo

Mantenha o risco visível em todos os repositórios e garanta que cada achado importante tenha alguém responsável.

  • Atribua achados com prioridade e data-alvo
  • Compare auditorias para ver o que é novo e o que foi corrigido
  • Acompanhe o trabalho aberto, em andamento e resolvido por repositório
  • Organizações de equipe com papéis de proprietário, administrador, membro e leitor

Equipes de segurança

Avalie evidências, não mais um veredito opaco de IA

Cada achado traz arquivo, linha, severidade e a versão da ferramenta que o gerou, para que as decisões possam ser conferidas e repetidas.

  • Aceitar um risco ou um falso positivo exige justificativa e revisão independente
  • Riscos aceitos expiram em vez de sumir para sempre
  • Exportação SARIF para o GitHub code scanning e log de auditoria
  • Tokens de auditoria somente leitura, checkouts temporários e segredos ocultados

Desenvolvimento assistido por IA

Feche o ciclo entre gerar e verificar código

Conecte Claude Code, Codex, Cursor ou qualquer cliente MCP e deixe o agente executar auditorias, ler achados e confirmar as próprias correções.

  • Servidor MCP para qualquer cliente compatível com stdio
  • Chaves de API com escopo para CI e automação
  • Achados com arquivo, linha e correção sugerida
  • Rode a auditoria de novo para confirmar o que o agente corrigiu

MCP e API

Deixe seu agente de programação verificar o próprio trabalho

O servidor MCP do vetkit dá a qualquer cliente MCP compatível com stdio ferramentas para conectar repositórios, executar auditorias e ler achados. Tudo o que existe no app também está disponível por meio de uma API REST documentada.

  1. 01Desenvolva com seu agente
  2. 02Audite o repositório
  3. 03Priorize, atribua, verifique novamente
  • Audite acme/payments-api na main e resuma tudo o que for alto ou crítico.
  • Quais dependências da última auditoria têm uma versão corrigida disponível?
  • Compare esta auditoria com a anterior — o que corrigimos?
  • GitHub
  • Claude Code
  • Codex
  • Cursor
  • REST API
  • MCP
MCP · stdio
{  "command": "npx",  "args": [    "-y",    "@vetkit/mcp"  ],  "env": {    "VETKIT_API_KEY": "<your-api-key>"  }}
API REST
# Inicie uma auditoria em um repositório conectadocurl -X POST https://api.vetkit.dev/v1/orgs/$ORG_ID/audits \  -H "Authorization: Bearer $VETKIT_API_KEY" \  -H "Content-Type: application/json" \  -d "{\"repositoryId\":\"$REPO_ID\",\"ref\":\"main\"}" # Baixe o relatório em SARIF para o code scanning do GitHubcurl "https://api.vetkit.dev/v1/orgs/$ORG_ID/audits/$AUDIT_ID/report?format=sarif" \  -H "Authorization: Bearer $VETKIT_API_KEY" -o vetkit.sarif

Segurança e privacidade

Um auditor de código deve ser a coisa menos arriscada que você conecta

Construímos o vetkit com base em privilégio mínimo e retenção curta, porque você está confiando a ele o seu código-fonte.

  • Auditorias somente leitura

    Cada auditoria lê apenas o repositório ao qual você deu acesso, com um token somente leitura. A GitHub App só grava para recursos que você ativa ou inicia: checks e comentários do PR Delta Review, pull requests de correção em um novo branch e issues do GitHub que você cria a partir de um achado. Ela não pode alterar configurações nem mexer em outros repositórios.

  • Seu código nunca é executado

    Sem scripts de instalação, builds ou testes. Os analisadores apenas leem arquivos, os links simbólicos são desativados no checkout e a configuração de scanner do próprio repositório é ignorada.

  • Checkouts efêmeros

    Cada auditoria usa um clone raso em um diretório temporário novo, que é excluído quando a auditoria termina — com sucesso ou com falha.

  • Valores de segredos nunca são armazenados

    Achados de segredos são mascarados antes de serem salvos. Guardamos o arquivo, a linha e um hash unidirecional — nunca a credencial em si.

  • Tokens de curta duração e não persistidos

    Os tokens de acesso do GitHub são gerados por auditoria, restritos àquele único repositório, expiram em até uma hora e nunca são gravados em disco ou em banco de dados.

  • Credenciais com hash

    Tokens de sessão e chaves de API são armazenados apenas como hashes. Uma chave de API é exibida exatamente uma vez, tem escopos explícitos e pode ser revogada instantaneamente.

Permissões do GitHub App

Exatamente o que o app solicita. O GitHub pedirá que você aprove qualquer alteração.

Permissões solicitadas pelo GitHub App do vetkit
PermissãoAcesso
ConteúdoBuscar os arquivos no commit auditado; gravar apenas para abrir um pull request de correção que você iniciarLeitura e gravação
MetadadosListar repositórios e branches padrãoLeitura
Pull requestsComentários do PR Delta Review, comandos /vetkit e pull requests de correçãoLeitura e gravação
ChecksPublicar o resultado do PR Delta Review como check runLeitura e gravação
IssuesCriar uma issue do GitHub a partir de um achado quando você decidir e verificar o status das issues vinculadasLeitura e gravação
Endereços de e-mailIdentificar sua conta no loginLeitura

Mais detalhes na nossa página de segurança e na política de privacidade.

Necessidades empresariais / on-premise

Precisa do vetkit na sua infraestrutura?

Conte-nos sobre seu ambiente de implantação, requisitos de segurança e integrações. Vamos avaliar a viabilidade e conversar sobre o escopo e os próximos passos.

Converse sobre suas necessidades

Ferramentas

Veja o que acontece além do código.

Uma auditoria do repositório mostra só uma parte da história. Capture o tráfego do navegador com a extensão do Chrome, analise uma aplicação em execução com o VetKit DAST no desktop e mantenha os achados da auditoria à vista no VS Code.

Cada ferramenta produz um relatório próprio, com escopo claro e resultados que sua equipe pode usar.

VetKit Network MonitorAcesso mediante solicitação

Veja o que o navegador realmente carrega.

Monitore a aba que você escolher e identifique requisições com falha, lentas, repetidas ou grandes sem ler os corpos de requisições e respostas.

01Análise em tempo real
Filtre requisições e priorize os problemas que afetam a página.
02Antes e depois
Salve capturas locais e compare os resultados do mesmo domínio.
03Relatórios exportáveis
Exporte JSON ou CSV; salve em sua conta VetKit somente com sua aprovação.

Somente a aba selecionada é monitorada. Os corpos de requisições e respostas nunca são lidos.

Consultar sobre a extensão do Chrome
Visão ilustrativa · Chrome
example.com
VetKit Network MonitorMonitorando

Relatório de rede

Aba selecionada

example.com

Requisições

148

Achados

09

Tamanho medido

3.4 MB

Sinais prioritários

  • Requisição lenta/api/search
  • Chamada repetida/api/search
  • HTTP 5xx/api/cart
Comparar capturasAntes 1.8sDepois 1.1s

Abrir análise de rede

VetKit DASTAcesso mediante solicitação

Teste a aplicação em execução.

Execute uma análise OWASP ZAP em uma aplicação web e leve um resumo de segurança com escopo definido para seu espaço de trabalho VetKit.

01Análises guiadas
Escolha o alvo e o modo de análise no aplicativo para desktop.
02Revisão por risco
Examine as regras ZAP por severidade, confiança e número de ocorrências.
03Resultados compartilháveis
Abra o relatório no espaço de trabalho e exporte um PDF DAST.

O resumo enviado contém origens de destino e resultados agregados das regras, sem caminhos, cabeçalhos ou corpos de requisições.

Consultar sobre o aplicativo para desktop
Visão ilustrativa · Desktop
VetKit DASTOWASP ZAP

Nova análise · neste computador

URL de destino

https://app.example.com

Iniciar análise

Modo de análise

PassivaCompletaPersonalizada

OWASP ZAP é executado localmente

Relatório DAST

Alvo no escopo

app.example.com

Alta

02

Média

04

Baixa

01

Regras aceitas
Regra ZAPRiscoOcorrências
ZAP 10020Média04
ZAP 10038Média02

Relatório PDF disponível no espaço de trabalho

VetKit para VS CodeAcesso mediante solicitação

Leve os achados da auditoria para o seu editor.

Veja a auditoria mais recente do VetKit para o repositório aberto como diagnósticos em linha e numa visualização de achados, sem sair do VS Code.

01Diagnósticos em linha
Os achados aparecem na linha afetada, com a severidade e o analisador que os encontrou.
02Visualização de achados
Navegue pelos achados por suíte na barra de atividades do VetKit e vá direto ao código.
03Atento ao commit
Os resultados são marcados como desatualizados quando o seu HEAD local difere do commit auditado.

Entre pelo navegador com um código de uso único. A extensão usa uma chave somente leitura e nunca envia código-fonte.

Pergunte sobre a extensão do VS Code
Visualização ilustrativa do produto · VS Code
acme/apisrc/db.ts
import { Pool } from 'pg';
export const db = new Pool({
host: 'db.internal',
password: 'pg_live_9f2c…',
});
export async function findUser(id) {
const sql = `SELECT * FROM users WHERE id = ${id}`;
return db.query(sql);
}

Alta · Segredo no código

Uma senha de banco de dados está no código-fonte. Mova-a para uma variável de ambiente e faça a rotação.

vetkit · gitleaks

VetKit · 5 achados · auditoria mais recente

VetKit Agent WatchAcesso mediante solicitação

Veja o que seus agentes de programação com IA realmente fazem.

O Agent Watch roda na máquina do desenvolvedor e avisa quando Claude Code, Codex, Cursor e outros agentes leem credenciais, acessam novos domínios, apagam arquivos ou alteram suas próprias configurações.

01Alertas agrupados
Alertas baseados em regras com gravidade, ferramenta e dispositivo; as repetições ficam em um único item.
02Atestados de sessão
Cada sessão informa o que o agente não fez, com a cobertura dos sensores que a sustenta.
03Postura dos agentes
Revise modos de bypass, permissões amplas e servidores MCP nas máquinas da sua equipe.

Só metadados são enviados: alertas, resumos de sessão e postura, nunca conteúdo de arquivos ou prompts. Os eventos brutos ficam no dispositivo, salvo se a organização e cada usuário aceitarem.

Perguntar sobre o Agent Watch
Visão ilustrativa do produto · Agent Watch
VetKit Agent WatchMonitorando

Resumo da sessão

Claude Code em acme/api

Alertas

  • Leitura de credenciais da nuvemAlta
  • Primeira conexão com um novo domínioMédia

Atestados

  • Nenhuma leitura fora do projetoVerificado
  • Saída apenas para domínios listadosParcial

Linguagens e cobertura

Seu stack. Cobertura clara.

Revise projetos nas linguagens de programação mais usadas. Veja quais análises de código estão disponíveis para seu stack antes de iniciar a varredura.

Análises ampliadas disponíveis atualmente
LinguagemSegurança do códigoComplexidade e duplicação
JavaScript / TypeScriptRegras selecionadasDisponível
PythonRegras selecionadasDisponível
JavaRegras selecionadasDisponível
C#Regras selecionadasDisponível
GoRegras selecionadasDisponível
PHPRegras selecionadasDisponível
RubyRegras selecionadasDisponível
RustRegras selecionadasDisponível
C / C++Regras selecionadasDisponível
KotlinRegras selecionadasDisponível
SwiftRegras selecionadasDisponível

Verificações do repositório

A busca por segredos, a configuração básica de segurança e a higiene do repositório examinam arquivos compatíveis sem depender de uma única linguagem.

Ecossistemas de dependências

Vulnerabilidades conhecidas são verificadas nos manifestos e arquivos de lock compatíveis com OSV-Scanner, incluindo npm, PyPI, Go, Cargo, Maven, NuGet, Bundler e Composer.

Verificações adicionais por linguagem

Python: Bandit. Go: gosec. Rust: cargo-audit com Cargo.lock. Essas verificações exigem que o scanner correspondente esteja instalado e selecionado.

A tabela descreve as verificações disponíveis em uma análise completa. O Quick Scan gratuito inclui apenas segredos, vulnerabilidades conhecidas de dependências e configuração básica de segurança. A cobertura varia conforme o framework, os arquivos e as ferramentas disponíveis; os relatórios mostram verificações executadas, ignoradas ou com falha.

Preços

Todos os recursos incluídos. Nenhum plano para escolher.

Toda conta recebe a plataforma inteira. O Quick Scan é gratuito todo mês; uma análise completa usa um crédito. Uma análise rápida não é uma auditoria de segurança completa nem uma garantia de que seu app é seguro.

01 / Security Quick Scan grátis

Security Quick Scan

US$ 0

Google, GitHub, Apple ou e-mail · Sem IA na verificação gratuita

  • Segredos, vulnerabilidades conhecidas em dependências e configuração básica de segurança
  • 10 análises por proprietário a cada mês civil · 50 MB de dados indexados · 5.000 arquivos · limite de 3 minutos
  • Todos os achados detectados ficam visíveis, inclusive os críticos. Apenas o último commit da branch padrão é analisado, sem histórico Git nem análises automáticas.
Analisar seu repositório grátis

02 / Análise completa

Aprofunde quando precisar.

1 crédito

Qualquer branch, tag ou commit e quaisquer verificações: SAST aprofundado, histórico de segredos, regras por linguagem, qualidade do código, sustentabilidade, riscos do código de IA e prontidão para produção, além de arquivos de mídia e revisão opcional por IA com sua própria chave de provedor. Enviar um relatório DAST também usa um crédito.

Novas contas recebem 3 créditos iniciais. Precisa de mais? Solicite créditos no app.

Cada amigo que você convidar adiciona mais um crédito. Os créditos não expiram, não têm valor monetário e nunca são cobrados automaticamente.

  • Notas de cinco grupos de verificações
  • Responsáveis, prioridades e datas-alvo
  • Escolher verificações para cada auditoria
Vamos conversar sobre sua equipe

Toda conta inclui revisão, triagem e correções por IA com sua própria chave de LLM, integrações, ChatOps, extensões, análises automáticas, Agent Watch e vários espaços de trabalho. As análises automáticas ficam desativadas até você ativá-las, e cada uma usa um crédito. O Quick Scan nunca envia seu código-fonte a um modelo de IA.

FAQ

Respostas diretas às suas perguntas

Faltou alguma coisa? Envie um e-mail para contact@vetkit.dev.

Como faço para ter acesso?
Crie uma conta para começar grátis. Conecte um repositório público ou privado do GitHub, GitLab.com ou Bitbucket Cloud, confira o escopo e inicie a análise. Não é necessário convite. Novas contas também recebem créditos iniciais para análises completas, e você pode solicitar mais créditos no app.
Vocês executam meu código?
Não. O vetkit nunca instala dependências, executa scripts de build ou roda testes. Todos os analisadores leem arquivos de um checkout raso; nada do seu repositório é executado em momento algum.
Vocês armazenam meu código-fonte?
Não. O checkout fica em um diretório temporário que é excluído assim que a auditoria termina. Armazenamos os achados: regra, caminho do arquivo, números de linha e um pequeno trecho (até 1 KB) ao redor do problema, para que o relatório seja útil. Trechos de achados de segredos são mascarados.
O que acontece quando vocês encontram um segredo?
O valor é mascarado antes que qualquer coisa seja salva. Mantemos um hash unidirecional para que o mesmo segredo possa ser reconhecido em auditorias futuras sem nunca armazená-lo. Ainda assim, você deve rotacionar qualquer credencial que tenha sido commitada — o histórico do git a mantém mesmo depois que você exclui o arquivo.
De que acesso o GitHub App precisa?
Acesso de leitura a conteúdo e metadados nos repositórios que você selecionar, além do seu endereço de e-mail no login; cada auditoria usa um token somente leitura para um único repositório. O acesso de gravação a conteúdo, pull requests, checks e issues é usado apenas para recursos que você ativa ou inicia: resultados e comentários do PR Delta Review, pull requests de correção abertos a partir de um novo branch e issues do GitHub que você cria a partir de um achado. Se uma instalação ainda não aprovou o acesso de gravação a issues, apenas a ação “Criar issue GitHub” fica desativada. Veja a tabela de permissões.
Quais linguagens e ecossistemas são suportados?
Consulte a tabela de cobertura por linguagem para ver regras de segurança e análise de complexidade e duplicação. O suporte varia por linguagem e verificação. As verificações de segredos e segurança básica examinam arquivos compatíveis; a análise de dependências usa os manifestos e arquivos de lock compatíveis com OSV-Scanner. Cada relatório mostra verificações executadas, ignoradas ou com falha.
O que a suíte Sustentabilidade me diz?
Se o código pode continuar sendo entregue e mantido. Ela aponta dependências cuja licença (GPL, AGPL, de uso restrito ou desconhecida) entra em conflito com a licença do seu projeto, dependências diretas descontinuadas ou muito atrás da versão mais recente e riscos de manutenção visíveis no histórico de commits, como um repositório que ninguém altera há um ano ou que depende de um único contribuidor. Para isso, nomes e versões de pacotes dos seus lockfiles são consultados no osv.dev e no deps.dev; nenhum código-fonte é enviado. Achados de licença são um ponto de partida para revisão, não aconselhamento jurídico.
Quão confiável é o sinal de autoria por IA?
Trate-o como uma pista, não como um veredito. A autoria por IA não pode ser detectada de forma confiável a partir do código; por isso, o sinal é identificado como beta, mostra suas evidências e ressalvas e nunca afeta sua nota. Quando ele é executado, uma pequena amostra de arquivos é enviada a um provedor de modelos de IA para análise — veja a política de privacidade para mais detalhes.
Posso usar o vetkit no CI ou no meu agente de programação?
Sim. Crie uma chave de API apenas com os escopos de que você precisa e use a API REST em qualquer pipeline ou instale o servidor MCP no Claude Code ou em outro cliente MCP. Os relatórios podem ser exportados em SARIF 2.1.0 para o code scanning do GitHub.
Como excluo meus dados?
Você pode excluir auditorias individuais no app, desconectar um repositório e desinstalar o GitHub App nas configurações do GitHub a qualquer momento. Proprietários podem excluir uma organização de equipe com todos os seus dados em Configurações do espaço de trabalho → Organização, digitando o slug dela para confirmar: o acesso termina imediatamente e os dados são removidos permanentemente após 30 dias. Organizações pessoais são removidas junto com sua conta. Para excluir sua conta, envie um e-mail para privacy@vetkit.dev e cuidaremos disso em até 30 dias.

Conte com um segundo par de olhos na sua próxima versão.

Crie uma conta, conecte seu repositório do GitHub, GitLab ou Bitbucket e receba seu primeiro relatório de segurança. Todos os achados detectados continuam visíveis, inclusive os críticos.

  • Security Quick Scan grátis
  • Sem cobranças automáticas
  • Auditorias somente leitura

Prefere escrever diretamente? contact@vetkit.dev

Solicite acesso antecipado

Conte um pouco sobre sua equipe e os repositórios que você quer auditar. Recebemos equipes em pequenos grupos e responderemos por e-mail.

Usamos esses dados apenas para responder à sua solicitação. Política de privacidade